您现在的位置: 萬盛學電腦網 >> 電腦基礎知識 > >> 應用技巧
WPA/WPA2 無線網路密碼破解實戰教學:從原理到 cdlinux 實作
免責聲明:本文僅供學術研究與網路安全防護教學之用,嚴禁用於非法入侵他人網路。任何違法行為需自負法律責任,與本文作者無關。
核心原理:WPA/WPA2 認證機制與破解邏輯
在著手實作前,必須先理解 WPA/WPA2 的加密運作流程,這將幫助你明白為何「抓握手包」與「跑字典」是破解的關鍵步驟。
關鍵術語與運算流程
- PSK (Pre-Shared Key):即我們常說的 Wi-Fi 密碼,長度 8–63 字元。
- PMK (Pairwise Master Key):由
PMK = SHA-1(SSID, PSK)產生,固定 64 位元組。因計算開銷大,成為破解瓶頸,常以預計算雜湊表(Rainbow Table)以空間換時間。 - PTK (Pairwise Transient Key):每次連線動態產生,參數包含 Client MAC、AP BSSID、A-Nonce、S-Nonce、PMK,計算量極小。
- MIC (Message Integrity Check):用於驗證封包完整性;TKIP 加密因 MIC 設計缺陷而被攻破。
四次握手包包含什麼?
握手包中不含 PMK 與 PTK,僅攜帶:Client MAC、AP BSSID、A-Nonce、S-Nonce、MIC。攻擊者取得握手包後,結合字典中的 PSK 計算 PMK,再推導 PTK 並算出 MIC,若與握手包中的 MIC 吻合,即表示密碼正確。
工具補充:wpa_passphrase 快速產生 PMK
BackTrack/Kali 內建 wpa_passphrase 可直接由 SSID 與 PSK 產生 PMK:
wpa_passphrase "TP-LINK" "12345678"
# 輸出 psk=1eecc652f354863e9f985a96d48545c4994e0d21b04955432b60c2600c0743da
此 PMK 不可逆推回原始密碼,且 SSID 改變會導致 PMK 完全不同,故預計算表須針對特定 SSID 建立。
實作環境準備
1. 取得 cdlinux 映像檔
下載 cdlinux 0.9.6.1 ISO(專為無線滲透測試精簡的 Linux 發行版)。
2. 安裝 VMware Workstation
建議使用 VMware Workstation 11.1.1 或更新版本。若不想用虛拟機,亦可燒錄光碟實體開機,但虛擬機在 Windows 下跑包(暴力破解)更便於管理資源。
 VMware Workstation(虛擬機軟體) v11.1.1 官方中文版
3. 無線網卡需求
需支援監聽模式與封包注入的網卡(如 RTL8187L 晶片的「卡皇」),否則無法抓取握手包。
虛擬機建立與 cdlinux 啟動步驟
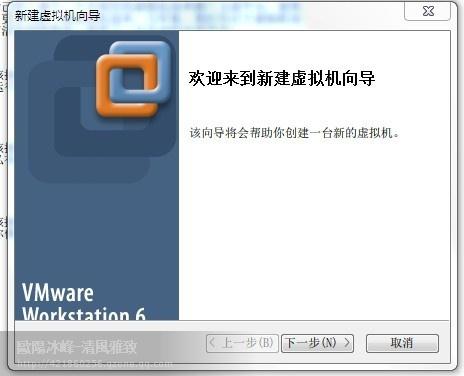
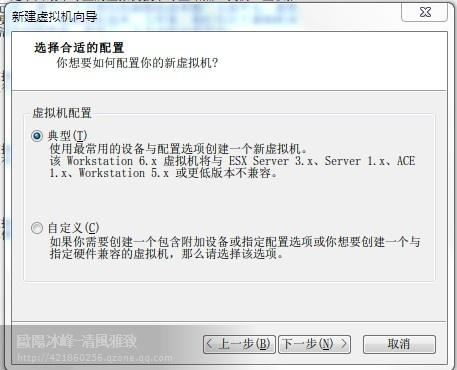
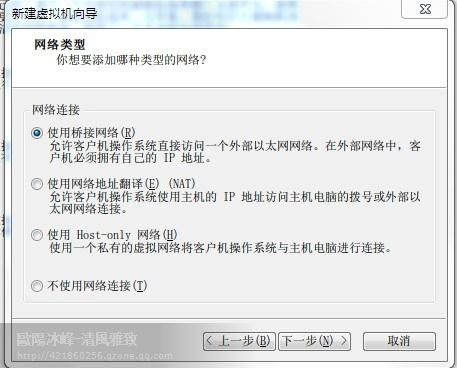
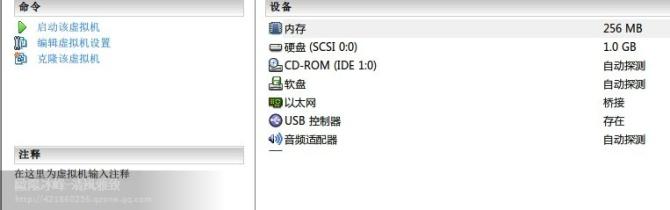
- 新增虛擬機:選「典型」→ 下一步。
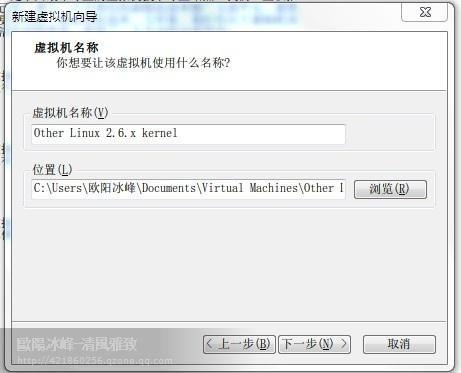
- 客體作業系統:選 Linux,版本選 Other Linux 2.6.x kernel(或 Debian 7.x 64-bit)。
- 命名與位置:自訂名稱與儲存路徑。
- 磁碟大小:cdlinux ISO 僅約 130 MB,配置 200 MB 即足,建議給 1 GB 以備擴充。
- 掛載 ISO:在「CD/DVD」設定中選「使用 ISO 映像檔」,指向下載的
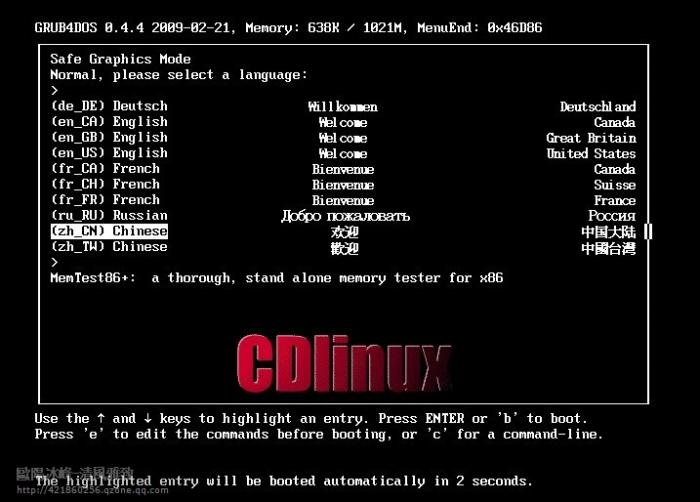
cdlinux-0.9.6.1.iso。 - 啟動虛擬機:開機選單選中文介面,進入桌面環境(類似 Windows XP 風格,上手極快)。


使用 MiniDwep-GTK 破解 WPA/WPA2
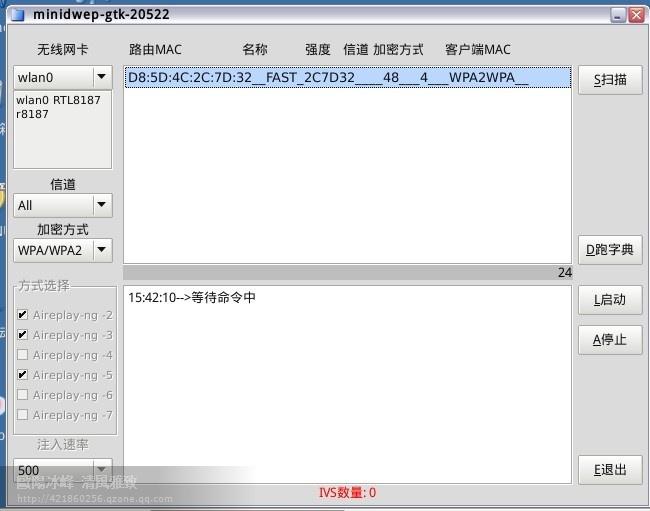
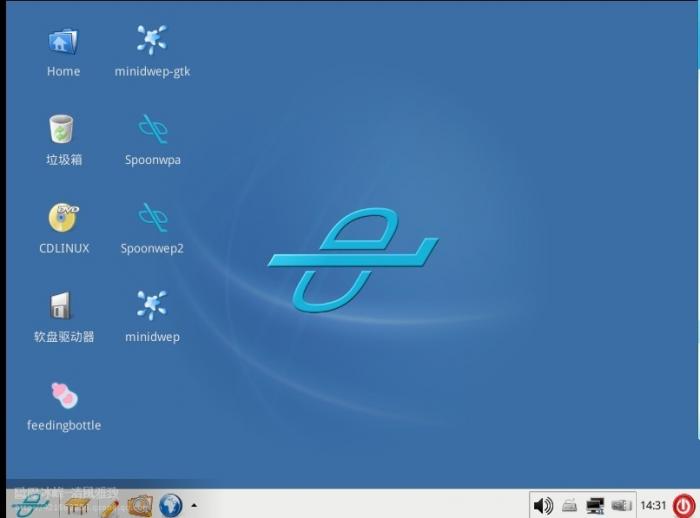
- 桌面第二排第一個圖示啟動 MiniDwep-GTK,彈出視窗直接按 OK。
- 左上角下拉選單選擇你的無線網卡(必須已在 VM 設定中連接 USB 網卡)。
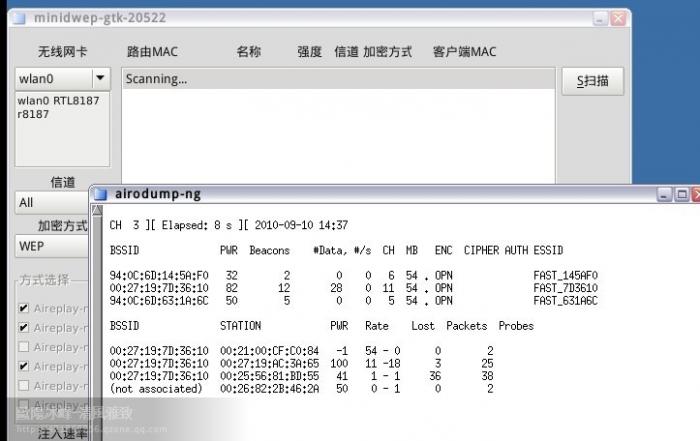
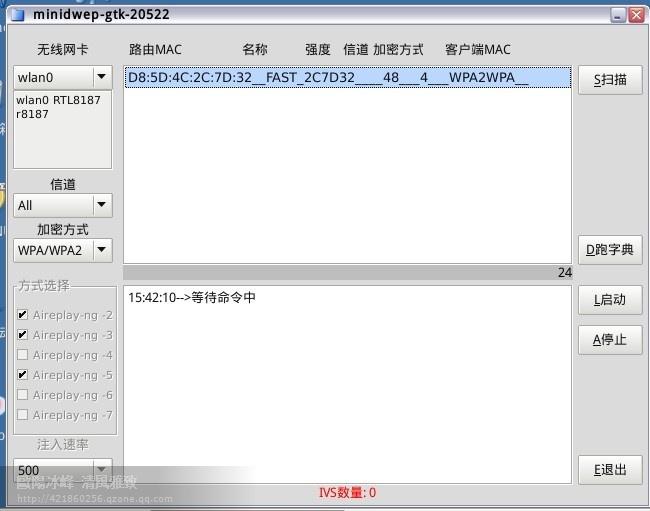
- 點擊右上角 掃描,列出周邊 AP:
BSSID(MAC)、PWR(訊號強度)、Data(資料封包數)、ESSID(網路名稱)、加密方式(WEP/WPA/WPA2)。 - 關鍵判斷:若 Data 欄位為 0,代表無客戶端連線,無法捕捉握手包,建議放棄或等待目標有設備上線。
- 左側「加密方式」過濾選 WPA2,鎖定目標 AP 後點擊右側 啟動 開始抓包。
捕捉四次握手包
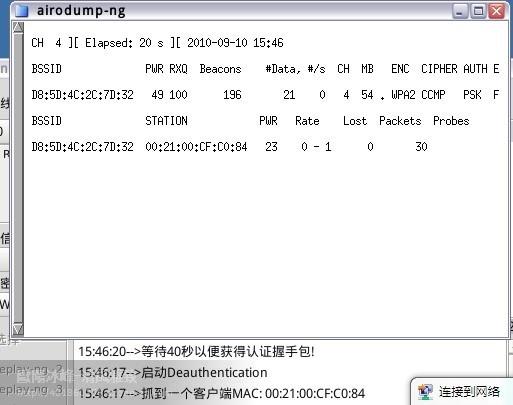
工具會自動進行去認證攻擊,迫使客戶端重連以捕獲握手包。過程需耐心(數分鐘至數十分鐘),成功時視窗最下方會顯示 「抓到一個握手包」**。

離線暴力破解(跑包)
取得握手包(.cap 檔)後,MiniDwep-GTK 會自動呼叫 aircrack-ng 搭配內建字典進行離線破解。若內建字典失敗,可換用更大型字典(如 rockyou.txt)或自行生成專屬字典。破解速度取決於 CPU 性能與字典大小,PMK 計算仍為主要瓶頸。
防護建議
- 使用 WPA3 或至少 WPA2-AES(避免 TKIP)。
- 設定 長度 12 字元以上、含大小寫、數字、符號 的強密碼,大幅增加字典攻擊成本。
- 啟用路由器的 防暴力破解/去認證攻擊偵測 功能。
- 定期更換密碼,並關閉 WPS(PIN 碼極易被暴力破解)。
掌握原理與工具流程後,你將能更有效地評估自家無線網路的安全性,並在授權範圍內進行滲透測試。切記:技術本身無善惡,用途決定一切。
- 上一篇電腦基礎: BlueStacks 安裝失敗?完整排錯指南與常見問題解決方案
- 下一篇電腦基礎: 區域網路頻繁斷線、網速緩慢?揭秘 ARP 攻擊原理與防禦實戰
推薦文章
- 關閉 IE 分頁瀏覽功能:取消啟用選項卡瀏覽回歸單視窗模式
- 打造專屬完美 Firefox:工具列自訂與五大必裝擴充套件推薦
- 96微信編輯器完整使用指南:輕鬆打造專業公眾號圖文排版
- 禁止 Windows 自動撥號連線設定教學:避免非預期撥號產生費用
- Windows 遠端桌面連線視窗大小調整:解決全螢幕遮蔽本機操作困擾
- Windows 內建指令快速將隨身碟轉 NTFS 格式,支援大檔案、提升管理效率
- 小米錢包提現教學:綁定銀行卡、實名認證、簡訊驗證碼三步到帳
- 智能手機電池不耐用?八大省電技巧讓續航翻倍
- 刪除被佔用檔案的終極方案:解鎖、強制刪除、清空回收站
- 網頁圖片顯示紅叉怎麼辦?刷新、右鍵顯示圖片快速修復