您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
無線路由器防蹭網終極指南:識別蹭網卡特徵、配置 WPA2-AES 與 QSS 一鍵加密
認清敵人:什麼是「蹭網卡」?
「蹭網卡」是非標準高功率無線網卡,核心特徵:
- 發射功率超標: 國家標準限制 2.4GHz EIRP ≤ 100mW (20dBm);蹭網卡功率通常 800mW+ (29dBm+),十倍於標準,輻射強度接近手機,長期近距離使用有健康風險。
- 破解能力有限: 內置 BT3/BT4 等工具,僅能破解 WEP 加密。對 WPA-PSK/WPA2-PSK (AES) 加密無能為力 (除非弱密碼遭字典暴力破解)。
防蹭網鐵律:加密算法選對,密碼定強
1. 必須啟用 WPA2-PSK (AES) — 當前最強民用標準
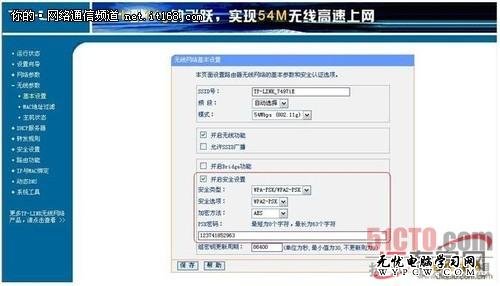
- 路由器設置 → 無線安全 → 安全模式選 WPA2-PSK / WPA2-Personal。
- 加密算法選 AES (CCMP),**拒絕 TKIP** (WPA 兼容模式預設 TKIP,已知漏洞,易破解)。
- 密碼:≥12 位,大小寫+數字+特殊符號 (如
K7#mP9@vL2!x),抵禦離線字典暴力破解。
2. TP-LINK 設備專屬:QSS (Quick Secure Setup) 一鍵加密
支持 QSS 的路由器與 USB 無線網卡/PCIe 網卡配套使用:
- 兩分鐘內,先按路由器 QSS 鍵 (通常標 WPS/QSS 圖標),指示燈閃爍。
- 再按網卡 QSS 鍵,雙方自動協商建立 WPA2-AES 加密連接,無需手動輸入密碼。
- 過程自動生成高強度隨機密鑰,徹底杜絕弱密碼與蹭網卡破解。

纵深防御:多層安全機制疊加
| 功能 | 作用 | 配置建議 |
|---|---|---|
| 無線 MAC 地址過濾 | 僅允許白名單 MAC 連接 | 輔助手段,MAC 可偽造,不可作為唯一防線 |
| SSID 隱藏 | 不廣播網絡名稱 | 略增連接難度,專業工具仍可探測,非核心防禦 |
| 防火牆 / SPI / DoS 防禦 | 阻斷異常流量、掃描、攻擊 | 默認開啟,檢查未被誤關 |
| 禁用 WPS (PIN 碼模式) | 防暴力破解 PIN 碼漏洞 (CVE-2011-0923) | 務必關閉 WPS PIN 功能,僅保留 PBC (按鍵) 模式或完全禁用 |
路由器選購避坑指南
- 確認支持 WPA2-PSK (AES) 與 WPA3 (Wi-Fi 6/6E/7 設備強制要求)。
- 硬件加速 AES 加密 (專用加密引擎),不佔用 CPU,吞吐無損耗。
- 固件持續更新能力:選擇大廠 (TP-LINK、華碩、網件、小米、華為) 官方固件長期維護機型。
總結
防蹭網核心 = WPA2/WPA3 + AES 強加密 + 複雜密碼 + 關閉 WPS PIN。蹭網卡物理功率雖大,但無法破解現代加密協議。拒絕 WEP、拒絕弱密碼、拒絕 WPS PIN,你的無線網絡即刻進入「高安全區」。
推薦文章
- MB/s 與 Mbit/s 差在哪?頻寬單位換算完整指南:光纖、ADSL、內網真…
- 光纖鏈路故障診斷全攻略:從指示燈現象到根因定位的 8 大場景解析
- 路由器負載均衡技術深度解析:四層 vs 七層、演算法與部署策略
- 淺析 ARP 代理與免費 ARP:原理、應用與攻擊防範
- 無盤網絡技術詳解:原理、四大系統架構演進、優缺點與部署關鍵點
- 忘記無線路由器WiFi密碼?登錄後台查看/修改PSK密碼,不重置也能找回
- 註冊表優化提升網頁打開速度:DefaultTTL、TCP窗口、PMTU等關鍵參數…
- 搭建本地 Ubuntu 鏡像服務器:apt-mirror + Apache 實現…
- Cisco交換機互聯三大模式:堆疊、級聯與集群技術演進
- 有線無線混合組網互訪失敗:主機名衝突、防火牆封鎖、漫遊機制缺失
copyright © 萬盛學電腦網 all rights reserved