您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
防止用戶亂改 IP 三重鎖:隱藏圖示、禁用屬性、封鎖入口
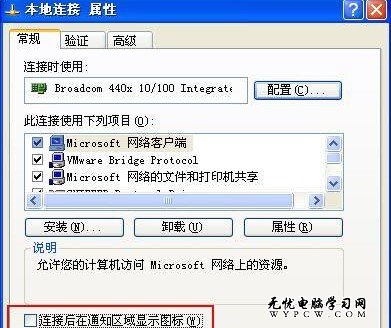
第一層:隱藏系統匣圖示
「控制台」→「網路和網際網路連線」→「網路連線」→ 右鍵「區域連線」→「屬性」→ 取消勾選「連線時在通知區域顯示圖示」。針對初級用戶有效。
第二層:群組原則禁用「屬性」按鈕
gpedit.msc開啟群組原則編輯器- 依序展開:使用者設定 → 系統管理範本 → 網路 → 網路連線
- 啟用兩項:「禁止存取 LAN 連線的屬性」、「為系統管理員啟用 Windows 2000 網路連線設定」
效果:「區域連線」右鍵選單與狀態視窗中的「屬性」按鈕變灰不可用,無法開啟 TCP/IP 設定視窗。
補充:Win2000 僅需啟用第一項;非管理員帳號自動受限,管理員帳號需啟用第二項才受限。
第三層:徹底封鎖所有進入點
隱藏「網路連線」資料夾、移除「控制台」網路圖示、限制 ncpa.cpl 執行、封鎖登錄編輯器修改 TCP/IP 參數鍵值。配合軟體限制原則或 AppLocker 限制執行 netsh、ipconfig 等指令,構建纵深防禦。
部署建議
- 透過網域群組原則 (GPO) 統一下發,避免單機手動配置
- 保留管理員緊急存取通道 (如備用本地管理員帳號)
- 搭配 DHCP 伺服器端衝突偵測、IP 來源防護 (IPSG)、動態 ARP 檢查 (DAI) 實現網路層面管控


- 上一篇網絡安全: 廣播風暴實戰:網卡故障癱瘓整個 VLAN,VLAN 隔離救全網
- 下一篇網絡安全: DHCP 故障深度剖析:為何同網段有機器拿不到 IP?
推薦文章
- 四招徹底防蹭網:密碼、隱藏 SSID、關 DHCP、MAC 過濾
- DIY 易拉罐 WiFi 訊號增強器:零成本改善手機/電腦接收訊號
- 網吧路由器防掉線實戰設定:NAT限制、IP限速、ARP防護、負載均衡、ACL病毒…
- 路由追蹤命令 詳解:原理、實戰與網路堵塞定位指南
- 宿舍/租屋防蹭網終極大招:無線路由器 MAC 位址過濾 (白名單模式) 完整設定…
- HTTP 500.19 錯誤完整解決方案:ASP.NET 註冊、IIS7 權限、…
- 無線上網提速穩連全攻略:消除干擾、調優設備、進階秘技
- 雙路由器串聯/級聯設定指南:有線回傳擴展覆蓋,避開雙層 NAT 坑
- 無線網卡無法識別完整排查指南:硬體接觸、驅動鏈、USB 控制器、BIOS 四大維…
- Vista/Win7 系統實現 3G 上網共享:虛擬 AP + ICS 零成本組…
copyright © 萬盛學電腦網 all rights reserved