您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
家用路由器安全防護指南:修改默認密碼、關閉遠程管理、防僵屍網絡感染
警示:你的路由器可能已成「肉雞」
安全研究機構發現:全球超 4 萬台家用路由器被惡意軟件感染,組成僵屍網絡發動 DDoS 攻擊、劫持 DNS 導向釣魚網站、竊取網銀賬號。攻擊入口並非固件漏洞,而是 遠程管理接口暴露公網 + 默認弱口令 (admin/admin)。受感染設備集中於泰國、巴西、美國、印度,控制服務器多位於中美。

核心風險點
- 遠程管理開啟:HTTP/HTTPS/SSH/Telnet 管理端口對公網開放,任何人可嘗試登入。
- 默認弱口令:出廠帳號密碼
admin/admin、admin/123456、user/user等,字典撞庫秒破。 - 固件長期不更新:已知漏洞 (CVE) 未修補,成自動化攻擊工具掃描目標。
- UPnP、WPS 等高危功能開啟:增加攻擊面。
五大必做防護動作 (按優先級)
1. 修改管理帳號密碼 (最高優先級)
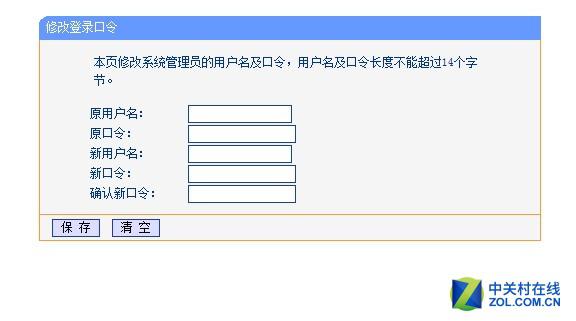
- 登入路由器後台 → 系統工具 → 修改登入密碼。
- 設置 強密碼 (≥12位,大小寫+數字+符號),勿與 Wi-Fi 密碼相同。
- 若支持,修改默認管理員帳號名 (如
admin→homeadmin)。
2. 關閉遠程 Web/SSH/Telnet 管理
- 後台 → 安全設置 / 系統管理 → 遠程管理,選 「禁止」/「關閉」。
- 僅允許 內網 (LAN/無線) 訪問管理界面。
- 驗證:訪問
https://yougetsignal.com/tools/open-ports/掃描自家公網 IP,確認 80/443/22/23 端口關閉。
3. 升級至最新固件
- 官網下載對應型號最新固件,後台 系統工具 → 固件升級。
- 啟用「自動檢查更新」 (如支持)。
- 關注廠商安全公告,針對高危漏洞 (如 CVE-2023-XXXX) 緊急升級。
4. 關閉高危非必要功能
- WPS (Wi-Fi Protected Setup):PIN 碼極易暴力破解,必關。
- UPnP:除非確定需要 (如 PT 下載、特定遊戲),否則關閉,防惡意端口映射。
- Telnet/SSH:非開發者調試請關閉。
- 雲端管理/APP 綁定:若不使用官方 App 遠程管理,建議解綁/關閉。
5. 無線安全基線
- 加密:WPA2-PSK (AES) 或 WPA3-SAE,禁用 WEP/WPA-TKIP。
- 密碼:≥12 位強密碼,定期更換 (如半年)。
- 隱藏 SSID (可選):增加偵察難度,但非絕對安全。
- 開啟「客戶隔離/AP 隔離」:防止無線客戶端互訪/掃描。
進階防護 (有條件者)
- 開啟防火牆/DoS 防禦:防 SYN Flood、ICMP Flood 等。
- 設置訪問控制 (ACL):僅允許特定 MAC/IP 訪問管理界面。
- 啟用日誌記錄並定期審計:關注異常登入、大量連接嘗試。
- 部署網絡級廣告/惡意域名攔截:路由器層面配置 AdGuard Home / Pi-hole / NextDNS (需支持)。
- 隔離 IoT 設備:開啟賓客網絡或 VLAN,將智能家居設備隔離於主網段。
總結
路由器是家庭網絡「大門」,修改默認密碼、關閉遠程管理、及時升級固件 是三大鐵律。配合無線加密、關閉高危功能、進階隔離策略,可將感染僵屍網絡、被劫持 DNS、數據洩露風險降至極低。不要等到「網速變慢、賬號被盜」才後悔,當下花 10 分鐘完成基礎加固,守護全家數字資產安全。
copyright © 萬盛學電腦網 all rights reserved