您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 資訊安全防護
Mac Flashback 木馬新變種捲土重來:利用 Java CVE-2012-0507 漏洞、偽裝 Flash Player 安裝包、檢測防火牆反沙箱
2012 年 4 月 Flashback 木馬感染超 50 萬 Mac 系統,震驚「Mac 不中毒」迷思。麥咖菲實驗室近期捕獲新變種(檢測名 OSX/Flashfake),攻擊鏈更隱蔽。
攻擊鏈重構
- 駭頁面/惡意廣告:植入
<iframe>重定向至惡意落地頁。 - 利用 Java 漏洞:CVE-2012-0507(Java 7u3 及更早版本),駭客構造惡意 Java Applet,無需用戶交互即執行代碼(Drive-by Download)。
- 投放載荷:偽裝為
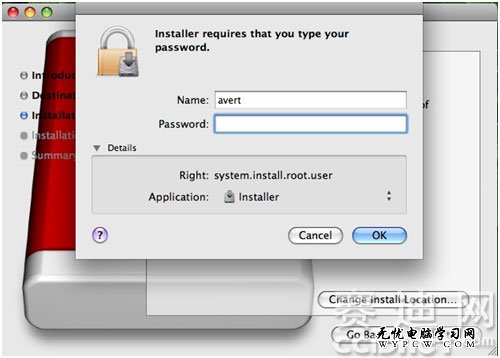
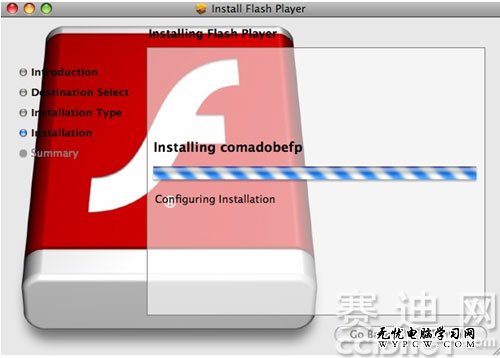
comadobefp.pkg(Flash Player 安裝包),彈出系統密碼輸入框(社工騙取管理員權限)。 - 無論是否輸入密碼:木馬嘗試兩種感染路徑——
— 有密碼:以 root 權限安裝 LaunchDaemon、修改系統配置。
— 無密碼:以用戶權限安裝 LaunchAgent、注入用戶進程。 - 反防火牆/反沙箱:檢測到 Little Snitch、Hands Off、Radio Silence 等防火牆/監控工具進程 → 自我刪除,避免分析。
- C&C 通訊:連接遠端下載配置文件,接收指令(下載偽殺毒軟體、點擊欺詐、竊取資料)。

防範措施
- 及時更新 Java/系統:Apple 發布 Java 2012-003 修補 CVE-2012-0507,啟用自動更新。
- 禁用/移除 Java 瀏覽器插件:現代網站極少需 Java Applet,Safari/Chrome/Firefox 均已預設禁用。
- 安裝端點防護:商用 Mac 防毒(Intego、Bitdefender、Kaspersky、Sophos、Jamf Protect),啟用即時掃描、行為監控。
- 瀏覽器硬化:uBlock Origin、NoScript/JavaScript Blocker、HTTPS Everywhere,阻斷惡意腳本/iframe。
- 安全上網習慣:不輕信「更新 Flash Player」彈窗(官方更新僅透過系統偏好設定/Adobe 官網),驗證網址、憑證。
- 啟用 Gatekeeper:僅允許 App Store 與簽名開發者應用(系統偏好設定 → 安全性與隱私)。
木馬 ≠ 病毒:不自我複製,依賴社工/漏洞傳播。修補漏洞+阻斷載體+端點防護是唯一有效防線。
copyright © 萬盛學電腦網 all rights reserved