您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 病毒防護
三星 Galaxy S3 USSD 漏洞:遠端觸發恢復出廠設定,多款 Android 受影響
漏洞概況
2012 年安全研究員 Ravi Borgaonkar 揭露:特定 USSD 碼(如 *2767*3855#)可在無使用者互動下觸發 Galaxy S3 恢復出廠設定。同樣機制影響 HTC One 系列、Sony Xperia、Motorola 部分機型,甚至所有未修補 2012 年 6 月前補丁的 Android 2.3~4.1 裝置。
攻擊向量
- 惡意網頁內嵌
<frame src="tel:*2767*3855#">或tel:連結。 - 惡意 APP 呼叫
ACTION_CALLIntent 執行 USSD。 - NFC 標籤/QR Code 編碼 USSD 碼,掃描即觸發。
廠商回應
- Google:Android 安全團隊 6 月獲報,一週後開始推送修補。
- 三星:聲稱 Galaxy S3 已修補,未說明其他機型。
- 其他廠商:陸續透過 OTA 推送修正。
使用者自救
- 立即檢查系統更新,安裝 2012 年 6 月後安全補丁。
- 安裝「USSD Blocker」類應用攔截自動撥號。
- 避免點擊不明簡訊/郵件/網頁中的
tel:連結。 - 重要資料定期備份至雲端/電腦。

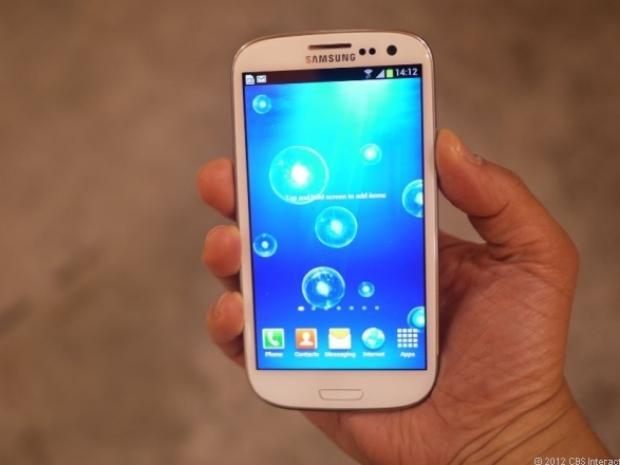
此漏洞凸顯「撥號器處理 USSD 無需使用者確認」的架構缺陷,也提醒行動裝置安全更新不可延宕。
- 上一篇網絡安全: 永久禁用預設共享自動恢復:登錄表 AutoShareWks=0 圖文實作
- 下一篇網絡安全: 思科路由器 Telnet 連接埠修改與封鎖 23 號埠:四步驟強化遠端管理安全
推薦文章
- 關閉Windows隱藏默認共享:使用計算機管理停止共享C$、ADMIN$等管理用…
- D2OL 分散式計算:讓閒置電腦為 SARS 疫苗研發出力
- 降魔大法:雙帳號隔離上網,徹底免疫網頁病毒
- 資安至上:防範惡意攻擊的三大基礎設定技巧
- 木馬隨程式啟動新手法:Image File Execution Options …
- Delphi開發者噩夢:Win32.Induc.b病毒感染編譯器 讓所有輸出程式…
- 全球殺毒軟體市場份額:Avast以17.4%領跑,微軟、ESET緊隨其後,免費增…
- 卡巴斯基使用技巧與常見問題大全(19 條精華)
- 妙用 IP 位址衝突偵測內網竊網者
- IE 0-day 驚恐潮:法德政府建議暫棄 IE、微軟破例發布緊急修補 (MS1…
copyright © 萬盛學電腦網 all rights reserved