您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 病毒防護
勒索病毒 VirLocker 死灰復燃?深度解析其多態感染機制與免付贖金恢復指南
VirLocker 並非新型病毒,卻是首款將「多態性」與「勒索鎖屏」結合的主流惡意程式。它將每個受感染檔案都變成自身的複製品,導致備份、應用程式、甚至下載的清理工具全被感染,形成「無檔案可信」的死局。本文深度剖析其多態引擎、執行鏈、感染傳播鏈,並提供不繳贖金即可恢復檔案的實務操作指南。
一、VirLocker 為何極難清除?
- 全盤感染:所有可執行檔、文件、圖片皆被植入病毒碼,打開任一檔案即觸發感染。
- 多態變異:每次感染都插入偽代碼、更換 API 呼叫順序、使用不同 XOR/ROL 種子加密,導致特徵碼掃描幾乎失效。
- 信任鏈劫持:受害者傳送「正常檔案」實為病毒載體,聯繫人開啟即中招,病毒像病毒式行銷般擴散。
- 反清理機制:執行中會感染新建立的檔案(含下載的掃毒工具),安全軟體難以落地執行。
二、核心技術解析
1. 多態引擎
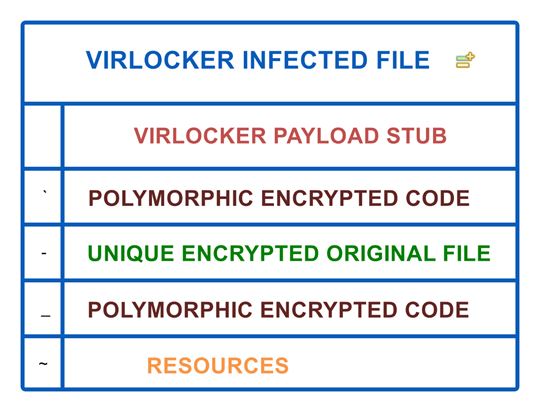
每次寫入檔案時:
- 注入垃圾指令、重排指令順序、替換等效指令。
- 解密 Stub 使用動態 XOR/ROL 種子,主體加密內容每次皆不同。
- 嵌入原始檔案圖示與資源,偽裝成正常檔案。
2. 執行鏈
- FUD 封裝解包 → Base64+XOR 解密 Stub(種子動態)。
- Stub 解密第二層 XOR/ROL Loader。
- 載入惡意核心模組,檢查是否已感染、是否已付費。
- 已付費:解密嵌入原始檔案並執行,退出駐留。
- 未付費/新受害者:彈出鎖屏勒索畫面,背景持續掃描感染全盤可執行檔。

3. 傳播鏈:從「鎖屏」到「蠕蟲」
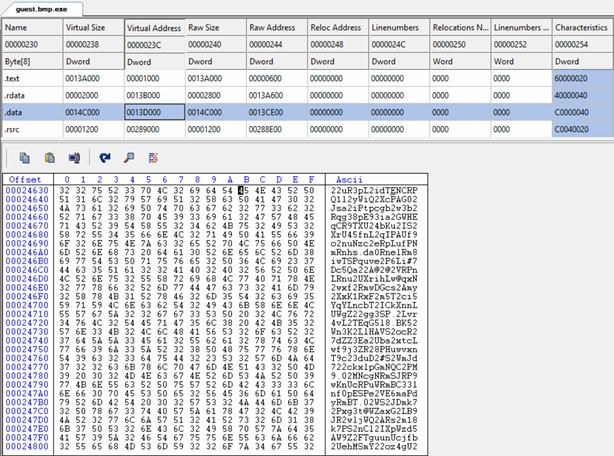
受害者以為只是鎖屏,實則每個被打開的檔案都成為傳播媒介。傳送履歷、圖片、安裝包給同事/客戶,對方開啟即全盤感染。這種「被動傳播」極難斷鏈。

三、免付贖金恢復方案(核心步驟)
原則:不在受感染系統上嘗試清理,任何寫入操作都會擴大感染。
步驟 1:離線備份關鍵資料(唯讀模式)
- 使用 WinPE/ Linux Live USB 啟動電腦,掛載硬碟為唯讀。
- 僅複製純資料檔(.docx、.xlsx、.pdf、.jpg、.mp4 等非可執行檔)至外接硬碟。絕不複製 .exe/.dll/.scr/.bat/.vbs 等可執行檔。
步驟 2:格式化重灌系統
- 備份完成後,格式化系統分區(C:),全新安裝 Windows。
- 安裝完成前勿連網,先安裝殺毒軟體並更新病毒碼。
步驟 3:掃描外接備份盤
- 掛載備份盤,以殺毒軟體全盤掃描,確認無殘留惡意腳本/巨集病毒。
步驟 4:尋找官方解密工具
- 查閱 No More Ransom(nomoreransom.org)、卡巴斯基、ESET、趨勢科技官網,搜尋「VirLocker」解密工具。部分早期版本有解密金鑰可恢復被加密的原始檔案(嵌入在感染檔內)。
四、預防重於治療
- 啟用 Windows 受控資料夾存取(防勒索功能),保護文件庫不被加密/植入。
- 顯示副檔名:資料夾選項 → 取消「隱藏已知副檔名」,識別
photo.jpg.exe偽裝檔。 - 不開啟不明來源檔案:即使來自熟人,先用 VirusTotal 掃描再開啟。
- 定期離線備份:3-2-1 原則(三份備份、兩種介質、一份異地離線)。
- 保持系統/軟體更新:修補漏洞減少無檔案攻擊面。
VirLocker 展示了「多態+蠕蟲+勒索」的恐怖組合。面對此類威脅,離線備份+重灌系統+官方解密工具 是唯一可靠出路。切記:永不支付贖金,那只會助長犯罪產業鏈。
推薦文章
- 新型Neeris蠕蟲模仿Conficker 攻擊MS08-067漏洞
- 企業部署反間諜軟體必審 10 大關鍵指標
- RM 檔案惡意彈出廣告原理解析與徹底清除指南
- 網路隱私保護十大原則:匿名瀏覽、隱私政策、防火牆、安全交易與防社工
- 防範 ARP 與 DoS 攻擊:網管必讀的雙向綁定與長假應變指南
- JPEG 解析漏洞(GDI+)風險預警:瀏覽圖片也能中毒
- 「偽顆粒」變種 la 與「露薩」變種 as 雙木馬預警:後台竊密、劫持進程、US…
- 網路安全小妙招:養成七大良好上網習慣,大幅降低資料遺失風險
- 駭客「獨孤九劍」:逆向工程、社交工程、0day、Rootkit、虛擬機、無線、反…
- 網路交易密碼安全全攻略:從強密碼到多因子認證的纵深防護
copyright © 萬盛學電腦網 all rights reserved