您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 病毒防護
用 McAfee 8.7i 打造鋼鐵級 Web 站點目錄防護
Web 伺服器最怕網頁檔案被惡意竄改、植入 Webshell。善用 McAfee 8.7i「存取防護」的使用者自訂規則,可在檔案系統層面禁止未授權寫入,構建強力防線。
前置作業
- 完成 McAfee 8.7i 安裝與基礎設定(參考 ID 174916)。
- 開啟 VirusScan 控制台 → 右鍵 存取防護 → 內容。
建立 Web 目錄寫入防護規則
- 於「存取防護規則」頁籤,勾選 啟用存取防護 與 禁止 McAfee 服務被停止。
- 點選 使用者自訂規則 → 新增。
- 規則類型選 「防止檔案被建立/修改/刪除」(第二項)。
- 進入規則細節設定(關鍵參數):
- 要防護的檔案/資料夾:
E:\wwwroot\*.asp(假設網站根目錄為 E:\wwwroot,僅允許 ASP 程式)。 - 要排除的進程: 加入合法需寫入的程式(如備份軟體、部署工具、FTP 服務進程等),嚴禁加入網站執行身份(如 w3wp.exe、php-cgi.exe),否則失去防護意義。
- 動作: 選 阻止、勾選 報告。
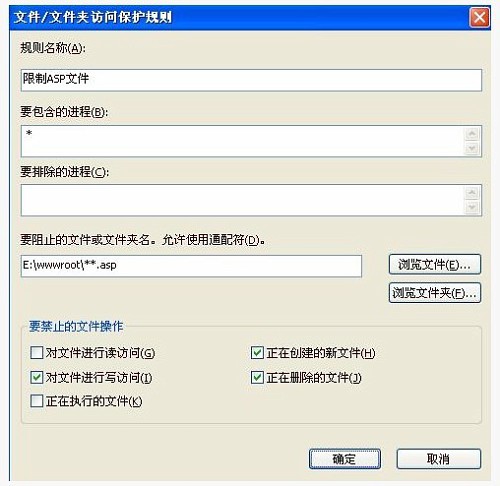
說明: 此規則禁止在 E:\wwwroot 及所有子目錄建立、修改、刪除任何 .asp 檔案。即使駭客利用上傳漏洞拿到 Shell,也無法寫入後門腳本。
進階:依網站技術調整副檔名
- ASP.NET:
E:\wwwroot\*.aspx、E:\wwwroot\*.ashx、E:\wwwroot\*.config - PHP:
E:\wwwroot\*.php、E:\wwwroot\*.phtml - JSP:
E:\wwwroot\*.jsp、E:\wwwroot\*.jspx - 資料庫檔(Access):勿禁止 .mdb,否則網站無法寫入資料;改以 NTFS 權限限制下載存取。
最後一道鎖:設定 McAfee 介面密碼
控制台 → 檔案 → 使用者介面選項 → 密碼 頁籤 → 勾選 「需要密碼才能變更設定」 → 設定強密碼。
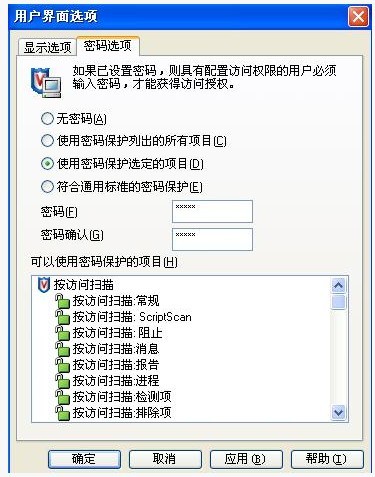
至此,即使駭客取得系統管理員權限,無法關閉 McAfee 服務、無法修改防護規則、無法寫入腳本後門,Web 目錄達到極高安全等級。
部署提醒
- 規則生效後,正常部署/更新網站程式時需暫時停用對應規則或將部署工具加入排除進程,操作完成後立即恢復。
- 定期檢視「存取防護日誌」,監控被阻止的寫入嘗試,及時發現攻擊跡象。
- 此法為主機層最後一道防線,仍需配合 Web 應用防火牆 (WAF)、程式碼審計、最小權限原則、定期修補漏洞等多層防禦。
- 上一篇網絡安全: McAfee 8.7i 完整圖文教學:安裝、基礎設定與進階規則編寫
- 下一篇網絡安全: McAfee 無法自動更新病毒碼與運行報錯徹底解決方案
推薦文章
copyright © 萬盛學電腦網 all rights reserved