您现在的位置: 萬盛學電腦網 >> 手機 > >> 手機應用 >> Android 教學
Android 應用權限全攻略:掌控隱私與安全的關鍵
Android 系統的開放性雖然帶來豐富的自定義空間,但也意味著用戶必須自己為裝置安全把關。每當安裝新應用,系統都會彈出權限請求清單,這並非單純的形式,而是 Google 為了平衡開放生態與用戶安全而設計的核心機制。本文將深入解析 Android 權限架構,並介紹五種不同原理的進階控制方法,助你精準掌控每一項授權。
為什麼 Android 要「事無巨細」地列出權限?
相較於 Apple 與 Microsoft 的封閉生態——僅允許經過嚴格審核的官方商店應用上架——Android 選擇了開放路徑:用戶可自由從本地安裝 APK、任意操作 SD 卡、甚至解鎖 Bootloader 並刷入第三方 ROM(如 CyanogenMod)。這份自由的代價是 Google 無法像 Apple 那樣替用戶把關,因此必須將「決定權」交還給用戶:安裝前必須逐項確認應用索取的權限。

圖 1:Google Play 安裝頁會強制顯示權限清單
Android 開放了哪些層面?
- 側載安裝:啟用「未知來源」即可安裝非官方商店應用,繞過數位簽名驗證。
- 文件系統存取:可直接讀寫 SD 卡,方便資料傳輸卻也增加惡意程式竊取資料風險。
- Root 與底層解鎖:放棄保修後可取得 Root 權限、解鎖 Baseband,甚至刷寫自編譯的 AOSP 系統。
圖 2:AOSP 讓 Android 核心代碼完全透明
開放帶來的風險
幾乎所有行動惡意程式都集中於 Android 平台,連官方 Market 曾出現過攜帶木馬的應用。國內「水貨」手機更可能在 ROM 或 Bootloader 階段植入後門。一旦開啟「未知來源」,系統最重要的守門機制——數位簽名驗證——就被繞過。反例如 Amazon Kindle Fire,深度定制 Android 僅允許自家商店應用,以換取更高安全性。
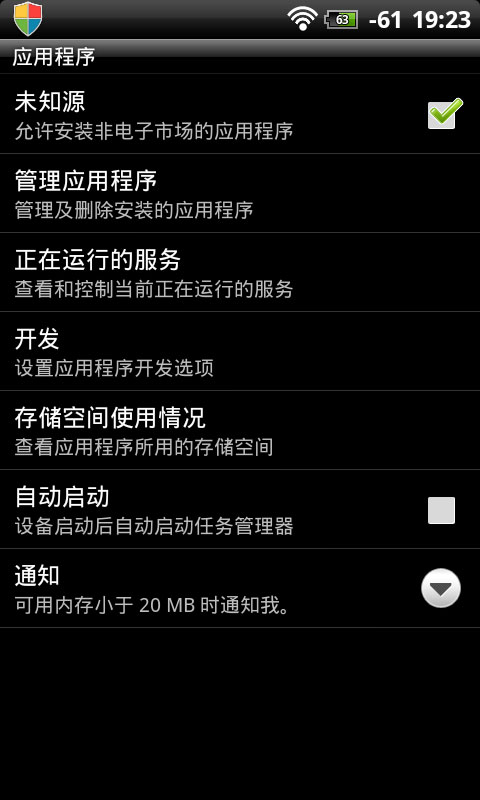
圖 3:開啟「未知來源」即繞過簽名驗證
Android 權限的四大層級
Android 建立在 Linux 核心之上,經過 HAL、Dalvik/ART 執行環境,啟動流程涉及 Bootloader → Linux 驅動 → Android 系統,因此權限實際分四層:
- Linux 使用者/群組權限(UID/GID 隔離)
- Android Permission 機制(本文核心,約 100 種細顆粒權限)
- SELinux 強制存取控制(Android 4.3+ 引入)
- Root/Superuser 權限(繞過上述所有限制)
核心:Android Permission 運作原理
每個應用在 Manifest 中聲明所需權限(如 android.permission.READ_CONTACTS),安裝時系統將其寫入 /data/system/packages.xml。運行時,系統依據此清單決定是否允許存取聯絡人、相機、定位等資源。原生 Android 僅提供「全接受或全拒絕」的二元選擇,無法單獨撤銷某項權限——這正是進階控制工具誕生的原因。

圖 4:搜狗輸入法需聲明 READ_CONTACTS 才能實現智能聯絡人
五種進階權限控制方案
1. 原生應用權限管理器(Android 6.0+)
Marshmallow 引入運行時權限模型,設定 → 應用 → 權限 即可逐項開關,無需 Root。
2. Xposed 框架 + 模組(如 XPrivacyLua)
需 Root 並刷入 Xposed,可攔截任意 API 呼叫,回傳空資料或偽造資訊,實現「欺騙式」授權。
3. Magisk + 隱藏 Root 通過 SafetyNet
系統無痕 Root,搭配 MagiskHide 仍可使用銀行類應用,並可安裝模組精細控制權限。
4. 自定義 ROM 內建權限管理(LineageOS、/e/OS 等)
原生支援逐項權限開關、網路存取控制、偽造裝置指紋等功能。
5. 防火牆類應用(AFWall+、NetGuard)
針對「網路存取」權限,按應用/目的地 IP/埠號放行或阻斷,不需 Root(NetGuard 利用 VPN 介面)。
實務建議
- 優先從 Google Play 或可信第三方商店(F-Droid、APKMirror)下載。
- 安裝前閱讀權限清單,拒絕不合理索取(如手電筒申請聯絡人)。
- 定期稽核「設定 → 隱私權 → 權限管理員」,撤銷不再使用的授權。
- 若需極致控制,考慮解鎖 Bootloader 刷入隱私導向 ROM(如 GrapheneOS、CalyxOS)。
掌握權限控制,不僅能保護隱私,更能延長電池續航、減少流量浪費。Android 的開放本質賦予你自由,也賦予你責任——善用工具,讓手機真正成為你的得力助手,而非數據收割機。
推薦文章
- 魅族MX2安兔兔跑分12442曝光:性能不及小米2,屏幕升級1280×800,…
- Root 是什麼?一鍵 Root 權限獲取工具 z4root 詳細教程
- Android 手機桌面美化:壁紙更換、動態壁紙設定與主題商店應用全攻略
- OPPO R7 Plus雙擊鎖屏功能怎麼開啟?手勢體感設定圖解
- 刷機精靈:三星 I500 (Fascinate) 刷機完整教學
- Android 5.0 系統好用嗎?深度體驗評測:視覺革命、效能躍升、續航加強
- 安卓手機安裝軟體失敗四大原因與解決辦法
- 手機直接下載安裝「統一安卓市場」完整圖文教學
- 安卓手機購物比價軟體大推薦:拒絕被宰,聰明消費不踩雷
- 三星 i9220 S-Pen 使用指南:筆鍵手勢速查表