您现在的位置: 萬盛學電腦網 >> 手機 > >> 手機應用 >> Android 教學
Android Root 完整指南:原理、優缺點、風險、方法與安全實踐
Root 即獲取 Android 系統最高權限(Linux root 用戶),繞過沙盒機制,實現系統級修改。本文深度解析 Root 本質、利弊權衡、主流方法及安全最佳實踐。
Root 本質:竊取「國王」身份
Android 基於 Linux,每個 App 對應獨立系統用戶(UID),沙盒隔離。Root 過程實質是:某 App/進程偽裝成 root 用戶(UID 0)執行,從而獲得修改系統分區、讀寫任意檔案、控制其他進程的最高權限。
Root 主要好處
- 系統深度定製:Xposed 框架 + 模組實現介面修改、功能增強(如微信運動步數修改、狀態欄圖標自訂、攔截廣告等)。
- 完整備份/還原:鈦備份 可完整備份 App + 數據至本地,換機/重裝無需重新下載登入,尤其對大型遊戲極其實用。
- 卸載/凍結預裝 App:清除廠商/運營商強制預裝的垃圾 App,騰出空間、減少後台進程。推薦鈦備份「凍結」功能,乾淨無殘留。
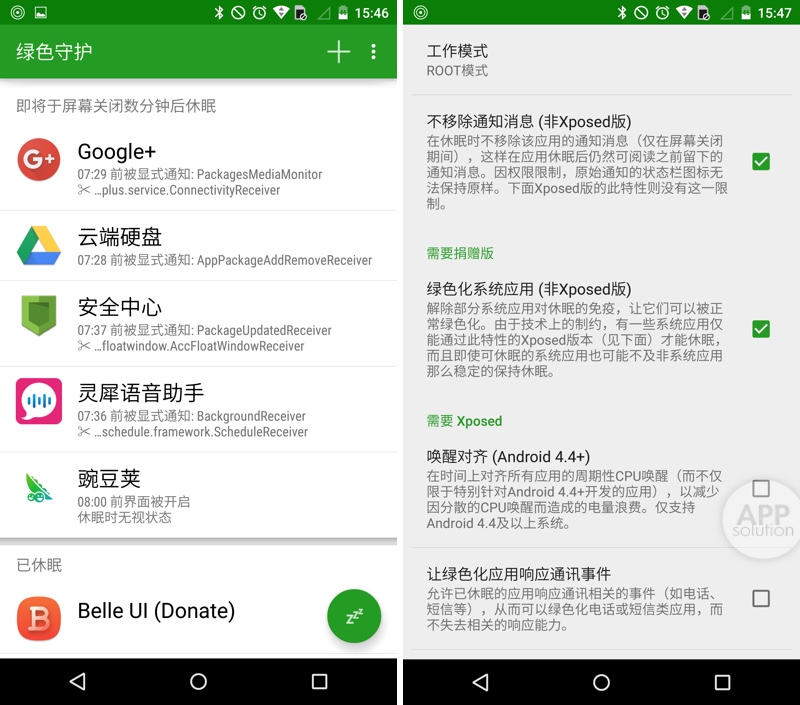
- 記憶體深度管理:綠色守護 獲取 Root 後可更徹底凍結後台進程,配合 Xposed 實現極致省電流暢。
- 權限精細管控:AppOps 等工具可單獨授權/撤銷 App 權限(Android 6.0 以下機型特別需要)。



普通用戶有必要 Root 嗎?→ 通常「沒有必要」
現代 Android(6.0+)已原生支援:
- 系統美化:主題商店、啟動器即可實現。
- 截圖:電源鍵+音量下鍵(4.0+)。
- 錄屏/投屏:原生 API(5.0+)。
- 通知讀取/管理:原生 API(4.3+)。
- 停用預裝 App:設定→應用→停用(4.0+),效果近似卸載且可恢復。
若需求僅止於此,Root 風險遠大於收益。
Root 風險(必須知曉)
- 系統不穩定:誤修改關鍵系統檔導致無限重啟、磚機。
- 安全防線崩塌:沙盒失效,惡意 App 可竊取全系統數據、植入後門、勒索鎖機。
- 隱私洩露風險指數級上升:加密數據、指紋資料(不可逆)更易被讀取。
- 保固失效:絕大多數廠商以 Root 為由拒保;解鎖 Bootloader 本身即燒斷保固熔斷器(如三星 Knox、小米 BL 鎖)。
- OTA 更新失敗/變磚:系統分區被修改,官方增量包驗證失敗。
主流 Root 方法
- 一鍵 Root 工具(最簡單):KingRoot、刷機精靈、360 Root 等,PC 端連線三分鐘無痛 Root,支援主流機型。
- 第三方 Recovery 刷入:TWRP 等,需解鎖 Bootloader,通過 Recovery 刷入 Magisk/SuperSU zip 包。適合一鍵工具不支援機型。
- XDA 論壇尋找機型專屬方案:國外極客社區,匯聚各機型 Root、Recovery、ROM、Kernel 等深度資源。
- 官方解鎖 Bootloader:摩托羅拉、HTC、索尼、一加、谷歌 Pixel 等提供官方解鎖頁面,提交裝置 ID 獲取解鎖碼,fastboot 模式輸入解鎖。
Root 後安全最佳實踐
- Root 管理切換為 SuperSU:開源、可審計,避免閉源管理工具植入後門。
- 為 SuperSU 設置授權密碼:防止他人/遠程駭客無授權提權。
- 嚴格審核提權請求:僅授權確實需要系統級權限的 App(如鈦備份、綠色守護、Xposed 安裝器)。錄屏、讀通知、主題修改等已有原生 API,拒絕提權。
- 定期審計 Root 存取日誌:發現異常高頻調用立即撤銷授權並刪除該 App。
- 保持安全習慣:不安裝來路不明 App、不隨意授權、定期備份、關注安全動態。


總結
Root 是雙刃劍:解鎖極致自由與定製,代價是安全邊界崩塌與保固喪失。僅在充分理解風險、具備恢復能力、有明確剛需(而非好奇)時選擇 Root。 選擇 Root 後,務必遵循上述安全實踐,將風險降至可控範圍。
- 上一篇智能手機: Android 手機越用越卡?三大根因深度解析與長效優化策略
- 下一篇智能手機: Android 6.1 系統前瞻:分屏多任務原生支援、權限管理再收緊
推薦文章
- 微軟發布 10 款 Android 應用:Office Mobile、Remot…
- 小米 1S 電信版搶購全攻略:官網地址、搶購時間、預約規則、網速優化、防釣魚指南
- 安卓遊戲數據包 (OBB) 安裝完整教學:從連接電腦到資料包路徑解析
- 刷機精靈:三星 I500 (Fascinate) 刷機完整教學
- 魅族 MX 四核版刷機完整教程:備份聯系人、SD 卡刷入 update.bin
- 5款安卓桌面文件夾推薦:打造清新個性化桌面(含iOS/圓形/專業版風格)
- 安卓通用卡刷教程:Recovery刷ROM/補丁/內核標準流程與雙清原理
- Android 4.4 開啟狀態列電池百分比顯示:ADB 指令與第三方工具雙法教…
- Google 服務框架 (Google Services Framework) …
- HTC一鍵刷機助手「卓大師」雙版本(PC/安卓)評測:ROM庫豐富、流程傻瓜化、…
copyright © 萬盛學電腦網 all rights reserved