您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 資料庫 >> MS SQL 資料庫
SQL Server 2012 身分驗證完整指南:Windows 整合驗證 vs SQL Server 驗證、混合模式、密碼原則、sa 帳號安全
兩大驗證模式架構
1. Windows 整合驗證 (Windows Authentication)
- **信任鏈**:OS 驗證身分 → SQL Server 信任 OS Token → 對應 Login/User 授權。
- **優勢**:單一登入 (SSO)、密碼原則由 AD 強制 (長度/複雜度/存活期/鎖定)、稽核集中、群組授權自動同步。
- **適用**:內部網域環境、Windows 用戶端/服務。
2. SQL Server 驗證 (SQL Server Authentication)
- **獨立認證**:SQL Server 自行儲存 Login/Hash 密碼,驗證邏輯內建。
- **適用**:非網域環境、舊版 OS、跨平台應用 (Linux Docker、非 Windows 用戶端)、舊版應用程式相容。
- **密碼原則**:SQL Server 2005+ 可呼叫 Windows
NetValidatePasswordPolicy()API 強制同步 AD 密碼原則 (需 OS 支援)。
伺服器層級驗證模式設定
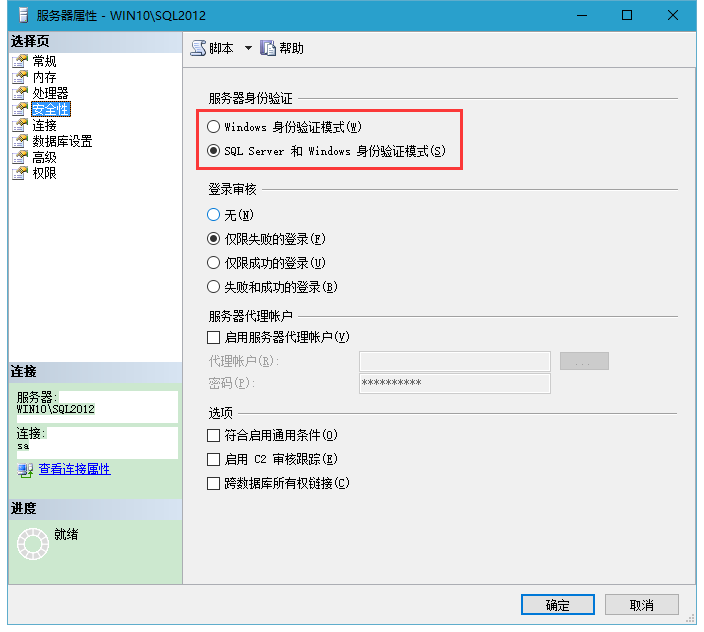
- SSMS → 伺服器右鍵「屬性」 → 「安全性」頁。
- 選項:
- Windows 驗證模式:僅允許 Windows 登入 (最安全)。
- SQL Server 和 Windows 驗證模式 (混合模式):兩者並存。
- 修改後需 **重啟 SQL Server 服務** 生效。
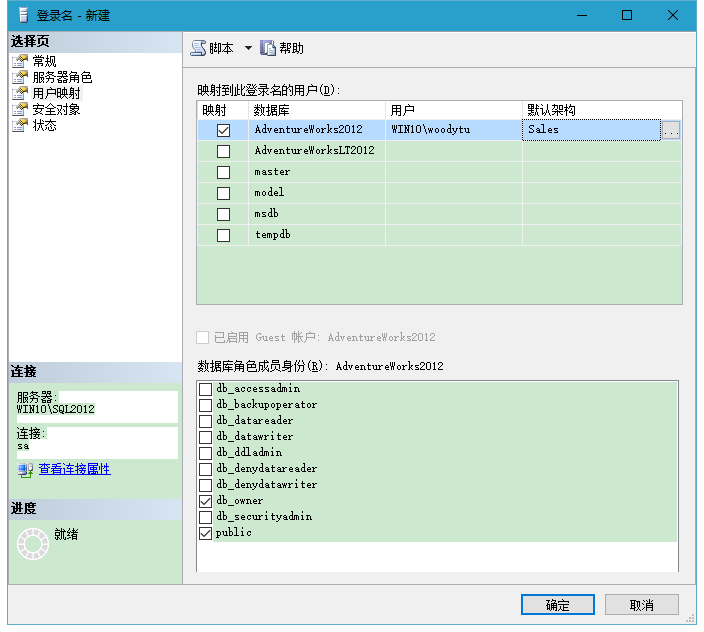
建立 Windows 登入與使用者對應 (SSMS 圖形化)
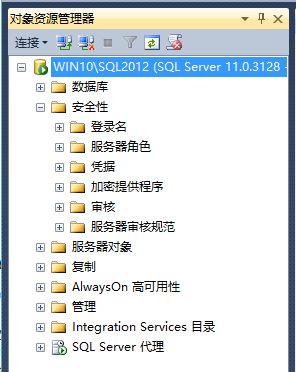
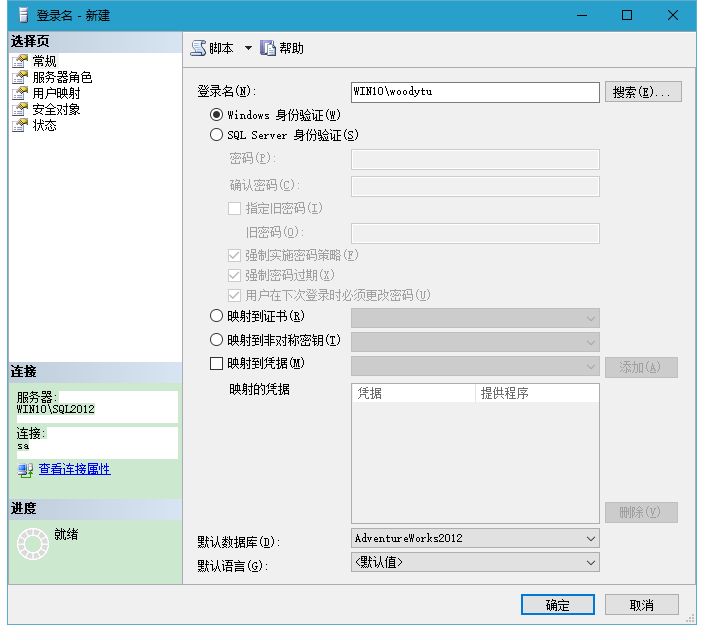
- 安全性 → 登入 → 右鍵「新增登入」。
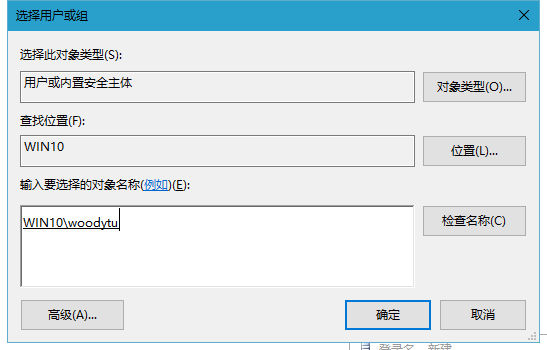
- 選「Windows 驗證」→ 「搜尋」選取 AD 使用者/群組。
- 預設資料庫:設為應用資料庫 (非 master)。
- 「使用者對應」頁:勾選目標資料庫 → 指定預設結構描述 (如
Sales)。 - 「狀態」頁:確認「授與連線權限」與「啟用」。
建立 SQL Server 登入 (T-SQL)
-- 強密碼符合 AD 原則
CREATE LOGIN AppUser WITH PASSWORD = 'C0mpl3x!P@ssw0rd';
GO

-- 對應資料庫使用者並指定預設結構描述
USE AdventureWorks2012;
CREATE USER AppUser FOR LOGIN AppUser WITH DEFAULT_SCHEMA = Sales;
GO

-- 修改登入密碼並關閉過期/原則檢查 (僅限特殊帳號)
ALTER LOGIN AppUser WITH PASSWORD = 'NewP@ssw0rd', CHECK_EXPIRATION = OFF, CHECK_POLICY = OFF;
GO

-- 解除鎖定
ALTER LOGIN AppUser WITH PASSWORD = 'NewP@ssw0rd' UNLOCK;
GO
⚠️ sa 帳號安全強化
- **內建最高權限** (sysadmin),不可刪除/停用/重命名。
- **絕不可**用於應用程式連線字串。
- **必須**設定極強密碼 (32 字元以上隨機)。
- **強烈建議**停用:
ALTER LOGIN sa DISABLE;(需先確保有其他 sysadmin 可用)。
Windows 密碼原則預設值對照
| 原則 | 預設值 | 說明 |
|---|---|---|
| Enforce password history | 0 passwords remembered | 防止重複使用舊密碼 |
| Minimum password length | 0 characters | 建議設 ≥ 8 |
| Password must meet complexity requirements | Disabled | 啟用後需大小寫/數字/符號混合,不含帳號名 |
| Maximum password age | 42 days | 強制定期換密 |
| Minimum password age | 0 days | 防止立即改回舊密碼 |
| Account lockout threshold | 0 (disabled) | 建議設 5~10 次失敗鎖定 |
| Account lockout duration | N/A | 鎖定後自動解鎖時間 |
| Reset account lockout counter after | N/A | 失敗計數器重置視窗 |
小結
- **優先使用 Windows 整合驗證**,集中管理、最安全。
- 混合模式下,**嚴守 sa 強密碼 + 停用 sa**。
- SQL Server 登入請**啟用 CHECK_POLICY/CHECK_EXPIRATION** 套用 OS 密碼原則。
- 最小權限原則:應用程式帳號僅授予必要資料庫/結構描述權限。
推薦文章
- 巧用 REPLACE 函數精準查詢字符串是否包含特定子串
- SQL Server 綜合實戰總結:DDL、DML、進階查詢、交易、預存程序與 …
- SQLite 入門三:.mode/.headers/.separator 等常用…
- SQL Server 容錯移轉叢集 (FCI) 架構詳解:A/P vs A/A …
- Perl 腳本遷移 SQL Server 儲存程序至 MySQL:註釋轉換與字元…
- SQL Server FOR XML PATH 產生巢狀 XML:自訂根節點、子…
- SQL Server 資料匯出 XML/JSON 實戰:BCP + FOR XM…
- SQL Server 暫存表 vs 資料表變數:特性差異、選擇指南與實戰範例
- SQL Server 執行緒與纖程架構深度解析:UMS 调度器與 Lightwe…
- SQL Server 建立鏈接服務器(DBLINK)操作遠程數據庫實戰
copyright © 萬盛學電腦網 all rights reserved