您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 伺服器教學
Linux VPS基礎安全加固指南:修改SSH埠、強密碼、DDoS Deflate與iptables聯動防禦
一、修改SSH預設埠(22 → 四位數)
vi /etc/ssh/sshd_config
# 找到 #Port 22 → 改為 Port 1998 (建議 10000-65535 間未佔用埠)
# 去掉前面的 #
service sshd restart

⚠️ 修改後本機SSH客戶端同步修改埠號才能重新連線!
二、設置高強度Root密碼
- 長度≥12位,含大小寫、數字、特殊符號。
- 可在VPS控制台(如SolusVM)直接修改,或SSH執行
passwd root。
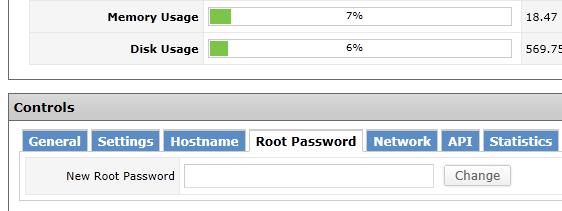
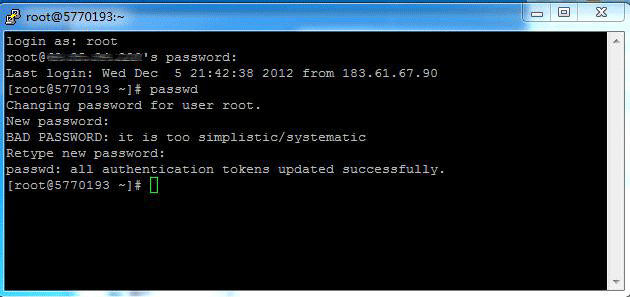
建議:保留Root但禁用密碼登入,改用金鑰認證更安全。
三、小規模DDoS/CC防禦:DDoS Deflate + iptables
安裝
wget https://www.inetbase.com/scripts/ddos/install.sh
chmod +x install.sh
./install.sh
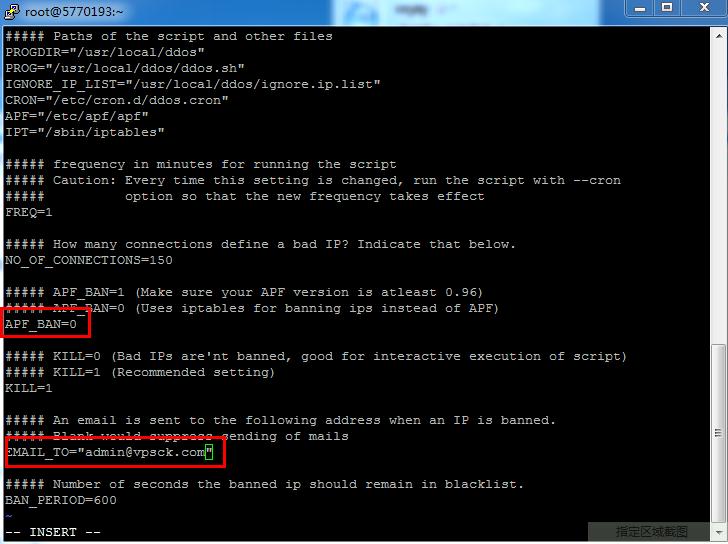
核心配置 /usr/local/ddos/ddos.conf
# 使用 iptables 而非 APF
APF_BAN=0
# 封禁閾值:單IP連接數超過 150 即封禁
NO_OF_CONNECTIONS=150
# 檢查頻率:每分鐘
FREQ=1
# 封禁時長:600 秒
BAN_PERIOD=600
# 郵件通知(換成自己的信箱)
EMAIL_TO="admin@vpsck.com"
# 白名單檔案
IGNORE_IP_LIST="/usr/local/ddos/ignore.ip.list"
白名單保護(防誤封自己/監控節點)
vi /usr/local/ddos/ignore.ip.list
# 每行一個 IP/CIDR
chattr +i /usr/local/ddos/ignore.ip.list   # 鎖定不可修改
# 解鎖:chattr -i /usr/local/ddos/ignore.ip.list
四、iptables基礎規則模板
# 允許已建立/相關連線
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
# 允許本地回環
iptables -A INPUT -i lo -j ACCEPT
# 允許 SSH(新埠)
iptables -A INPUT -p tcp --dport 1998 -j ACCEPT
# 允許 HTTP/HTTPS
iptables -A INPUT -p tcp --dport 80 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j ACCEPT
# 預設拒絕
iptables -P INPUT DROP
iptables -P FORWARD DROP
# 保存
service iptables save
結語
以上為入門級必要配置。生產環境請進一步部署:Fail2ban、Port Knocking、SSH雙因子認證、WAF(ModSecurity/Naxsi)、流量清洗服務(Cloudflare/阿里云盾/ AWS Shield)、定期滲透測試與日誌審計。
文章來源:老鷹博客
- 上一篇程序編程: Linux「command not found」錯誤原因排查與三大解決方案
- 下一篇程序編程: 什麼是IIS連接數?深度解析並發限制、計算邏輯與CPU配額關係
推薦文章
- Windows XP「自動登出」安全漏洞:熱鍵服務未隨會話結束而停止
- Linux Shell 腳本一鍵查看 NUMA 拓撲與 CPU 詳細資訊
- CentOS 7 安裝 Odoo (OpenERP) 完整部署指南:Postgr…
- Linux 反彈 Shell 實戰指南:從原理到實作
- vsftpd 主動/被動模式配置衝突導致無法登入:端口範圍重疊錯誤排查
- 阿里雲 OSS 錯誤回應格式與常見錯誤代碼對照表
- 還原精靈使用教學:系統還原、多還原點、開機熱鍵、密碼管理全攻略
- 電腦優化十大實用技巧:從磁碟整理到註冊表調校
- WhatPulse:Linux/Windows/Mac 跨平台鍵鼠點擊與網路流量…
- 雲伺服器修改登入密碼操作指南
copyright © 萬盛學電腦網 all rights reserved