您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 伺服器教學
Linux 系統 Squid 代理伺服器完整配置指南:從原理到反向代理實戰
什麼是 Squid?
Squid 是一款高效能的網頁快取代理軟體,能夠接收用戶的下載請求並自動處理資料傳輸。當用戶請求某個網頁時,Squid 會代為連線至目標網站取得內容,同時在本地保留一份副本。當其他用戶再次請求相同頁面時,Squid 直接從快取提供資料,大幅提升存取速度。目前 Squid 支援 HTTP、FTP、GOPHER、SSL 和 WAIS 等多種協定。
部署 Squid 的核心優勢
- 快速回應:利用快取機制減少重複下載
- 降低頻寬壓力:節省寶貴的網路頻寬資源
- 強化存取控制:可針對特定網站、用戶、網段、資料類型實施精細化管控
- 提升安全性:作為中介層隔離內外部網路
Squid 三大代理模式深度解析
1. 普通代理模式
標準的代理快取服務,將靜態網頁(HTML、圖片等)快取至本地代理伺服器。二次訪問時瀏覽器直接從代理獲取資料,無需再向原站請求。缺點是必須在每個客戶端瀏覽器明確設定代理 IP 和埠號。
2. 透明代理模式
功能與普通代理相同,但對客戶端完全透明——無需設定瀏覽器。透明代理透過攔截網路流量(Linux 下使用 iptables/ipchains),自動過濾 HTTP (80 埠) 請求。此模式對 ISP 極具價值,因為用戶端零配置即可生效。
3. 反向代理模式
又稱 HTTP 加速器,專為 Web 伺服器提供加速。反向代理位於繁忙的 Web 伺服器與 Internet 之間,承擔靜態頁面請求,大幅降低源站負載。用戶透過 DNS 解析到達反向代理 IP,而非真實 Web 伺服器,既增強安全性又提升效能。
實戰:Squid 反向代理配置全過程
環境規劃
| 角色 | IP 位址 | 說明 |
|---|---|---|
| HTTP Server | 10.1.1.200:80 | 裝載 www.testone.com、www.testtwo.com 兩個虛擬主機 |
| Squid Server | 10.1.6.200 | 反向代理伺服器,監聽 80 埠與 3128 埠 |
| Client | 10.1.6.173 | 測試客戶端 |
步驟 1:安裝 Squid
apt-get install squid步驟 2:核心配置 /etc/squid/squid.conf
# 監聽埠設定
http_port 3128
http_port 10.1.6.200:80 vhost  # vhost 支援虛擬主機

# 快取目錄:aufs 格式、/opt/squid/cache、200MB、16 層目錄、256 子目錄
cache_dir aufs /opt/squid/cache 200 16 256

# ACL 定義
acl all src all
acl localhost src 127.0.0.1/32
acl to_localhost dst 127.0.0.0/8
acl localnet src 10.0.0.0/8
acl localnet src 172.16.0.0/12
acl localnet src 192.168.0.0/16

acl Safe_ports port 80
acl purge method PURGE
acl CONNECT method CONNECT
acl manager proto cache_object

# 存取控制規則
http_access allow manager localhost
http_access deny manager
http_access allow purge localhost
http_access deny purge
http_access deny !Safe_ports
http_access allow all

# 記憶體與物件大小限制
cache_mem 200 MB
maximum_object_size 20 MB
maximum_object_size_in_memory 5 MB

# 反向代理核心:上游伺服器與域名映射
cache_peer www.testone.com parent 80 0 no-query originserver name=one
cache_peer www.testtwo.com parent 80 0 no-query originserver name=two
cache_peer_domain one www.testone.com
cache_peer_domain two www.testtwo.com

# 執行身份
cache_effective_user proxy
cache_effective_group proxy

# 日誌設定
access_log /var/log/squid/access.log squid
cache_log /var/log/squid/cache.log
cache_store_log none

# 其他
mime_table /usr/share/squid/mime.conf
pid_filename /var/log/squid/squid.pid
coredump_dir /var/spool/squid
步驟 3:目錄權限與初始化
# 建立快取目錄並授權
chown -R proxy:proxy /opt/squid/

# 語法檢查
squid -k parse

# 初始化快取目錄結構
squid -z
步驟 4:啟動驗證
/etc/init.d/squid start
netstat -tunlp | grep squid
預期可見 80 埠與 3128 埠處於 LISTEN 狀態。
步驟 5:客戶端與代理端 Hosts 設定
Client 端 /etc/hosts:
10.1.6.200 www.testone.com
10.1.6.200 www.testtwo.com
Squid 端 /etc/hosts:
10.1.1.200 www.testone.com
10.1.1.200 www.testtwo.com
驗證結果
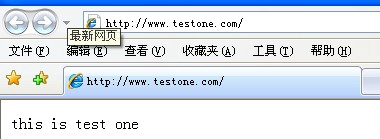
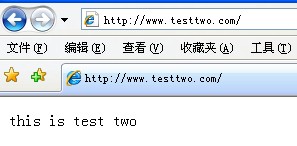
HTTP Server 的存取日誌顯示請求來源為 Squid IP (10.1.6.200),確認反向代理生效:
10.1.6.200 - - [22/Feb/2013:20:47:17 +0800] "GET / HTTP/1.0" 304 -請求流程完整圖解
- 客戶端輸入
www.testone.com,經本地 hosts 解析到 10.1.6.200 (Squid),向 3128 埠發送請求 - Squid 依據
cache_peer與cache_peer_domain規則,識別請求對應 www.testone.com,轉發至 10.1.1.200:80 - HTTP Server 回應資料給 Squid
- Squid 本地快取資料,並經 3128 埠回傳給客戶端
關鍵點:必須使用域名訪問而非 IP,否則 Squid 無法根據 Host 標頭分發至不同上游虛擬主機。
- 上一篇程序編程: Linux 終端機歷史指令管理大師:history 與 fc 完整實戰指南
- 下一篇程序編程: No
推薦文章
- Nginx 隱藏版本號提升安全性:server_tokens off 與 Fas…
- 什麼是運維?IT 運維、業務運維、日常管理運維三大體系全景解析
- Ubuntu 安裝 Oracle JDK 圖文詳解:從官網下載到環境變量配置避坑…
- Windows XP 安裝 IIS 5.1 搭建 ASP 運行環境完整教程
- Flacon 從 CUE 分軌提取音頻 + YaRock 跨平台播放器推薦
- Linux 時區設定、硬體/系統時間同步與 NTP 網路校時完整指南
- 工作管理員標題列/選單列消失?雙擊邊框空白處一秒恢復
- 深度解析 Linux 核心高端記憶體 (Highmem) 映射機制與位址空間佈局
- Ubuntu 修改 Root 密碼與 SSH 僅允許金鑰登入配置指南
- 192.168.1.1 路由器管理密碼修改圖文教學 (通用品牌)
copyright © 萬盛學電腦網 all rights reserved