您现在的位置: 萬盛學電腦網 >> 作業系統 > >> Windows Server 2008 教學
Windows Server 2008 防火牆進階應用:基本與高級設定、阻擋 Ping 攻擊、封鎖漏洞程式連網
兩種防火牆設定介面
| 介面類型 | 存取方式 | 適用對象 | 功能範圍 |
|---|---|---|---|
| 基本介面 | 控制台 → Windows 防火牆 | 初階使用者 | 啟用/停用防火牆、例外清單、基本通知設定 |
| 高級安全介面 | MMC 主控台 → 新增/移除管理單元 → 高級安全性 Windows 防火牆 | 進階使用者/管理員 | 輸入/輸出規則、連線安全規則、多設定檔(網域/私人/公用)、監視、自動化腳本、群組原則部署 |
1. 從控制台進入基本設定
- 開始 → 設定 → 控制台 → Windows 防火牆。
- 左側點選 開啟或關閉 Windows 防火牆,在「一般」索引標籤選擇「開啟」或「關閉」。
- 勾選 封鎖所有傳入連線 可在不安全網路環境暫時禁止所有例外程式存取網路;安全環境下取消勾選恢復正常。
- 在「例外」索引標籤,透過「新增程式」、「新增連接埠」允許特定應用程式/服務通過防火牆。
- 多網路連線環境可在「進階」索引標籤勾選需受保護的連線;參數錯誤時可點選「還原為預設值」重置。
2. 從 MMC 主控台進入高級安全設定
- 執行
mmc.exe→ 檔案 → 新增/移除管理單元 → 新增 高級安全性 Windows 防火牆 → 選擇 本機電腦 → 完成 → 確定。 - 可針對不同網路環境(網域、私人、公用)建立獨立的安全設定檔:
• 網域環境:通常有前端防火牆,可關閉本機防火牆。
• 公用環境:必須啟用並嚴格限制輸入/輸出規則。
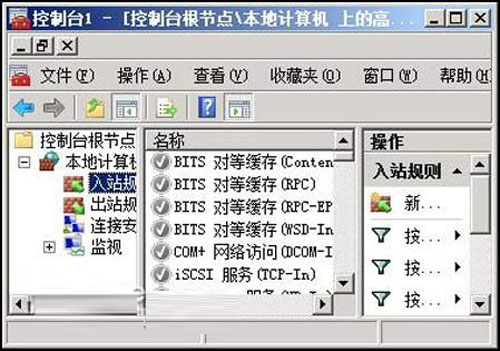
圖 1:高級安全性 Windows 防火牆主控台
3. 實戰應用:預防 Ping 命令攻擊
- 開啟高級安全性 Windows 防火牆主控台,左側選 輸入規則 → 右鍵 新增規則。
- 規則類型選 自訂 → 下一步。
- 程式選 所有程式 → 下一步。
- 通訊協定類型選 ICMPv4 → 下一步。
- 動作選 封鎖連線 → 下一步。
- 設定檔根據需求勾選(建議全選:網域、私人、公用) → 下一步。
- 命名規則(如「封鎖 ICMPv4 Ping」)→ 完成。
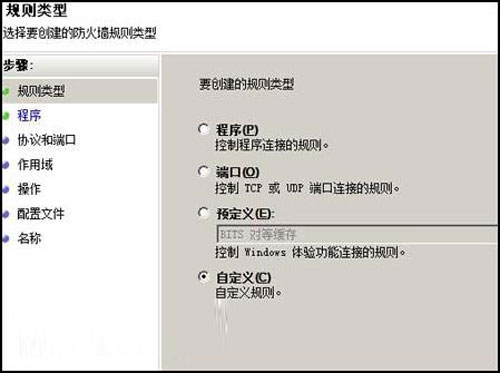
圖 2:建立封鎖 ICMPv4 的輸入規則
4. 實戰應用:預防應用程式漏洞攻擊
原理: 系統修補程式無法修復應用程式本身的漏洞,需透過防火牆阻止有漏洞的程式主動連網,斷絕駭客利用漏洞植入木馬/後門的路徑。
- 開啟基本防火牆介面(控制台 → Windows 防火牆) → 變更設定 → 例外 索引標籤。
- 取消勾選已知有漏洞的應用程式,使其無法通過防火牆存取網路。
- 若清單中無該程式,可點選「新增程式」瀏覽加入後再取消勾選。
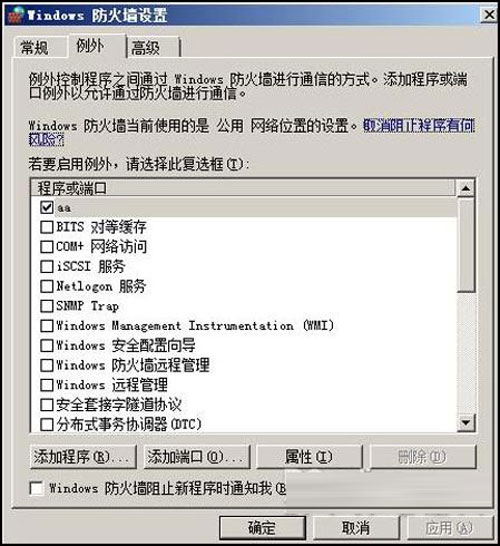
圖 3:在例外清單中封鎖有漏洞的應用程式
總結
Windows Server 2008 內建防火牆功能強大,善用基本介面進行簡單管控,善用高級介面建立精細的輸入/輸出規則,配合多設定檔機制,即可構建彈性且安全的網路防護牆。
推薦文章
- Windows Server 2008 防火牆進階應用:基本與高級設定、阻擋 P…
- Windows Server 2008 共享存取加速秘籍:啟用磁碟寫入快取與高階…
- 無線網路動態 108M 與靜態 108M 差異解析:相容性與效能的取捨
- Diskpart 命令列大師:Windows Server 2008 磁碟管理與…
- Windows Server 2008 IIS 7.5 500 內部錯誤詳細資訊…
- Windows Server 2008 遠端桌面安全硬化圖文教學:強制 NLA …
- 使用 GRUB 實現 Windows 2000、Red Hat 9、Mandra…
- Windows XP 群組原則鎖定桌面設定:隱藏系統圖標、禁止儲存桌面變更
- Windows Server 2008 核心新功能深度解析:安裝、管理與網絡防護…
- Windows Server 2008 IE 安全性鎖定與下載管制群組原則設定
copyright © 萬盛學電腦網 all rights reserved