您现在的位置: 萬盛學電腦網 >> 作業系統 > >> Windows 8 使用技巧
淺析 Windows 8 惡意軟體防護機制:沙箱、AppContainer、可信啟動、Windows Defender、IE10 隔離
Windows 作為最廣泛使用的個人電腦作業系統,自然成為惡意軟體攻擊首選目標。自 XP SP2 起微軟逐步強化安全性,Windows 8 內建多層防護機制,大幅提升抗攻擊能力。
五大核心防護機制
1. 安全沙箱

所有 Metro 應用程式運行於安全沙箱中,無法直接破壞系統核心資源,實現應用層級隔離。
2. 應用程式容器
新的 AppContainer 機制提供更精細的程式行為控制:所有程式僅能取得執行所需最低權限,並限制其可存取資源 (檔案系統、登錄、網路等),徹底落實最小權限原則。
3. 可信啟動
- 保護端到端啟動流程,幾乎完全避免惡意軟體破壞啟動流程或反惡意軟體無法偵測
- UEFI 2.3.1 裝置上,安全啟動確保作業系統載入器為首個啟動軟體
- 可信啟動持續保護核心、啟動相關系統檔案、驅動程式
- 反惡意軟體為首個啟動的第三方軟體,優先於非關鍵 Windows 元件與第三方應用/驅動載入
- 啟動流程被竄改時,Windows 可自動偵測修復
4. 測量啟動
將驗證、標記、儲存啟動資訊至 TPM 晶片,支援遠端服務驗證電腦完整性 (遠端認證)。
5. Windows Defender 整合完整防毒
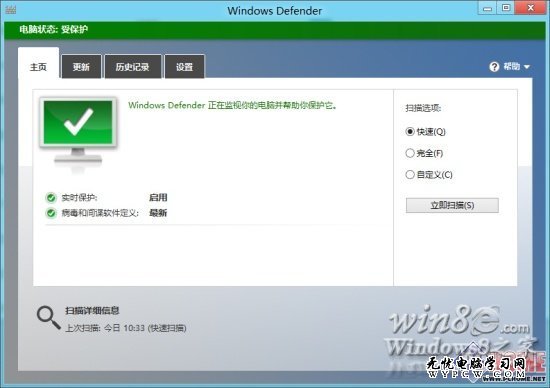
Windows 8 內建的 Defender 已具備完整即時防毒與反惡意軟體功能,實質上等同 Microsoft Security Essentials (MSE)。即使用戶忘記安裝第三方防毒軟體,內建保護也能滿足一般需求。
6. Internet Explorer 10 標籤/進程隔離

IE10 改進標籤與進程隔離:每個標籤獨立進程,標籤 A 無法操作標籤 B、無法讀取其他標籤資料,有效防禦跨站腳本攻擊與惡意網頁利用漏洞。
漏洞利用緩解技術增強
Windows 8 引入 Windows 堆疊管理器、Windows 核心集區配置器等技術,大幅增加緩衝區溢位攻擊難度,較 Win7 及早期版本更堅固。
推薦文章
- Win8/Win8.1 常見錯誤代碼大全與解決方案彙整
- Windows 8/8.1 安裝與設定 Xbox One 手把完整教學
- Windows 8.1 Update 問題總彙整:六大類錯誤代碼、無法解決 Bu…
- Win8.1 應用商店錯誤 0x80080206 解決:重設軟體發佈資料夾
- Windows 8 開始畫面 IE10 多次閃退:第三方優化工具惹禍?
- Win8 CMD 格式化 C 槽完整指令參數詳解
- Windows 8 使用遠端桌面應用程式連線控制遠端電腦
- Win8 如何開啟「工作排程器」建立自動化任務
- Win8 使用 U 盤安裝完整圖文教學:U大俠 PE 一鍵裝機
- Win8 啟用檔案總管核取方塊選取模式:滑鼠多選更直覺
copyright © 萬盛學電腦網 all rights reserved