您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
IPv4 地址真的「用光了」嗎?深度解析地址枯竭真相與緩解策略
關於「IPv4 地址耗盡」的論調喧囂塵上,但真相是分層次的:IANA 池耗盡 ≠ 運營商無地址 ≠ 用戶無地址可用。本文剖析地址分配鏈條,揭示運營商管理浪費與緩解路徑。
一、 三個層面的「耗盡」真相
| 層面 | 狀態 | 說明 |
|---|---|---|
| IANA (頂級分配機構) | 已耗盡 (2011年8月) | 五大 RIR (區域互聯網註冊機構) 申請不到新 /8 地址塊 |
| 運營商/大型企業 (RIR 下級) | 庫存緊張但尚有餘量 | 手握大量歷史分配地址 (如電信、聯通、移動、高校、大型國企),短期內仍可分配 |
| 終端用戶 | 基本無感 | 家庭寬帶多用動態公網 IP 或 CGNAT 私網 IP;企業專線仍可申請固定公網 IP |
二、 運營商地址管理的三大浪費源
1. 專線接入「點對點 /30」極度浪費
案例:政府單位 10M 光纖,獲配 61.x.y.6/30 (掩碼 255.255.255.252)。
一個 /24 (C 類) 可切 64 個 /30,每個 /30 僅 1 個可用 IP,**地址利用率僅 25%,浪費率 75%**。

2. 小型企業「/29」依然浪費近半
案例:某單位獲配 219.x.y.2-6/29 (掩碼 255.255.255.248),5 個可用 IP。
一個 /24 可切 32 個 /29,共 160 個可用 IP,**利用率 62.5%,浪費近 37.5%**。
3. 家庭寬帶「動態公網 IP」極度奢侈
ADSL/FTTH 家庭用戶只需上網,無需對外發布服務,**完全可以分配私網地址 (CGNAT)**,運營商邊緣做 NAPT。理論上 1 個公網 IP 可支撐 300+ 用戶 (65535 端口 / 200 並發/用戶)。
三、 四大緩解策略:挖掘存量、釋放增量
策略 1:專線接入改「二層接入/大子網」
將專線接入從「三層路由 /30」改為「二層交換/大子網」:
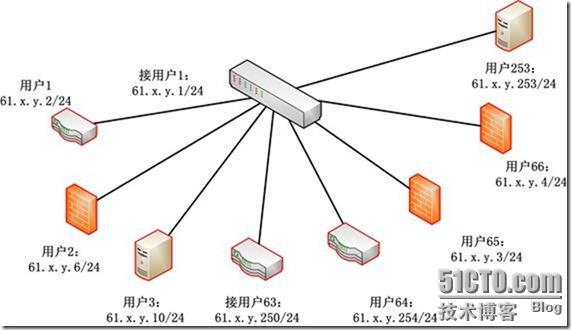
- 核心交換機劃分大子網 (如 /24 或 /23),用戶網關上移至核心。
- 同一 VLAN 多用戶共享子網,**地址利用率逼近 100%**。
- 風險控制:交換機配置 IP-MAC-Port 綁定 防盜用/衝突,**端口隔離/私有 VLAN** 抑制廣播風暴。
策略 2:家庭寬帶全面推行 CGNAT (大型 NAT)
- 用戶端獲取私網地址 (100.64.0.0/10 或 10.x/172.16.x/192.168.x)。
- 運營商 BRAS/NAT 設備做 NAPT,極少數需公網 IP 用戶 (如 NAS、遠程桌面) 申請固定公網 IP 或配置端口映射。
- 已為眾多「小運營商」驗證可行。
策略 3:激活高校/企業沉睡公網地址
高校常擁有多個 /20 甚至 /16 公網段 (如 202.x.192.0/20),實際僅用於內部上網,邊界 ACL 僅允許出不允許進。**實質等同私網地址**,可通過 NAT64/DNS64 或直接回收再分配。
策略 4:DNS 根服務器「去美化」風險可控
國際光纖出口部署國內根鏡像、啟用 DNS 緩存、本地 hosts 映射、IP 直連等多重手段,可在極端情況下維持國內網絡可用性。**「斷網癱瘓」論調過度恐慌。**
結論
IPv4 並未真正「用光」,而是分配機制僵化、管理粗放導致嚴重浪費。通過 二層接入大子網、CGNAT 普及、存量盤活、IPv6 協同部署 組合拳,IPv4 仍可支撐數年甚至十年以上的業務增長。IPv6 部署應作為長期演進主線,而非恐慌式反應。
- 上一篇網絡安全: 筆記本連不上 WiFi 輸入不了密碼?安全類型選錯了!
- 下一篇網絡安全: 網吧封殺 P2P 下載全攻略:從注冊表到流控、專業設備多層防禦
推薦文章
- 貝爾金無線路由器設定圖文教學:從撥號到無線安全完整指南
- 教長輩上網不求人:循序漸進、分組互助、善用工具三大法寶
- 無盤工作站部署全流程:顯卡/聲卡/辦公軟件/輸入法/上網代理一站式配置實戰
- 交換機 VLAN 劃分四大模式:端口、MAC、協議、IP 子網 —— 原理、優缺…
- 無線連接正常但無法上網完整排查指南:DHCP、雙路由級聯、驅動重裝、診斷修復六大…
- 解決迅雷下載導致 ADSL 斷線的關鍵:上傳頻寬管理
- 飛鴿傳書在局域網高速傳輸文件的完整使用指南
- 佈線驗證與認證測試:為什麼 Ping 通不代表合格?TSB-67、UTP/STP…
- 思科路由交換網絡安全配置詳解:從邊緣到核心的纵深防御
- 無線路由器頻繁掉線?五大核心原因與針對性解決方案