您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
防路由器被劫持 8 大鐵律:從改密碼到關 WPS 全方位護航
近期路由器劫持、DNS 竄改、銀行釣魚案件頻傳。一旦路由器落入惡意掌控,上網行為、帳號密碼、金融資訊全盤外洩。本文歸納 8 項核心防護措施,落實執行可達 99% 以上防劫持效力。

8 大防劫持鐵律
1. 徹底修改預設管理帳密(首要防線)
所有路由器出廠預設 admin/admin,駭客字典檔首選。必須改為專屬高強度帳密(≥12 碼、四類字元混合)。
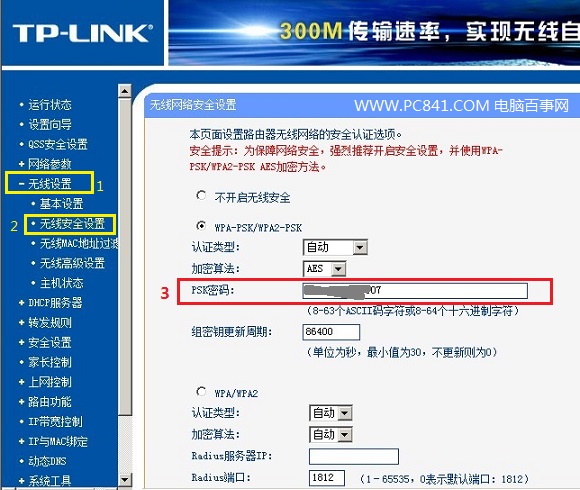
2. 部署最高等級無線加密與複雜密碼
加密: 強制 WPA2-PSK (AES) 或 WPA3,禁用 WEP/WPA-TKIP。
密碼: 字母+數字+特殊符號組合,長度≥12,例 Home#Wifi@2024!Secure。
3. 修改管理 IP + 啟用 MAC 過濾(雙重門禁)
- 管理位址改為非預設網段(如
192.168.100.1)。 - 啟用 MAC 位址過濾(白名單),僅授權自家裝置 MAC 可連線。
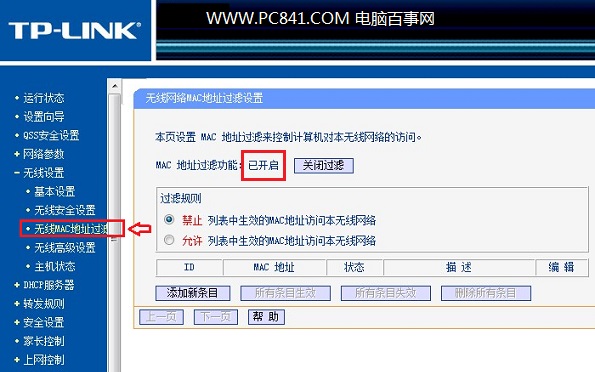
啟用路由器MAC位址過濾功能
4. 安裝具備 ARP 防護的安全軟體
電腦/手機安裝支援 ARP 防火牆的安全套件(如 360、火綜、Huorong),防範區域網路層面的中間人攻擊與會話劫持。
5. 定期巡檢連線裝置清單
習慣每周登入後台,查看 無線設定 → 主機狀態,核對連線裝置是否全為自家設備。發現陌生 MAC 立即封鎖、改密、檢查日誌。
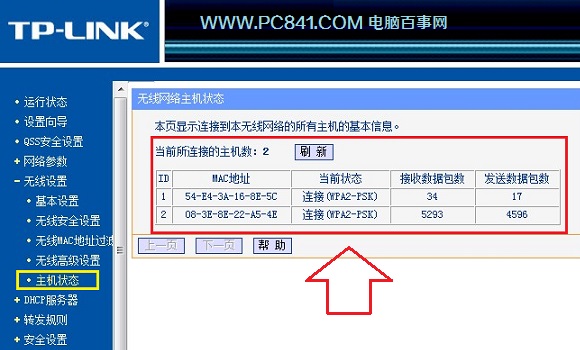
查看無線路由器連線裝置
6. 嚴守 WiFi 密碼不外洩原則
不分享給臨時訪客(可開啟訪客網路)、不存明文、不透過不安全管道傳輸。
7. 移動裝置拒絕 Root/越獄、拒連不明熱點
Root/越獄破壞沙盒機制,極易植入惡意模組盜取路由器憑證。不明熱點可能為蜜罐,捕獲裝置憑證反向攻擊家庭網路。
8. 關閉 WPS/QSS 功能
WPS PIN 碼存在暴力破解漏洞(CVE-2011-0923 等),預設多為關閉,若曾開啟請立即關閉。
緊急應變:發現被劫持怎麼辦?
- 立即斷網(拔 WAN 線),阻斷持續洩漏。
- 硬體 Reset 恢復出廠值。
- 重新配置:新管理 IP、新強帳密、新 WiFi 密碼、啟用 MAC 白名單、關閉 WPS、升級最新固件。
- 檢查電腦/手機是否中毒,全盤掃毒。
- 修改重要帳號(銀行、郵箱、社群)密碼,啟用 2FA。
結語
路由器劫持並非高不可攀的駭客專利,多數源於「預設值未改、弱密碼、疏於巡檢」。落實這 8 條鐵律,配合定期固件更新與連線審計,即可為家庭網路建立堅實免疫系統。
- 上一篇網絡安全: 路由器安全設定終極指南:基本+進階雙層防護,阻擋 99.9% 攻擊
- 下一篇網絡安全: 無線路由器設定入門:從開箱到上網的 8 步驟圖解教學
推薦文章
- 網絡管理員日常運維六大黃金法則:順序不變、重視小異、斷網隔離、替換法、變通思維、…
- 網管必會:善用指示燈 (LED) 快速排除 OSI 第一層 (物理層) 故障
- 讓內建小遊戲現形於「Windows 元件」中徹底移除
- TCP 與 UDP 協議深度對比:從特性到應用場景的全景指南
- 局域網電腦無法使用PPPoE?100M全雙工與PPPoE不兼容,強制10M半雙工…
- 中國電信4G品牌「天翼4G」正式亮相 傳承3G優勢搶占先機
- IP 路由基礎核心概念解析:從路由表到選路協議
- 華為路由器LSP配置遺失、初始密碼重置與頻繁掉線綜合排查指南
- Cisco 路由器/交換機配置清除完整操作指南
- Chrome 多使用者設定檔:單一瀏覽器同時登入多帳號,書籤、Cookie 完全…
copyright © 萬盛學電腦網 all rights reserved