您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
思科交換機/路由器擴展 ACL 配置與應用技巧:粒度化控制、序列號編輯、應用位置原則
標準 ACL 僅匹配來源 IP,無法實現「允許 Web 存取但禁止 Ping」等精細控制。擴展 ACL (100-199/2000-2699) 同時匹配來源/目的 IP、協定、埠口、TCP 標誌、ICMP 類型、ToS/DSCP,是精細存取控制主力。
實驗場景與需求
- 拓撲:Host A (192.168.1.2) — R1 — Server A (192.168.5.2, Web) / Server B (192.168.4.2) / Server C (192.168.3.2)。
- 需求:A 可存取 Server A Web (TCP 80);禁止 A Ping Server A;允許 A Ping Server B、C。
- 應用位置:R1 E1/0 inbound (靠近來源,節省骨幹頻寬)。

擴展 ACL 配置指令
R1(config)# access-list 101 permit tcp 192.168.1.0 0.0.0.255 host 192.168.5.2 eq www
! 允許 192.168.1.0/24 存取 192.168.5.2 TCP 80 (www)

R1(config)# access-list 101 deny icmp 192.168.1.0 0.0.0.255 host 192.168.5.2
! 禁止 192.168.1.0/24 ICMP 存取 192.168.5.2 (含 Ping)

R1(config)# access-list 101 permit icmp 192.168.1.0 0.0.0.255 host 192.168.4.2
! 允許 ICMP 存取 Server B

R1(config)# access-list 101 permit icmp 192.168.1.0 0.0.0.255 host 192.168.3.2
! 允許 ICMP 存取 Server C

R1(config)# interface e1/0
R1(config-if)# ip access-group 101 in
! 套用於靠近來源的介面入向
驗證結果
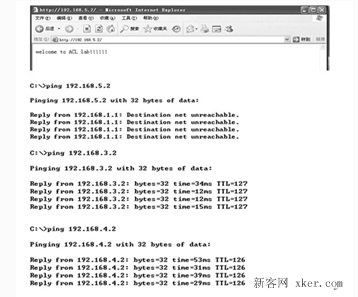
計數器顯示:5 個 WWW 封包 permit、8 個 ICMP 到 Server A deny、各 4 個 ICMP 到 B/C permit,符合預期。
ACL 語法等價寫法速查
| 簡寫 | 全寫 | 說明 |
|---|---|---|
host 192.168.1.100 | 192.168.1.100 0.0.0.0 | 單一主機,反碼全 0 |
any | 0.0.0.0 255.255.255.255 | 任意 IP,反碼全 1 |
eq www | eq 80 | 知名埠口別名 (www=80, ssh=22, telnet=23...) |
range 6881 6889 | — | 埠口範圍 (含首尾) |
established | — | 匹配 TCP ACK/RST 標誌 (回應流量) |
注意: 若 Web 伺服器修改埠口 (非 80),ACL 必須寫具體埠號 eq 8080,不可寫 eq www。
ACL 應用位置黃金法則
- 標準 ACL: 僅匹配來源 → 套用於靠近目的地的介面 (避免過早丟棄影響其他服務)。
- 擴展 ACL: 同時匹配來源/目的 → 套用於靠近來源的介面 (盡早丟棄非法流量,節省頻寬)。
- 同介面/同協定/同方向 僅能套用一組 ACL (in/out 各一組)。
- ACL 不處理路由器本地產生的流量 (路由協定、管理流量、ICMP 回應等)。
傳統 IOS ACL 編輯痛點與新版序列號編輯
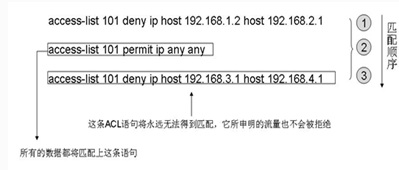
傳統 IOS:新增條目永遠追加在尾部,無法插入中間。若原 ACL 為 deny A → permit any,欲在中間插 deny B,必須 no access-list 101 全刪重寫。
新版 IOS (12.4T/15.x+) 支援序列號編輯:
R1(config)# ip access-list extended 101
R1(config-ext-nacl)# 15 deny ip host 192.168.3.1 host 192.168.4.1
! 序列號 15 插入 10 (deny A) 與 20 (permit any) 之間
R1(config-ext-nacl)# exit
R1# show access-lists 101
! 顯示順序:10 deny A → 15 deny B → 20 permit any
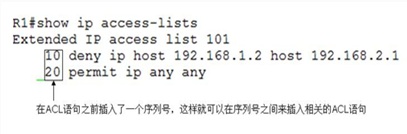
判斷裝置是否支援:show ip access-lists 輸出含序列號即支援;否則需用文本編輯器離線修改後整段貼上。
- 上一篇網絡安全: 為什麼同時需要 IP 位址與 MAC 位址?分層定址與 ARP 映射機制深度解析
- 下一篇網絡安全: 中國電信4G品牌「天翼4G」正式亮相 傳承3G優勢搶占先機
推薦文章
- TL-H39RT IP頻寬控制實戰:保障遊戲主機優先,限制其他設備最高速率
- 智慧型佈線管理系統:以軟體定義物理層,實現網線全生命週期可視化
- TP-LINK路由器查看局域網設備流量實時監控教程
- DMI (Desktop Management Interface) 桌面管理介…
- 首次撥號打不開網頁、二次撥號正常?DNS故障精準定位與綁定修復
- 網管職業四重境界:從網吧管網到數據中心架構師的進階地圖
- 安全憑證過期/失效?系統時間錯誤、根憑證過期、瀏覽器快取三大原因與修復
- Windows 作為文件服務器時 CPU 100% 疑雲:調整 MaxWorkI…
- Win7 遠端桌面連線效能優化:針對 Modem/低頻寬調整體驗設定
- Wi-Fi 防蹭網無敵攻略:六大圖解招數徹底杜絕蹭網行為
copyright © 萬盛學電腦網 all rights reserved