您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
聚生網管軟體部署與功能全配置圖文教程
聚生網管作為國內早期專業上網行為管理系統,以「免客戶端、免鏡像、免代理、免調整網路架構」的旁路部署模式,成為中小企業、網吧、學校管控首選。本文從首次啟動環境選擇、網卡綁定、控制台啟動、主機掃描建策、十大核心管控功能配置、策略下發、IP-MAC 綁定、安全防護全流程圖文詳解,助您 30 分鐘上手管全網。
一、 首次啟動:選擇上網環境
雙擊運行主程式 → 彈出「上網環境選擇」:
- 絕多數企業:路由器 + 交換機 → 選預設「路由模式」。
- 公網出口帶寬:可選填(如 100M),用於流控基準;不填不影響核心功能。

二、 軟體配置:綁定監控網卡(關鍵步驟)
- 左側選單 →「軟體配置」。
- 檢測網卡選擇:
- 單網卡:直接選擇該網卡。
- 多網卡:必須選擇連接內網(LAN 側)的網卡,非 WAN 口網卡。
- 點擊「保存配置」。 - 「系統設置」與「運行環境設置」可按需調整(如日誌保存天數、警報郵件等),不影響核心監控。


三、 啟動網路控制服務(引擎啟動)
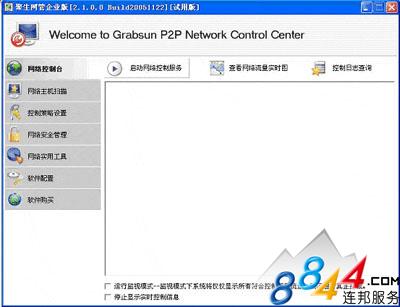
左上角「網路控制台」 → 點擊「啟動網路控制服務」。
狀態顯示「運行中」即成功。此時軟體開始旁路鏡像/分析流量,執行管控策略。
四、 網絡主機掃描與控制策略建立(核心權限模型)
- 左側「網絡主機掃描」 → 等待掃描完成,列表顯示所有在線主機(IP、MAC、主機名、線上時長)。
- 雙擊目標主機 → 彈出「建立控制策略」對話框 → 輸入策略名(如「辦公標準」、「嚴格管控」、「訪客臨時」)。
- 策略配置頁面逐項勾選並參數化:

五、 十大核心管控功能深度配置
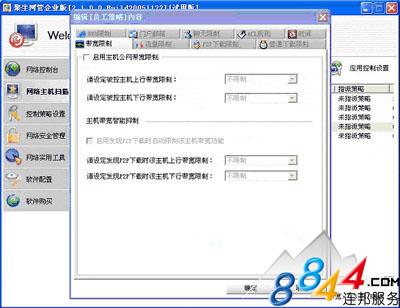
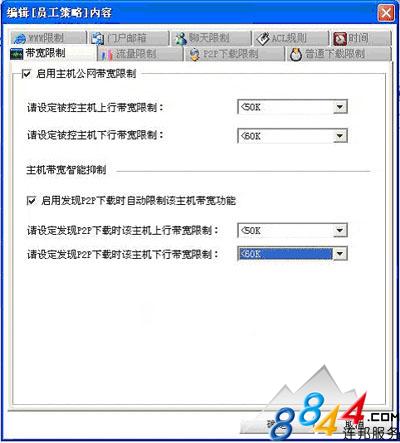
1. 頻寬管理(流速控制)
- 主機頻寬管理:硬性限制該主機公網上行/下行上限(如 2M/10M)。
- 智能頻寬控制:平時不限速,檢測到 BT/電驢/迅雷等 P2P 特徵流量時自動降速至設定上限。
原理:DPI 識別協議特徵,動態套用限速策略。
2. 流量管理(總量配額)
- 設置「日總流量上限」或「上行/下行日流量上限」。
- 超額動作:自動切斷公網連線(保留內網通訊),次日零點自動恢復。
- 主機掃描列表可即時查看各主機當日累計流量。
3. P2P 下載限制(核心殺手鐧)
- 支援:BT、電驢、PP點點通、卡盟、比特精靈、uTorrent、qBittorrent 等數百種協議。
- 可單獨勾選禁止某類,或「全選」一鍵封殺。
- 迅雷特殊處理:迅雷屬多點 HTTP 下載(非標準 P2P),此處僅能禁止其「多點加速」;需配合「普通下載限制」禁止 .exe/.zip/.rar/.iso 等副檔名 HTTP 下載才能徹底封殺。
4. 普通下載限制
- HTTP 下載:輸入副檔名(如 exe,zip,rar,iso,gho,apk,mp4,mkv)逐個添加。
- FTP 下載:可輸入副檔名,或直接輸入通配符
*禁止所有 FTP 下載。
5. 網址控制(URL 過濾)
- 模式:黑名單(禁止訪問名單內網站)、白名單(僅允許名單內)、分類庫(色情/賭博/遊戲/股票/視訊/購物等預置分類)。
- 防代理/防翻牆:啟用「禁止代理上網」「禁止充當代理」。
- 審計:自動記錄所有主機訪問 URL、時間、動作(允許/阻斷)。
6. 門戶郵箱特許(人性化例外)
場景:封鎖新浪網但允許用郵箱。
設置:URL 黑名單加入 sina.com.cn → 門戶郵箱特許勾選「新浪郵箱(普通/企業/VIP)」 → 員工仍可登入郵箱收發信,但無法點擊郵箱內任何外鏈/新聞頁面。
7. 聊天控制
- 一鍵封堵:QQ、微信 PC 端、釘釘、企業微信、MSN(舊)、新浪 UC、網易泡泡等主流 IM。
- 自定義 ACL 規則攔截新出現/小眾聊天工具。
8. ACL 訪問規則(五元組精準攔截)
支援:來源 IP/段、目的 IP/段、協議、目的埠、動作。
例:禁止全網訪問邊鋒遊戲伺服器埠 4000:
規則名:邊鋒遊戲封鎖 → 來源:任意 → 目的:任意 → 協議:TCP → 埠:4000 → 動作:丟棄。
9. 控制時間靈活排程
- 全時段控制(藍色):7×24 生效。
- 工作時間控制:預設 09:00-18:00,可自定義多個時段(如早班/晚班)。
- 策略生效前提:必須勾選至少一個控制時段,否則策略不生效。
10. 策略應用與批量下發
- 主機掃描列表 → 雙擊「未指派策略」主機 → 選擇已建策略 → 確定(自動下發生效)。
- 批量操作:框選多台主機 → 右鍵「指派策略」→ 選擇統一策略。
- 「控制策略設置」頁籤可集中新建/修改/刪除/複製策略模板。
六、 網路安全管理模組
IP-MAC 綁定(防 ARP 欺騙/私接設備)
- 啟用「IP-MAC 綁定」。
- 點擊「獲取 IP-MAC 列表」自動掃描當前在線主機綁定。
- 支援三重綁定:主機名 + IP + MAC,任一不符即判定非法。
- 違規處置:自動斷開公網連線 / 發送 IP 衝突封包 強制下線。
- 支援手工增刪改、導入導出 CSV 批量維護。
防內網副網管干擾
正式版可強制檢測並踢出運行測試版/破解版聚生網管的主機,記錄:機器名、運行時間、網卡、IP、處理結果。
局域網攻擊工具檢測
實時檢測「局域網終結者」「網路剪刀手」「網路執法官」等 ARP 攻擊工具,自動告警並可聯動斷開攻擊源公網連線。
七、 部署架構最佳實踐
[核心交換機] --(鏡像端口/分光器)--> [聚生網管伺服器 雙網卡: 一進一出/旁路]
       |
       +---> [路由器/防火牆] ---> [Internet]
- 建議部署於核心交換機鏡像端口(SPAN)或光分路器,獲取全量流量鏡像,不影響轉發效能。
- 伺服器配置:雙核 2.0GHz+、4GB RAM+、雙千兆網卡、500GB+ 硬碟(日誌存儲)。
- 高可用:主備雙機熱備(VRRP/心跳),配置同步自動漂移。
總結
聚生網管以「輕量部署、強力 DPI 識別、豐富管控顆粒度、極低學習曲線」著稱。核心成功要素:正確綁定 LAN 口網卡 → 啟動控制服務 → 建立分級策略 → 批量下發 → 持續審計優化。配合 IP-MAC 綁定與攻擊工具檢測,可構建「可見、可控、可審計」的企業級網路安全基線。
- 上一篇網絡安全: 子網劃分核心原理與 VLSM 實戰速查手冊
- 下一篇網絡安全: 寬帶連接錯誤 769 完整排查與修復指南
推薦文章
- 寬帶連線錯誤 651 完整解決方案:驅動、日誌權限、營運商三大面向
- 交換機故障排查全景指南:物理層、協商、VLAN、兼容性五大類故障與定位方法
- Cisco IOS 防火牆(CBAC/ZBFW)配置實戰:從基礎五元組檢查到區域…
- 中小醫院His選型血淚教訓:網管必須主導技術把關,拒絕外行拍板
- 筆記本無線上網雙模實戰:Windows ICS 網橋 vs 無線 AP/路由器模…
- Internet Explorer 瀏覽器重置完全指南:Windows XP/V…
- 網站報 501 Method Not Implemented 錯誤的常見原因與修…
- 防火牆變更管理自動化:從「救火」到「防火」的治理升級之路
- 微軟發布 IIS Express 7.5 免費輕量級 Web 服務器:開發測試利…
- WiFi 802.11ac必知5大真相:理論千兆≠實際千兆
copyright © 萬盛學電腦網 all rights reserved