您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 病毒防護
ESET NOD32 HIPS 進階防護:自訂規則阻擋特定程式啟動(以封鎖 QQPlus 為例)
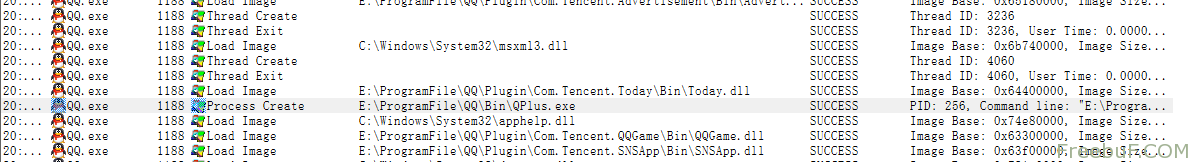
ESET NOD32 5.0+ 版引入的 HIPS(主機入侵防護系統) 提供精細的行為控管能力。本文以「阻擋 QQ 啟動時自動拉起 QQPlus」為例,示範如何建立自訂規則禁止特定程式執行。
操作環境
- ESET NOD32 Antivirus / Internet Security 5.0 以上版本
- 已啟用 HIPS 功能(建議設為「互動模式」以獲得最佳提示體驗)
建立阻擋規則步驟
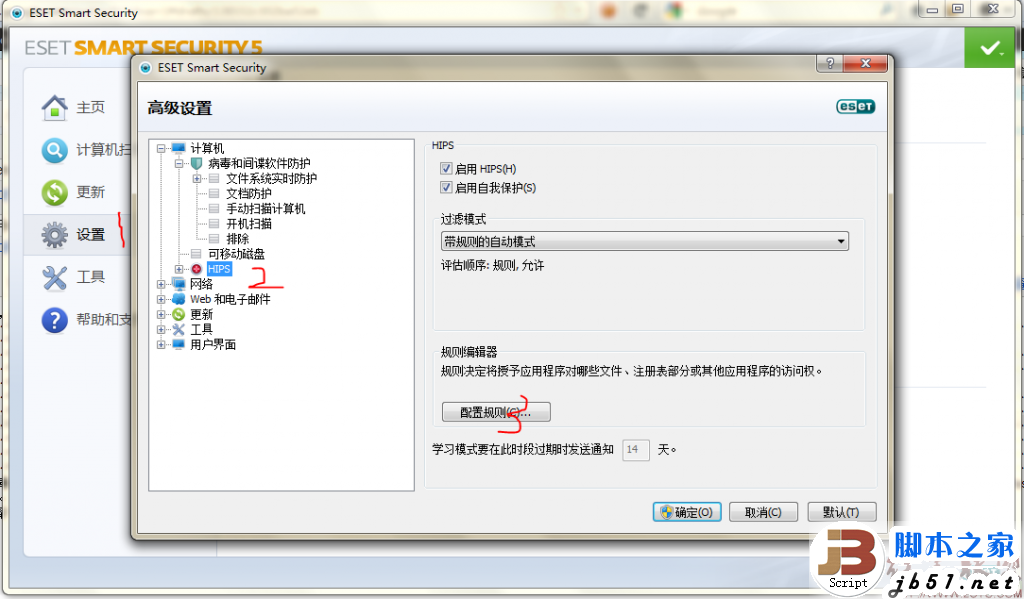
- 開啟 ESET 主介面 → 設定 (F5) → 進入進階設定。
- 左側選單:電腦 → HIPS → 規則編輯器 / 配置規則。
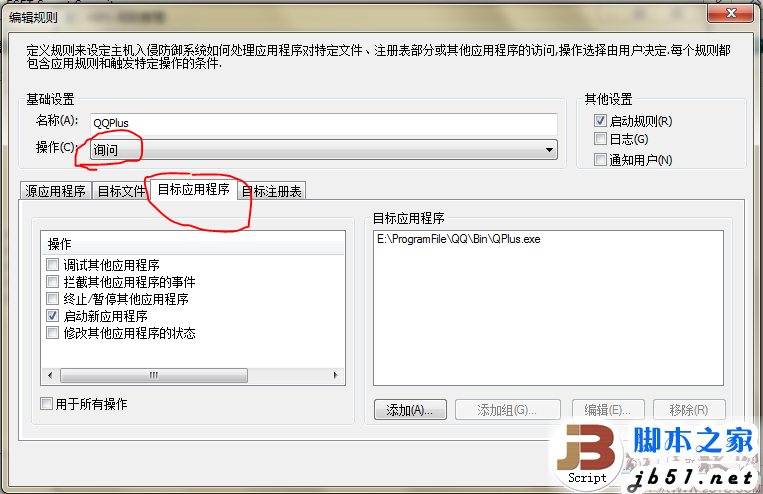
- 點選 新增 建立新規則。
- 規則名稱: 輸入易識別名稱(如「阻擋 QQPlus 啟動」)。
- 動作: 選擇 阻擋(或「詢問」以便每次決定)。
- 應用程式(來源/父程序): 選擇
QQ.exe完整路徑(例:E:\Program Files\QQ\Bin\QQ.exe)。 - 目標應用程式(子程序): 選擇
QPlus.exe完整路徑(例:E:\Program Files\QQ\Bin\QPlus.exe)。 - 其餘選項保持預設,點選 確定 儲存規則。
測試驗證
- 啟動 QQ。
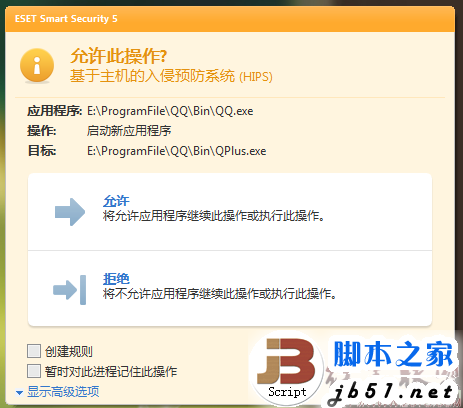
- 若規則設為「詢問」,HIPS 會彈出提示:「程式 QQ.exe 嘗試啟動 QPlus.exe,是否允許?」
- 選擇 拒絕,QPlus 即不會啟動。
- 若設為「阻擋」,則直接靜默攔截,不彈出提示。
HIPS 更多應用場景
- 防止特定程式讀寫敏感目錄: 如阻擋迅雷掃描私人文件目錄。
- 阻擋不需的程式調用: 禁止 A 程式啟動 B 程式。
- 保護登錄檔關鍵鍵值: 防止惡意軟體修改開機自啟動、IE 首頁等。
- 控制網路存取: 限制特定程式的輸出連線。
對比:Windows 群組原則
Windows 「軟體限制原則」或「AppLocker」同樣可達到執行控制,但 HIPS 整合於防毒軟體,提供更即時的行為監控與彈性的互動模式,適合個人進階用戶與中小企業環境。
善用 HIPS 自訂規則,能針對已知流氓軟體、捆綁推廣程式實施精準封鎖,構建更主動的防禦纵深。
- 上一篇網絡安全: McAfee 掃描服務自動停止異常的修復方法
- 下一篇網絡安全: 電腦中蠕蟲病毒怎麼辦?症狀判斷與徹底清除操作指南
推薦文章
- 「熊貓燒香」病毒全方位解決方案:專殺工具、線上掃毒、手動清除
- 黑客攻擊背後竟是網絡公司安全專家(下):肉雞僵屍網絡年入百萬 漏洞交易天價成交
- ARP 協定原理與攻擊防範全解析:從雙向綁定到 VLAN 隔離的纵深防禦
- 病毒木馬入侵手法全記錄:十大經典技術深度剖析
- 快速清除隨身碟/硬碟分區的 Autorun.inf 病毒
- 揭秘專業網銀盜號工業鏈:木馬生成器、灰鴿子遠控、釣魚站批量製造
- Win XP SP2 拖放功能 0day 漏洞:可植入啟動項實現代碼執行,建議禁…
- Ping 指令進階應用:網路故障診斷的標準流程與參數詳解
- 電腦病毒防治策略:主動預防為主、被動清除為輔的纵深防禦體系
- 自寫批次腳本一鍵清除病毒屍體文件:FOR+DEL 實戰教學
copyright © 萬盛學電腦網 all rights reserved