您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 資料庫 >> MS SQL 資料庫
SQL Server 2012 安全性系列 (一):核心威脅模型、可信任計算支柱、雙階段存取控制與關鍵術語彙
資料面臨的四大核心威脅
- 資料竊取:外部駭客入侵、內部人員越權存取、備份媒體遺失。
- 資料破壞:惡意刪除/加密 (勒索軟體)、誤操作導致結構損壞。
- 資料竄改:繞過約束修改關鍵欄位 (金額/權限/審計欄位)、破壞參考完整性。
- 非法儲存/合規違規:GDPR、HIPAA、PCI-DSS、個資法要求加密、存留期限、存取追蹤。
安全投資 = 風險機率 × 損失影響 - 保護成本。針對最高風險資料集優先防護。
Microsoft 可信任計算四大支柱 (Trustworthy Computing)
| 支柱 | SQL Server 體現 |
|---|---|
| 安全設計 | 威脅模型分析 (STRIDE)、SDL 流程、預設最小安裝面、程式碼審查、Fuzz 測試 |
| 預設安全 | 僅安裝核心引擎、預設停用 xp_cmdshell/CLR/Database Mail/Ad Hoc Distributed Queries、樣本資料庫可選安裝 |
| 部署安全 | SQL Server Configuration Manager、Policy-Based Management、Windows Update 整合修補、最佳實務分析器 (BPA) |
| 溝通安全 | Security Bulletin、CVE 通報、SQL Server Release Notes、社群回饋管道 |
存取控制雙階段模型
- 身分驗證:你是誰? — 登入 (Login) 驗證憑證 (Windows Token / SQL Password / Certificate / Azure AD)。
- 授權:你能做什麼? — 使用者 映射至資料庫主體,授與物件權限 (SELECT/INSERT/EXECUTE) 或角色成員資格。
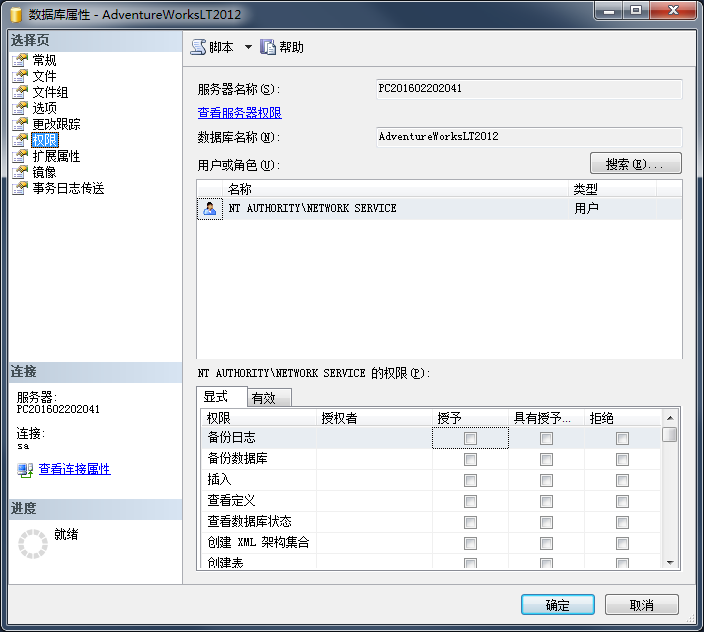
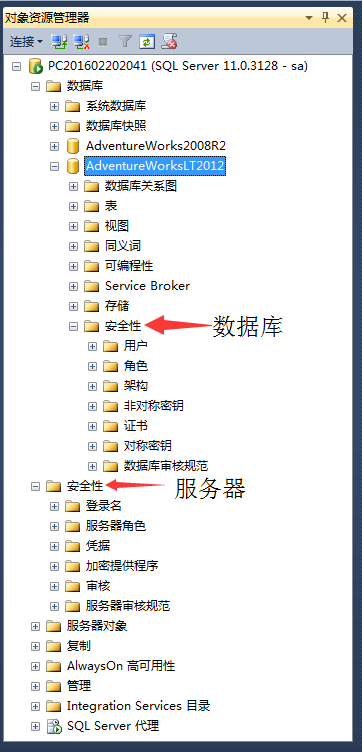
核心安全術語對照表
| 英文術語 | 中文定義 | 範圍/備註 |
|---|---|---|
| Authentication | 身分驗證 | 伺服器層級 (Login) |
| Authorization | 授權 | 資料庫/伺服器層級權限 |
| Principal | 主體 | 可受授權實體:Login、User、Role、Application Role、Certificate、Asymmetric Key |
| Securable | 安全物件 | 可被授權對象:Server、Database、Schema、Table、View、Procedure、Function、Assembly、Endpoint 等 |
| Permission | 權限 | GRANT/DENY/REVOKE 的原子單位 (SELECT, CONTROL, ALTER, VIEW DEFINITION...) |
| Role | 角色 | 權限集合容器:固定伺服器角色、固定資料庫角色、使用者自訂角色、應用程式角色 |
| Login | 登入帳號 | 伺服器層級主體,對應單一 Windows 帳號/群組或 SQL 認證 |
| User | 使用者 | 資料庫層級主體,對應 Login (或無對應的 Contained User) |
| Schema | 結構描述 | 物件命名空間容器,擁有者可控制內含物件權限 |
| Impersonation | 模擬/假裝 | EXECUTE AS / REVERT 切換執行內容,跨資料庫/伺服器權限提升風險 |
| Privilege | 特權 | 廣義權限集合,常與 Permission 交換使用 |
管理工具三選一
- SSMS 圖形介面:直覺適合單次操作、瀏覽現狀。
- T-SQL 指令碼:可版控、自動化、CI/CD 整合、精確控制。
- PowerShell (sqlserver 模組):大規模自動化、跨伺服器批次作業。
最小權限原則 實作範例
-- 建立應用程式角色 (無登入帳號,僅透過啟用獲得權限)
CREATE APPLICATION ROLE App_Role WITH PASSWORD = 'Str0ngP@ss!', DEFAULT_SCHEMA = Sales;
GO

-- 僅授予必要權限
GRANT SELECT, INSERT, UPDATE ON Sales.Orders TO App_Role;
GRANT EXECUTE ON Sales.usp_PlaceOrder TO App_Role;
-- 不授與 DELETE、TRUNCATE、ALTER、VIEW DEFINITION 等高風險權限

-- 應用程式連線後啟用角色
EXEC sp_setapprole 'App_Role', 'Str0ngP@ss!', NONE, 'CookieValue';
-- 之後該連線只具備 App_Role 權限,原 Login/User 權限暫時失效
下一篇預告
《SQL Server 2012 安全性系列 (二):深入身分驗證機制、含檔使用者、Azure AD 整合、登入審計》
推薦文章
- C# SqlDataAdapter 核心用法詳解:三種創建方式、Fill/Upd…
- 解決 SQL Server 附加資料庫錯誤 5120/5123:檔案權限不足的快…
- PowerDesigner 設計 SQL Server 資料庫全流程:概念模型 …
- SQL Server FileStream 深度解析:配置、實戰與最佳實踐指南
- 深度解析:聚集索引 vs 非聚集索引,原理、選擇與實戰誤區
- SQL Server 臨時表完整指南:創建、生命週期、作用域、性能優化與實戰模式
- MSSQL 2008 Express 允許 IP 遠程登入完整配置:TCP/IP…
- SQL 進階查詢技術全解:多表 JOIN、子查詢、UNION、TOP、派生表與相…
- SQL Server 隨機函數 NEWID() 與 RAND() 深度對比與實戰…
- NewSQL 初探:兼具 NoSQL 擴展性與 ACID 特性的新一代數據庫
copyright © 萬盛學電腦網 all rights reserved