您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 伺服器教學
Linux 服務器安全加固七步法:從最小化安裝到 SSH 密鑰認證的纵深防禦

圖 1:運行中的服務檢視
第一原則:最小化安裝與服務暴露面
- 僅安裝業務必需套件,移除無用軟件(
apt autoremove/yum remove)。 - 檢查監聽端口:
ss -ntlp或netstat -ntlp,關閉非業務端口。 - systemd 管理啟動項:
systemctl list-unit-files --type=service --state=enabled,禁用非必要服務systemctl disable service_name。
第二原則:訪問控制與最小權限
1. 禁用 Root 遠程登錄
# 創建運維賬號並授予 sudo
useradd -m -s /bin/bash opsadmin
passwd opsadmin
usermod -aG wheel opsadmin   # CentOS/RHEL
# 或
usermod -aG sudo opsadmin    # Ubuntu/Debian

# 修改 SSH 配置
sudo sed -i 's/^#PermitRootLogin yes/PermitRootLogin no/' /etc/ssh/sshd_config
sudo systemctl reload sshd
2. 修改 SSH 默認端口 (安全通過隱匿)
sudo sed -i 's/^#Port 22/Port 2222/' /etc/ssh/sshd_config
sudo systemctl reload sshd
# 連接驗證:ssh -p 2222 opsadmin@server_ip
3. 強制密鑰認證,禁用密碼登錄
# 本地生成密鑰對
ssh-keygen -t ed25519 -C "opsadmin@server"
# 推送公鑰到服務器
ssh-copy-id -p 2222 opsadmin@server_ip
# 服務器端禁用密碼認證
sudo sed -i 's/^#PasswordAuthentication yes/PasswordAuthentication no/' /etc/ssh/sshd_config
sudo systemctl reload sshd
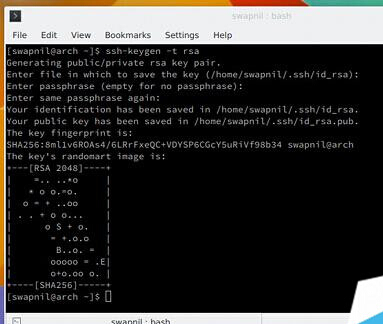
圖 2:sudoers 配置示例
第三原則:持續監控與應急響應
- 部署 Fail2Ban 防暴力破解:
sudo apt-get install fail2ban。 - 配置 Logwatch/Logrotate 定期推送關鍵日志摘要。
- 啟用 Auditd 審計關鍵系統調用。
- 建立離線備份與災難恢復演練機制(RPO/RTO 量化指標)。
避坑提醒
- 修改 SSH 配置後,**務必保留當前會話**,新開終端驗證連通性,防止把自己鎖在外面。
- 密鑰認證僅允許從持有私鑰的機器登錄,多地點運維需分發對應公鑰或使用堡壘機統一入口。
- 端口修改非銀彈,需配合防火牆 (ufw/firewalld) 限制來源 IP 段。
推薦文章
- Win10 內建 Xbox Music 音樂播放器完整使用教學
- Ubuntu 10.10 網卡配置持久化難題:interfaces 文件自動重寫…
- Unix/Linux cp 指令:複製檔案與目錄完整教學
- Linux VPS 安裝 MAPn (LAMP/LNMP 切換) 環境圖文教程 …
- 修改 Apache 預設端口 (80/443) 避免衝突、多站點共存與 SSL …
- Linux 多行程併發伺服器實作:fork() 模型詳解與殭屍行程處理
- 中小企業選購服務器核心指標深度解析:CPU、I/O、內存、管理、虛擬化、能效與可…
- IIS 7 啟用 32 位應用程式池解決 FastCGI 500 錯誤與 Acc…
- Linux批量重命名技巧:處理以連字符開頭的文件名、刪除與轉義最佳實踐
- 為 WDCP 面板 LNMP 編譯加入 IPv6 支援:Nginx 重新編譯實戰
copyright © 萬盛學電腦網 all rights reserved