您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
4A 安全平台滲透測試實戰:認證、帳號、授權、審計四大弱點剖析
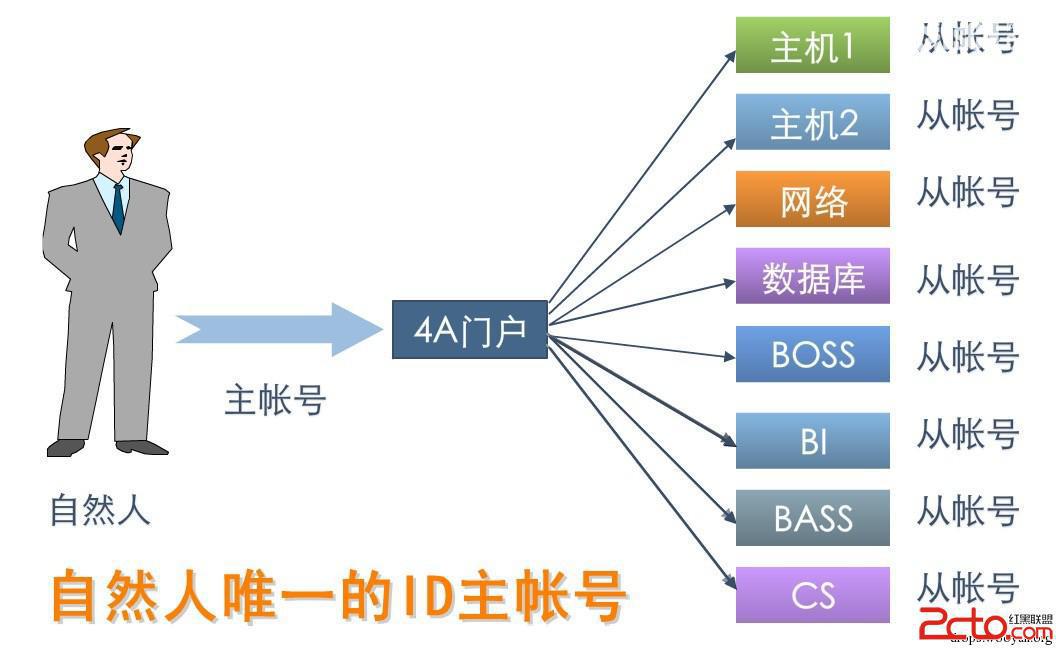
4A(Authentication、Account、Authorization、Audit) 統一安全管理平台是企業核心防線,但在滲透測試中常暴露關鍵弱點。本文結合實戰案例,逐層剖析。
0x01 認證
1.1 帳號枚舉洩漏
登入失敗時回傳對應用戶名(如手機號查詢回傳 username),攻擊者可蒐集有效帳號進一步攻擊密碼找回等功能。
1.2 鎖屏繞過
前端 JS 判斷 result == true 即解鎖,攔截回封包修改回應值即可繞過驗證。
0x02 帳號管理
2.1 任意用戶密碼重置
修改密碼功能缺乏權限檢查,可重置他人密碼(WooYun-2010-072644)。
2.2 Token 驗證缺失
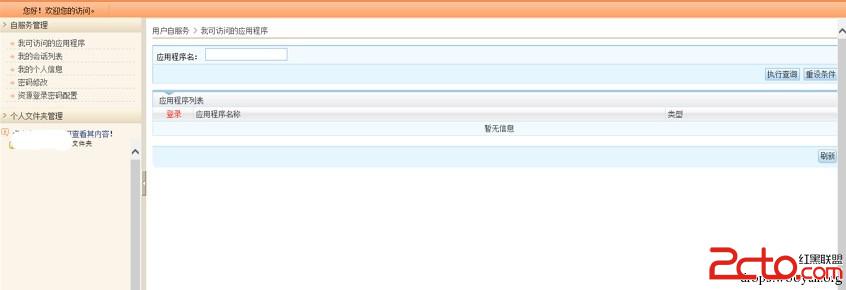
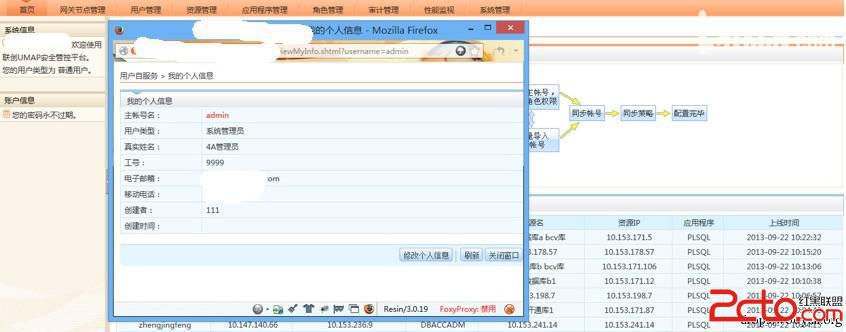
未經 4A 登入直接訪問系統,修改 URL 參數 username=admin 即可越權存取管理員頁面。
0x03 授權控制
3.1 基於資源授權逃逸
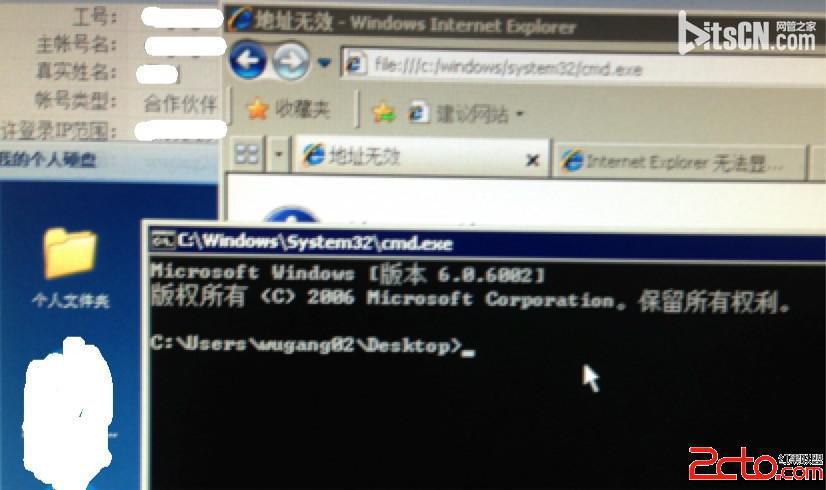
分配 IE/記事本等程式時,利用「開啟檔案」對話框執行 cmd.exe 突破限制。
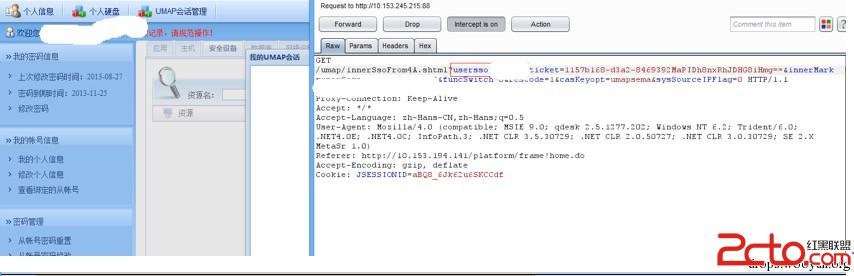
3.2 個人資料夾越權存取
修改 username 參數即可瀏覽/下載他人檔案,下載介面未驗證檔案路徑導致任意檔案讀取。
3.3 前置機切換風險
遠端桌面前置機運行特殊程式(如 pcAnywhere),使用 Win 鍵或 Alt+Tab 切換即可控制前置機主機。
0x04 審計日誌
4.1 偽造登入 IP
利用 X-Forwarded-For 標頭偽造來源 IP,汙染審計日誌,影響事後追溯(帕拉迪/華為/江南天安堡壘機漏洞)。
總結
以上為實測常見 4A/堡壘機弱點,歡迎補充更多猥瑣利用手法。
- 上一篇軟件知識: 表情符號成最強密碼?安全性提升 480 倍且好記好用
- 下一篇軟件知識: 打造可靠 WAF 核心架構:五大模組、規則運營與支撐體系
推薦文章
- ARP 斷網攻擊應對全策略:從系統防火牆到專業防護軟體
- Windows優化大師:桌面選單與圖標緩存深度優化指南
- 電腦中木馬快速清除實戰:文件捆綁檢測、DLL後門清理、Rootkit深度掃描、克…
- 提升電腦安全的五大核心防護措施
- 找回 MD5 加密密碼:Oracle/MySQL/SQL Server 實戰替換…
- 特洛伊木馬手動清除實戰指南:藏身點、通用排查與經典案例
- 局域網隱身術:讓電腦在網絡中「消失」的兩大實用技巧
- Windows XP 熱鍵漏洞:自動登出時熱鍵服務仍運行的安全隱患
- TXP1atform.exe 病毒:全盤生成 .exe/autorun.inf/…
- 殺毒引擎是什麼?核心判斷機制與評價指標詳解
copyright © 萬盛學電腦網 all rights reserved