您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
ARP 快取投毒攻擊原理解析:局域網中間人攻擊核心機制
ARP(Address Resolution Protocol)將 IP 對應到 MAC,是局域網設備「點名」機制。ARP 快取投毒 讓駭客在區網內發動中間人攻擊,且通常「無法根治」,網管必須理解其運作。
ARP 協定四種訊息
- ARP 請求:廣播詢問「誰擁有此 IP?」
- ARP 回應:目標回覆「我是該 IP,我的 MAC 是 XX:XX:XX:XX:XX:XX」。
- RARP 請求:詢問「誰擁有此 MAC?」
- RARP 回應:回覆 IP 地址。
正常 ARP 通訊流程
Jessica (192.168.0.16) 列印到 HP LaserJet (192.168.0.45):
- Jessica 電腦廣播 ARP 請求詢問 192.168.0.45 的 MAC。
- 印表機回應 ARP 回應,攜帶 MAC
00:90:7F:12:DE:7F。 - Jessica 電腦更新 ARP 對應表,後續封包直接發往該 MAC。
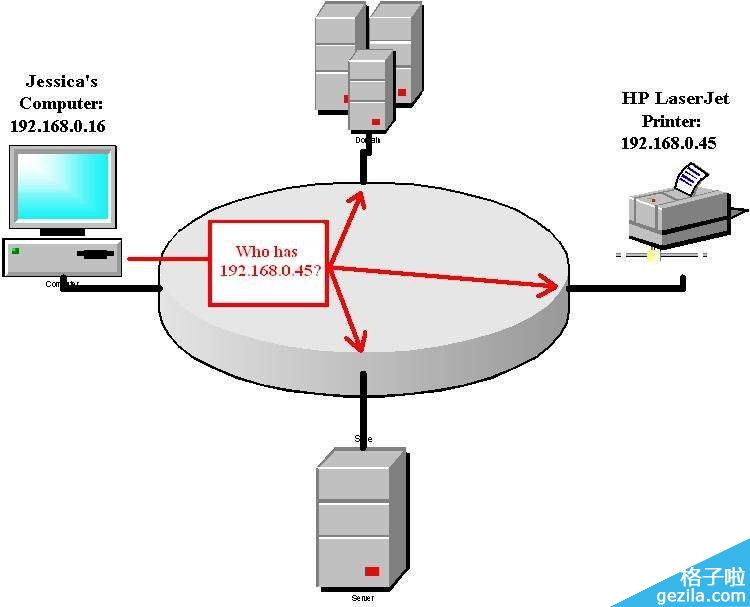
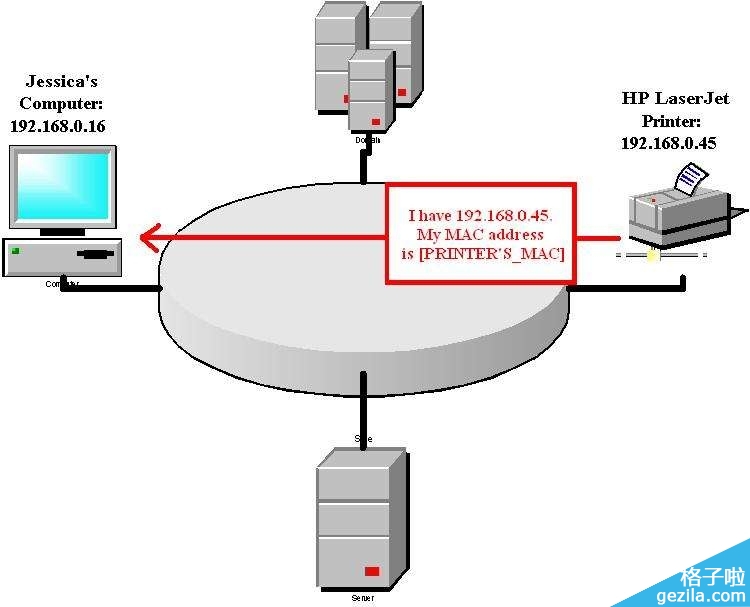
所有裝置維護 ARP 對應表避免重複廣播。攻擊者即利用此「信任機制」發送偽造回應,汙染受害者對應表,導致流量導向攻擊者機器。
- 上一篇軟件知識: XML 安全深度剖析:XXE 攻擊、參數實體、XInclude、DoS 與特定環境 RCE
- 下一篇軟件知識: 內網 ARP 攻擊危害與多層次防範實務:校園網實戰經驗
推薦文章
- 百度殺毒如何安裝?官網下載到完成安裝完整圖文教學
- U大師 U盤安裝 Win8 系統超詳細圖解:從 BIOS 到 OOBE 全程指引
- 區域網路 ARP 病毒快速偵測與清除指南
- U盾密碼忘記怎麼辦?銀行櫃台重置全流程圖解:帶證件、填申請、設新碼、網銀改密
- 電腦網速變慢?11 招清理加速大全
- 金山毒霸安裝卡在複製 help_kpfw.htm:關閉其他運行程序即可恢復
- 阿達家長控制助手:上網過濾、時間管控、操作日志全方位守護孩子健康用網
- ARP 攻擊與瀏覽器綁架完整解決方案:路由器與用戶端雙向綁定
- IE被篡改主页、标题、搜索引擎?注册表修复大全让浏览器“回血”
- ARP 欺騙木馬防範與清除實戰手冊:從原理到四大應急處置方案
copyright © 萬盛學電腦網 all rights reserved