您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
使用 POP3S 加密郵件傳輸:從建立 CA 到 Dovecot 設定完整實作
郵件加密實作流程
一、建立私有 CA(憑證授權單位)
cd /etc/pki/CA
openssl genrsa 2048 > private/cakey.pem
openssl req -new -x509 -key private/cakey.pem -out cacert.pem
chmod 600 private/cakey.pem
二、為 Dovecot 產生伺服器憑證
mkdir /etc/dovecot/ssl
cd /etc/dovecot/ssl
openssl genrsa 2048 > dovecot.key
openssl req -new -key dovecot.key -out dovecot.csr
# Common Name 填入郵件伺服器網域,例:pop3.test.com
openssl ca -in dovecot.csr -out dovecot.crt
chmod 600 dovecot.key
rm -rf dovecot.csr
三、複製 CA 憑證至 Dovecot 目錄
cp /etc/pki/CA/cacert.pem /etc/dovecot/ssl/
四、修改 Dovecot 設定檔啟用 SSL
ssl_cert_file = /etc/dovecot/ssl/dovecot.crt
ssl_key_file = /etc/dovecot/ssl/dovecot.key
ssl_ca_file = /etc/dovecot/ssl/cacert.pem
protocols = imap imaps pop3 pop3s
重新載入設定:service dovecot reload
五、測試驗證
mutt -f pops://gentoo@a.org@pop3.a.org
出現詢問是否接受憑證畫面,即表示加密已生效。
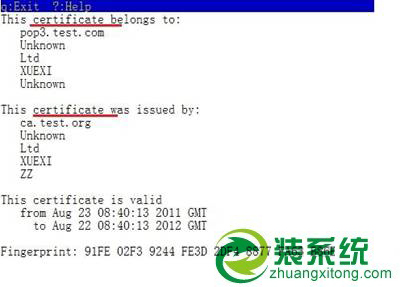
完成上述步驟,郵件傳輸即採用 SSL/TLS 加密,保護通訊內容不被竊聽。
本文由華彩軟體站整理,版權歸原作者所有,如有侵權請聯繫刪除。
- 上一篇軟件知識: 系統九大高風險安全漏洞區域自檢清單
- 下一篇軟件知識: 重灌系統後必做的 5 步驟,防止病毒趁虛而入
推薦文章
- 百度殺毒實時監控四級別差異:高嚴格防護/中平衡/低關鍵位置/關閉無防護
- 企業資訊安全體系建立六階段標準流程
- 360安全衛士測網速功能:高級工具一鍵測試,20秒得出實際帶寬
- 殺毒軟體進階使用秘訣:四大面向優化防護
- Cisco 交換器「埠口安全」功能深度解析:三類安全 MAC、老化機制、四種違例…
- IE 瀏覽器內容分級審查功能:三步驟攔截不良網站彈出視窗
- 防御 XSS 攻擊的七大核心原則:編碼策略與實作指南
- 金山毒霸授權說明:單機授權僅限一台,多台安裝會被服務器鎖定一周自動解鎖
- Win7 關閉自動更新教程:徹底告別關機等待更新的煩惱
- 黑客入侵“三十六计”详解:瞒天过海、调虎离山、反客为主……13种经典攻击手法拆解
copyright © 萬盛學電腦網 all rights reserved