您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
繞過安全狗與 360 網站衛士的滲透測試實戰記錄(僅供防禦參考)
⚠️ 法律與道德聲明
本文記錄滲透測試技術細節,**僅供授權測試與防禦研究參考**。未經書面授權對他人系統進行滲透測試屬違法行為,嚴禁用於非法用途。防禦者應關注檢測與緩解手段。
目標環境
目標站點同時部署「安全狗」與「360 網站衛士」雙重防護。
滲透路徑復盤
- XSS 竊取後台 Cookie: 利用意見回饋功能植入 XSS Payload,獲取管理員 Session Cookie 登入後台。
- 突破 360 網站衛士上傳限制: 衛士攔截所有 PHP 檔案上傳(含偽裝圖片)。經多次測試找到繞過上傳方式(細節不公開,防止失效)。
- 獲取真實 IP 繞過 CDN: 上傳 PHP Ping 測試腳本 Ping 攻擊者伺服器,攻擊端執行
netstat -an(原文誤寫 arp -a)獲取真實 IP → 攻擊者本機hosts綁定目標域名解析至真實 IP,繞過 360 CDN 節點。 - 繞過安全狗檢測: 使用加密大馬(Webshell)上傳,繞過特徵匹配檢測。
- 利用 Serv-U 漏洞提權: 發現 C 槽安裝 Serv-U(非預設埠/密碼),透過配置文件破解出低權限帳號。Serv-U < 10.5 存在 0day 任意讀取 C 槽檔案漏洞,讀取系統敏感檔案。
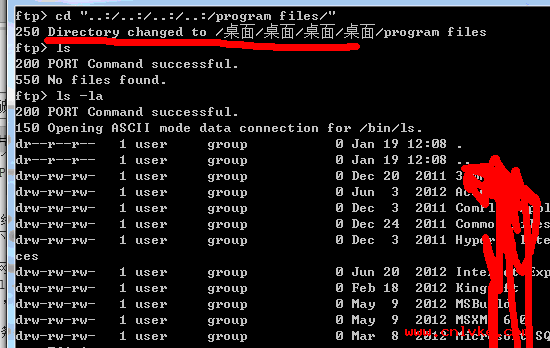
- 替換 Shift 鍵 (sethc.exe) 實現後門: 利用 21 埠 (FTP) 替換系統
sethc.exe,登入介面連按 5 次 Shift 喚起高權限 CMD,遠程登入服務器。

防禦建議(藍隊視角)
- WAF 規則需覆蓋編碼/加密 Webshell、異常上傳行為、XSS 向量。
- CDN 回源 IP 需嚴格保密,防止通過側信道洩露(如 DNS 歷史、SSL 證書透明度日誌、錯誤頁面資訊)。
- 服務器最小化安裝原則:移除非必要服務(如 Serv-U),定期掃描已知漏洞 (CVE) 並打補丁。
- 啟用系統完整性監控 (如 Tripwire、OSSEC),監控關鍵系統檔案(
sethc.exe、utilman.exe等)變更。 - 限制管理介面存取來源 IP,強制雙因子認證 (MFA)。
- 定期滲透測試與紅藍對抗演練,驗證防禦有效性。
- 上一篇軟件知識: 根據 PID 進程號強制終止病毒進程:ntsd 命令實戰指南
- 下一篇軟件知識: 電子郵件安全防護指南:七大核心習慣守護郵箱安全
推薦文章
- 金山毒霸殺毒全模式解析:雲端查殺、全盤掃描、自定義掃描與報告處理
- 重灌系統後必做的 5 步驟,防止病毒趁虛而入
- 「熊貓燒香」病毒深度剖析:感染機制、技術細節與清除要點
- Win10 卡在登入畫面/轉圈不進桌面?排查新裝驅動/應用、安全模式卸載全流程
- DISKdata:用圖表直觀掌握磁碟空間佔用,輕鬆找出「吃空間大戶」
- 金山衛士隱藏懸浮窗教學:四步驟關閉桌面懸浮球
- 金山毒霸快捷應用欄:自定義編輯常用功能,點擊「+」增「-」減
- 防駭客建立隱藏帳號四大偵測與清除術:$ 符號、註冊表、無名帳號、登入稽核
- 密碼過長反成隱患:Django 曝光 DoS 攻擊風險並限制長度至 4096 位…
- 病毒命名規則全解析:輕鬆看懂殺毒報告中的英文代碼
copyright © 萬盛學電腦網 all rights reserved