您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
釣魚攻擊盯上社交網路:新浪微博 320 萬轉發釣魚案例深度剖析
Websense 2012 威脅報告指出:社交網路已成釣魚攻擊主要管道。新浪微博近期爆發大規模釣魚活動,攻擊者控制部分帳號散播中獎通知,縮短網址導向偽裝官方平台的釣魚網站,騙取稅金與個資,影響超過 320 萬次轉發。本文深度剖析攻擊鏈、風險放大機制與防護建議。
攻擊鏈重現
- 帳號劫持:攻擊者先入侵/控制部分正常微博帳號 (弱密碼、撞庫、釣魚、惡意軟體)。
- 自動化散播:受控帳號設定自動轉發/評論所有關注對象的微博,內容含縮短 URL (如
t.cn/xxx)。 - 社交信任傳播:粉絲/關注者信任來源帳號,大量點擊轉發,形成病毒式擴散 (320 萬+ 轉發且持續增長)。
- 釣魚網站收割:偽裝新浪官方活動頁,誘導填寫姓名、地址、帳號、繳納「獎品稅金」;實際為攻擊者收割個資與資金。

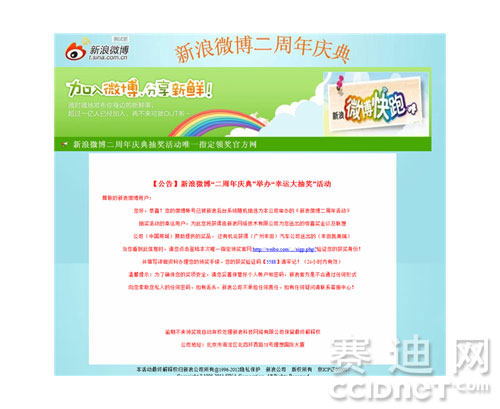
風險放大機制
- 信任鏈傳遞:社交網路建立於信任與分享,單一受害者點擊即將威脅傳遞給其社交圖譜。
- 多重受害:繳納稅金 (直接損失) + 個資洩露 (姓名、地址、帳號) → 撞庫攻擊其他服務 (CSDN 洩露多米諾效應)。
- 帳號淪為傀儡:受害帳號繼續散播釣魚訊息,攻擊者無需額外成本擴大戰果。
用戶端防護建議
- 獨立密碼 + 定期輪換:每個服務使用唯一高強度密碼,密碼管理器輔助;重要帳號每 90 天換密。
- 啟用雙因子認證 (2FA):微博/郵件/銀行/雲端全開啟 (手機驗證碼/TOTP/硬體金鑰)。
- 警惕縮短網址:點擊前用展開工具 (如
urlex.org、瀏覽器擴充) 檢查真實域名;官方活動通常為官方域名 (sina.com.cn、weibo.com)。 - 驗證活動真偽:官方活動會有藍V認證、官方公告頁面、客服確認;要求繳稅/墊付款項的活動 99% 為詐騙。
- 中招後立即處置:修改所有同組密碼帳號、檢查授權應用/登入裝置、掃毒全盤、向平台舉報、必要時報警。
企業/平台端防護
- 即時 URL 信譽/分類引擎:Websense ACE 等方案即時封鎖惡意縮短網址/釣魚域名。
- 帳號異常行為分析 (UEBA):偵測大量轉發/評論/登入異地/裝置指紋變更,自動觸發驗證/凍結。
- 釣魚演練與教育:定期模擬釣魚郵件/私訊,提升員工/用戶辨識力。
- 協同打擊:與註冊商、瀏覽器廠商、安全聯盟共享威脅情報,縮短封鎖窗口。
結語
社交釣魚結合信任利用、自動化擴散、多重變現,殺傷力遠超傳統郵件釣魚。用戶須建立「零信任點擊」習慣,平台需部署「即時偵測、自動遏制、聯防共治」體系,雙管齊下才能遏制蔓延。
推薦文章
- 瑞星個人防火牆 V16 評測:自定義規則與智能 ARP 防護深度體驗
- 主流計算機病毒危害全景:從干擾顯示到物理硬件無損的邊界劃定
- 金山毒霸安裝後通常無需額外專殺工具,極端情況下可輔助
- 魯大師硬碟壞軌檢測教學:三步驟掃描與查看 SMART 資訊
- 局域網隱身術:讓電腦在網絡中「消失」的兩大實用技巧
- U啟動 U盤啟動盤制作教程:一鍵制作、模擬器測試全流程
- TGP 手動截圖教學:F11 或 Print Screen 捕捉高光時刻
- Win32.Troj.Small.ab 下載器:大量釋放木馬、竄改主頁收藏夾、植…
- 十招強化 Windows 系統安全:從關閉危險連接埠到帳號密碼鋼鐵防線
- 百度衛士 6.0 下載與新功能解析:內建 Win10 優化專家完美適配新系統
copyright © 萬盛學電腦網 all rights reserved