您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
善用 Windows 內建日誌強化網路安全控制:實地分析、遠程追蹤、故障排查三大實戰
Windows 內建事件日誌 (Security/System/Application) 是零成本、高價值的安全可見性來源。本文透過三個實戰場景:現場分析 IIS 攻擊尋找隱患、遠程追蹤檔案伺服器入侵、巧用日誌定位網路故障,示範如何將日誌轉化為可執行的安全情報。
場景一:實地分析 IIS 伺服器攻擊尋找安全隱患
背景
深夜 IIS 異常,資深工程師利用日誌快速鎖定攻擊者與其他隱患。
關鍵步驟
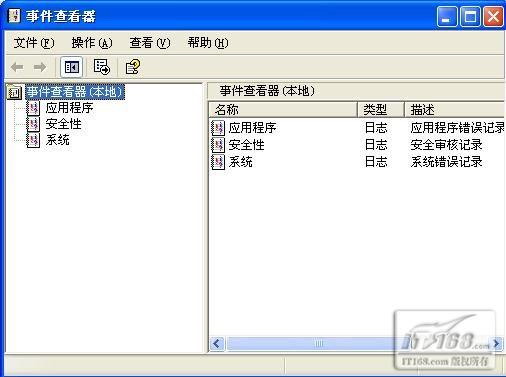
- 開啟事件檢視器:
控制台 → 管理工具 → 事件檢視器。 - 三大日誌類型:安全性、系統、應用程式。雙擊單筆事件查看詳細屬性 (事件 ID、來源、時間、使用者、電腦、描述)。
- 分析重點:
- 掃描活動:大量 4625 (登入失敗)、特定埠口連線嘗試。
- 攻擊者 IP、使用者名稱、時間軸重建。
- 關聯防火牆/Serv-U/FTP 日誌交叉驗證。
- 防禦日誌被清除:攻擊者常清除日誌掩飾蹤跡。
• 遇刪除 → 立即停止寫入磁碟 → 專業資料救援工具嘗試還原。
• 部署日誌集中轉送 (Windows Event Forwarding / Syslog / SIEM),確保日誌異地備份不可竄改。 - 大量日誌分析技巧:
findstr、PowerShellGet-WinEvent、Log Parser 2.2、商用 SIEM (Splunk、ELK、Graylog)。
場景二:遠程追蹤檔案伺服器入侵揪出駭客
背景
本地管理員無法從日誌判讀,遠程專家協助。
遠程管理元件安裝
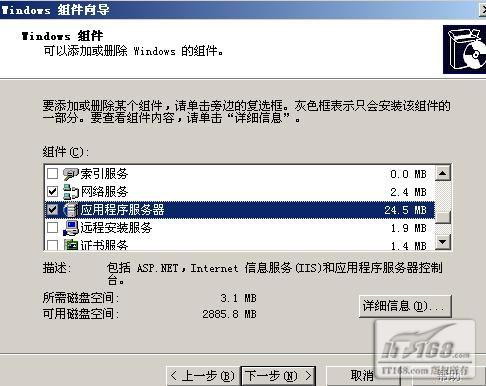
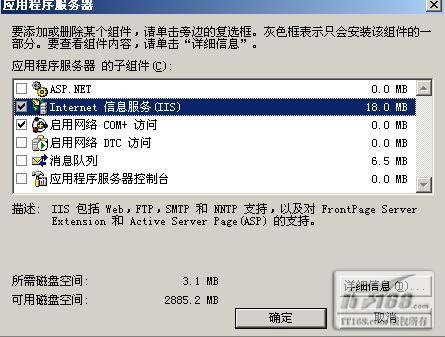
控制台 → 新增/移除程式 → 新增/移除 Windows 元件 → 應用程式伺服器 → 詳細資訊 → Internet Information Services (IIS) → 詳細資訊 → 萬維網服務 → 遠端管理 (HTML)。- 完成後預設埠 8098 (HTTPS)。
遠程查看日誌流程
- 瀏覽器輸入
https://<Server_IP>:8098→ 登入管理帳號。 - Web 管理介面 → 維護 → 日誌。
- 選擇目標日誌檔 → 檢視日誌 → 瀏覽器顯示內容;可遠程下載/刪除。
場景三:巧用日誌快速定位網路故障
案例:DHCP 租約失敗
- 用戶無法取得 IP,系統自動指派 APIPA (169.254.x.x)。
- 系統日誌出現 Event ID 1007 (來源: Dhcp-Client):「您的電腦無法從 DHCP 伺服器取得 IP 位址...」。
- 日後排查:看到 1007 事件即可直指 DHCP 通訊失敗 (伺服器掛點、中繼器故障、VLAN 錯配、防火牆封鎖 67/68 UDP)。
其他常見事件 ID 速查
| Event ID | 來源 | 含義 | 排查方向 |
|---|---|---|---|
| 4624 | Security | 登入成功 | 審計登入類型 (2=互動, 3=網路, 10=遠端互動)、來源 IP、帳號 |
| 4625 | Security | 登入失敗 | 失敗代碼 (0xC000006A=密碼錯, 0xC0000064=帳號不存在)、暴力破解判斷 |
| 4672 | Security | 特殊權限登入 | 管理員/系統帳號登入,異常時間/來源需調查 |
| 4688 | Security | 進程建立 | 命令列參數、父進程、建立者,偵測惡意指令碼/子進程 |
| 7045 | System | 服務安裝 | 新服務名稱/路徑/啟動類型,惡意軟體常安裝服務持久化 |
| 1007 | System | DHCP 租約失敗 | DHCP 伺服器/中繼/網路連通性 |
| 1000/1001/1002 | Application | 應用程式錯誤/掛住/重啟 | 故障模組/例外碼/堆疊追蹤,開發/廠商支援 |
最佳實務總結
- 集中化:部署 Windows Event Forwarding (WEF) + 收集器/轉送至 SIEM,單一視窗全網可見。
- 保護性:日誌唯寫/異地備份/簽名驗證,防竄改刪除。
- 自動化:關鍵 Event ID 觸發告警 (郵件/簡訊/工單/自動化劇本)。
- 基線化:建立正常行為基線 (登入時間/來源/頻率、進程樹、服務清單),異常偏差即告警。
- 定期演練:模擬攻擊驗證日誌完整性、告警時效、溯源能力。
結語
日誌是安全可見性的基石。不需昂貴工具,善用內建事件檢視器、findstr/PowerShell、遠程管理介面,即可實現入侵偵測、故障定位、合規稽核。關鍵在於持續收集、妥善保護、自動化分析、知識庫沉澱,讓日誌從「事後查證」進化為「事中偵測、事前預警」。
- 上一篇軟件知識: 釣魚攻擊盯上社交網路:新浪微博 320 萬轉發釣魚案例深度剖析
- 下一篇軟件知識: 關閉 Windows 預設共享,徹底堵住資安漏洞
推薦文章
- 木馬是什麼?QQ電腦管家查殺木馬全流程圖解
- 善用 Windows 復原主控台離線刪除頑固病毒檔案
- 360安全衛士 IE 盾甲開啟教學:安全防護中心→瀏覽器防護→三項全開才生效
- Trojan 木馬病毒原理、特徵與防範全解析
- 頑固病毒殺不掉?利用映像檔執行選項阻斷啟動徹底清除
- U大師 U 盤啟動盤安裝 Windows 10 完整教程:ISO 鏡像準備/BI…
- 迅雷「插隊下載」怎麼關?三步關閉優先下載恢復正常排隊
- 金山毒霸綁定郵箱/手機三大好處:找回密碼、替代賬號登錄、贈 20 成長值
- 系統重裝後防「二次感染」五大必做:補丁、殺軟、關還原、強密碼、斷共享
- 百度殺毒掃不出病毒怎麼辦?分析原因與進階排查建議
copyright © 萬盛學電腦網 all rights reserved