您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
電腦防火牆安裝位置與三大類型完整解析
許多使用者知道要開啟防火牆,卻不確定設定介面在哪裡,也不清楚市面上防火牆產品的分類差異。本文說明 Windows 內建防火牆的存取路徑,並詳細比較軟體、硬體、晶片級三大類防火牆的架構特性與優缺點,協助您依需求選擇最適合的防護方案。
Windows 內建防火牆在哪裡?
路徑:「我的電腦」→「控制台」→「安全性中心」→「Windows 防火牆」
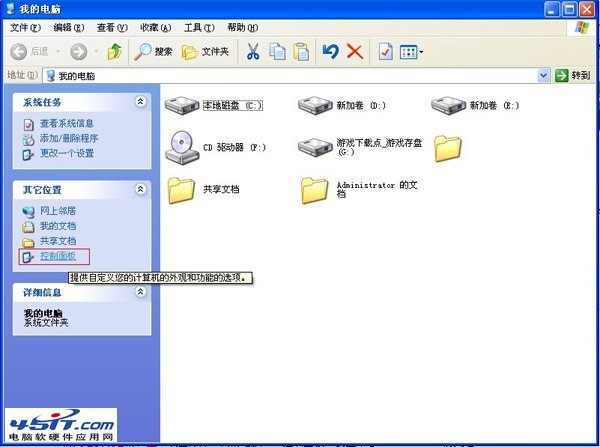
(圖1:控制台入口)
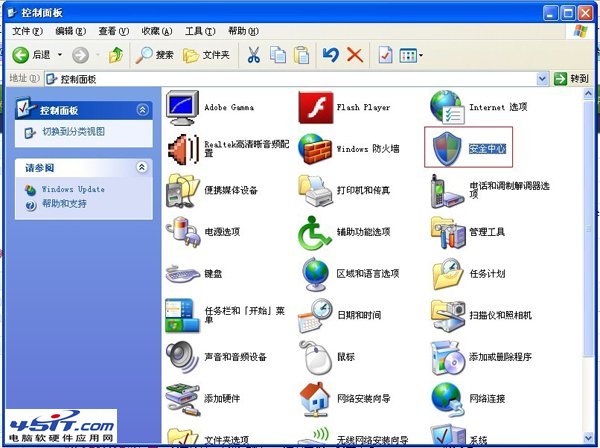
(圖2:安全性中心)
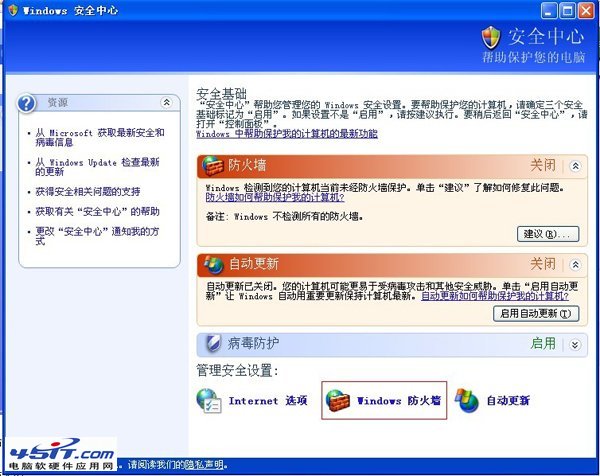
(圖3:Windows 防火牆設定介面)
防火牆三大分類深度比較
1. 軟體防火牆
- 架構:安裝於一般作業系統(Windows/Linux)之上,常稱為「個人防火牆」。
- 優點:成本低、安裝彈性高、介面友善、易於更新規則。
- 缺點:效能受限於宿主 OS,若 OS 本身有漏洞可能被繞過;佔用系統資源。
- 代表廠商:Check Point(企業級)、ZoneAlarm、Comodo(個人版)。
2. 硬體防火牆(基於 PC 架構)
- 架構:採用標準 PC 硬體(x86 CPU),跑裁剪版 Unix/Linux/FreeBSD 核心。
- 優點:效能優於軟體防火牆,支援多網口(內網/外網/DMZ/管理口),適合中小企業網關。
- 缺點:仍依賴通用 OS 核心,核心漏洞仍可能影響安全性;需熟悉底層 OS 管理。
- 備註:市面多數標榜「硬體防火牆」實屬此類。
3. 晶片級防火牆(ASIC 架構)
- 架構:專用硬體平台,無通用作業系統,以 ASIC 晶片直接處理封包檢測與轉發。
- 優點:極高吞吐量與低延遲、專用 OS 攻擊面極小、抗 DDoS 能力強。
- 缺點:價格昂貴、功能擴充彈性較低、通常需專業廠商維護。
- 代表廠商:Fortinet、Palo Alto Networks、Cisco(高階機種)。
防火牆核心功能清單
選購或自建防火牆時,應確認具備下列基本能力:
- 預設拒絕策略,僅允許明確授權服務
- 支援狀態檢測、應用層代理(FTP、HTTP、SMTP 等)
- 靈活的封包過濾語言(IP、協定、Port、TCP Flag、介面向)
- 強健的身分驗證整合(RADIUS、LDAP、雙因子)
- 集中日誌、可讀性報表、即時警報
- 高可用性(HA)與固件線上升級機制
無論採用何種類型,防火牆只是第一道防線,仍需搭配主機強化、入侵偵測、定期滲透測試等纵深防御措施,才能建立完善資安架構。
- 上一篇軟件知識: ThinkPHP 框架嚴重任意代碼執行漏洞預警與分析
- 下一篇軟件知識: 防範電腦病毒 16 大實戰原則:從修補漏洞到良好習慣全面防護
copyright © 萬盛學電腦網 all rights reserved