您现在的位置: 萬盛學電腦網 >> 作業系統 > >> Windows 7 教學
WannaCry 勒索病毒真相揭秘:微軟 3 月已發補丁,Win10 自動更新用戶免疫,中毒基本無解
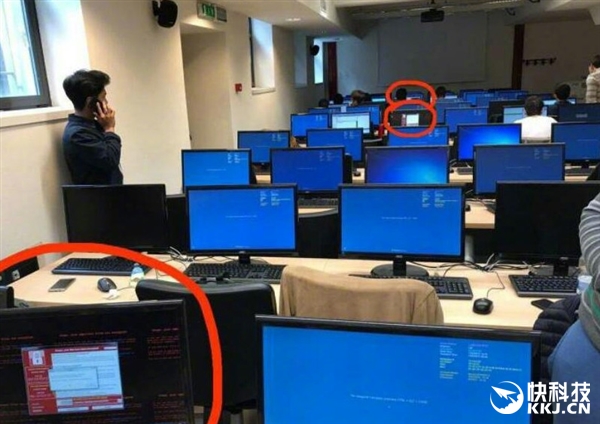
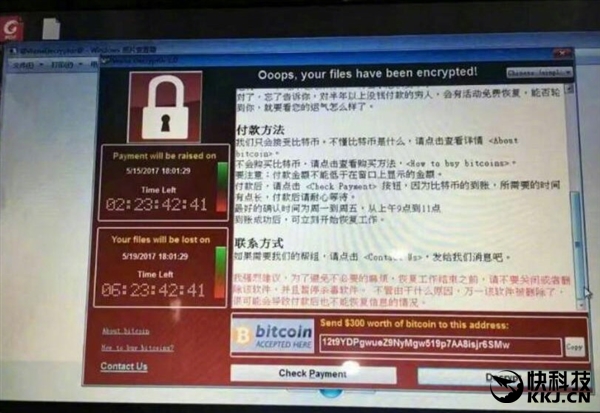
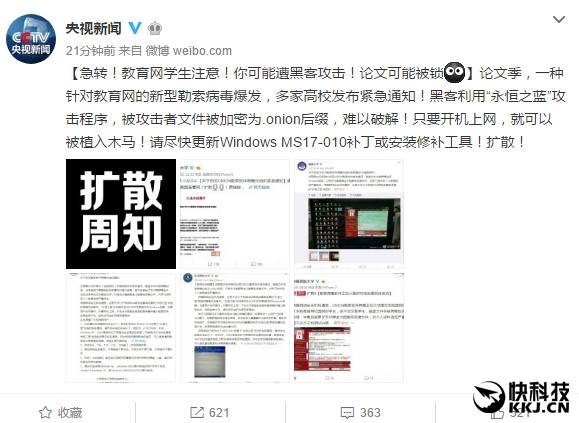
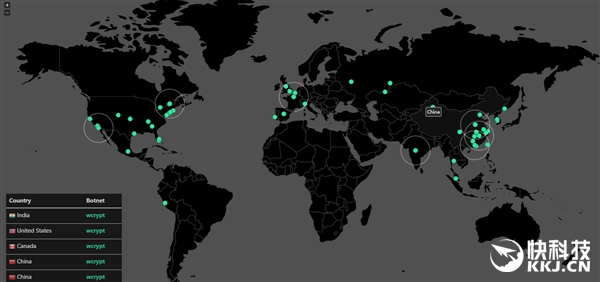
2017 年 5 月,WannaCry (WanaCrypt0r 2.0) 勒索病毒刷屏微博,引發恐慌。本文還原事件真相,告訴您為何恐慌大多源於「不知情」,並給出最務實的應對建議。
核心真相
- 這是利用 SMB 漏洞 (MS17-010) 的蠕蟲病毒:局域網內一台中毒,全網傳播,無需用戶點擊。
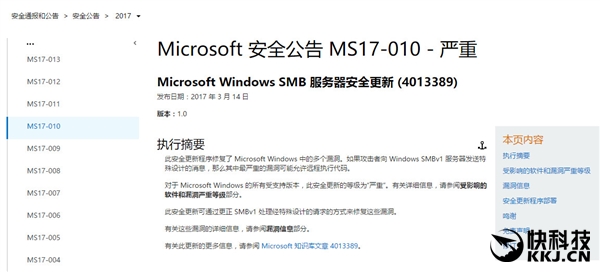
- 微軟 3 月 14 日已發布修補程式:KB4012212 (Win7/2008R2)、KB4012598 (XP/2003/Vista/8) 等。**已打補丁或開啟自動更新的 Win10 用戶完全免疫。**
- 醫院、高校成重災區主因: 大量運行老舊系統 (XP/Win7)、關閉自動更新、內網開放 445 端口、缺乏專業運維。
- 中毒後文件加密目前無解:採用 RSA-2048 非對稱加密,無私鑰無法解密。殺毒軟體只能防感染、清除病毒體,**無法恢復已加密文件**。
分系統應對指南
| 系統 | 狀態 | 行動 |
|---|---|---|
| Windows 10 (自動更新開啟) | 安全 | 無需操作,已內建 MS17-010 修復 |
| Windows 10 (關閉自動更新) | 風險 | 立即手動檢查更新安裝最新累積更新 |
| Windows 7 / 8.1 / Vista / Server 2008/R2/2012/R2 | 風險 | 立即安裝對應 KB 补丁 (見上文下載表) |
| Windows XP / Server 2003 | 高危 | 微軟發布專項補丁 KB4012598,**強烈建議升級系統**或隔離網絡/封 445 端口 |
已中毒怎麼辦?
- 無備份: 格式化重裝系統,文件基本找回不來。勿支付贖金 (誘導二次詐騙、無解密承諾)。
- 有備份: 斷網 → 重裝系統 → 打補丁 → 開防毒 → 恢復離線備份數據。
- 嘗試影子複製恢復: 部分情況下勒索軟體未刪除卷影複製,可用 ShadowExplorer 嘗試恢復 (成功率低)。
給普通用戶的三條鐵律
- 開啟 Windows Update 自動更新,永遠不要關閉!
- 養成重要數據定期離線備份習慣 (移動硬碟、NAS、雲備份)!
- 不點不明鏈接、不開不明附件、不裝盜版軟體、不裸奔上網!
推薦文章
- Win 7 移除桌面右鍵選單「小工具」選項:刪除登錄檔 Gadgets 關鍵
- Windows 7 純淨之家 SP1 32 位最新 Ghost 系統下載詳情
- Win7 系统下 SSD 固态硬盘优化指南:延长寿命与提升性能
- Win7 工作列時間顯示完美客製化:長/短/超短日期、12/24小時制、自訂文字…
- Win7 系統徹底清除 Win10 更新安裝包的完整教學
- 解決 Windows 7 啟用錯誤 0xC004F061:升級序號不可全新安裝
- Windows 7 控制台「程式和功能」找不到要解除安裝的軟體?兩大原因與解法
- Win7 安全移除 USB 隨身碟導致電腦重啟?透過裝置管理員停用 USB Ro…
- Win10 重裝 Win7 失敗的應對辦法與注意事項
- Win7 無法取得 DHCP IP 位址:啟用 DHCP Client 服務即刻…
copyright © 萬盛學電腦網 all rights reserved