您现在的位置: 萬盛學電腦網 >> 作業系統 > >> Windows 7 教學
WannaCry 勒索蠕蟲病毒全球大爆發深度分析:永恆之藍漏洞、內網傳播、高校企業重災區
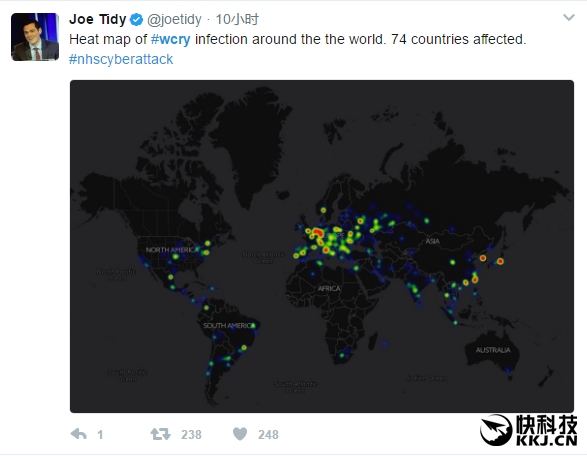
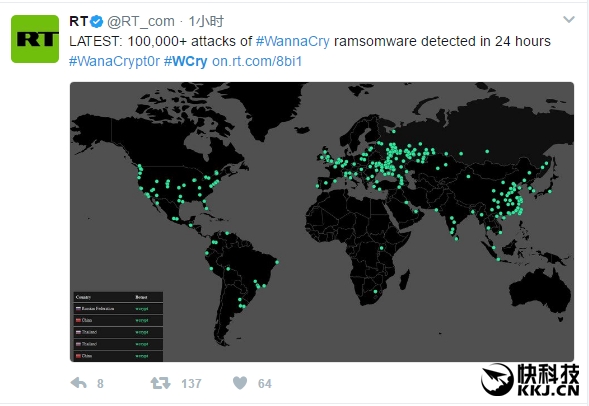
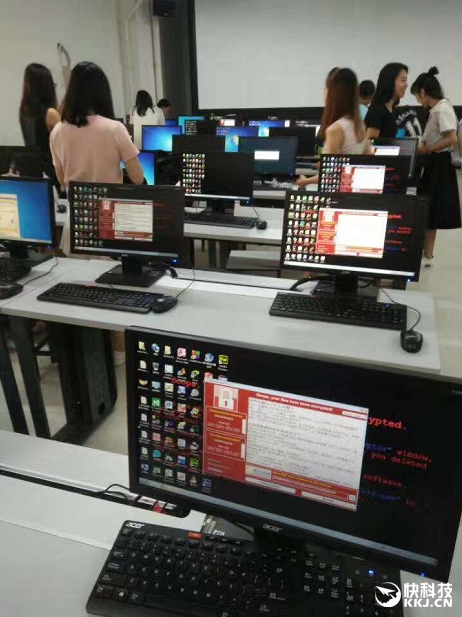
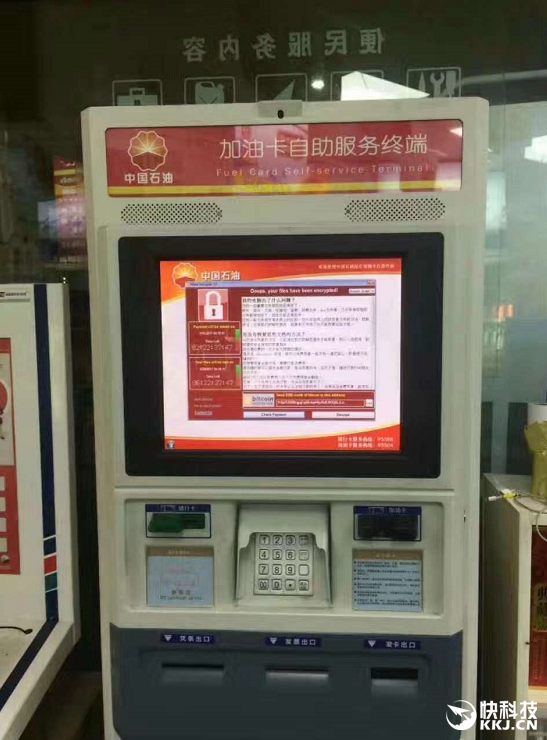
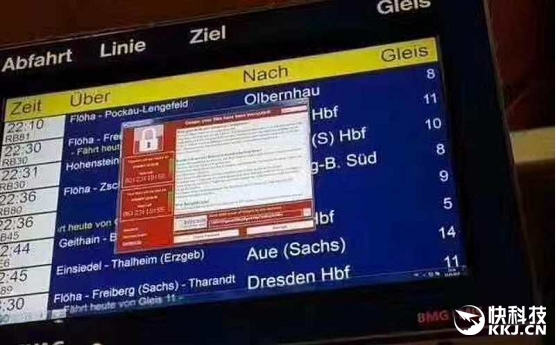
2017 年 5 月 12 日起,結合 NSA 「永恆之藍」漏洞利用代碼的 WannaCry (WNCRY/Onion) 勒索蠕蟲病毒在全球 74 國大規模爆發,英國醫療系統、中國高校、企業內網、加油站、機場等關鍵基礎設施重創。本文梳理攻擊技術細節、傳播路徑、影響範圍及應對策略。
攻擊技術核心:MS17-010 (永恆之藍) + 勒索模組
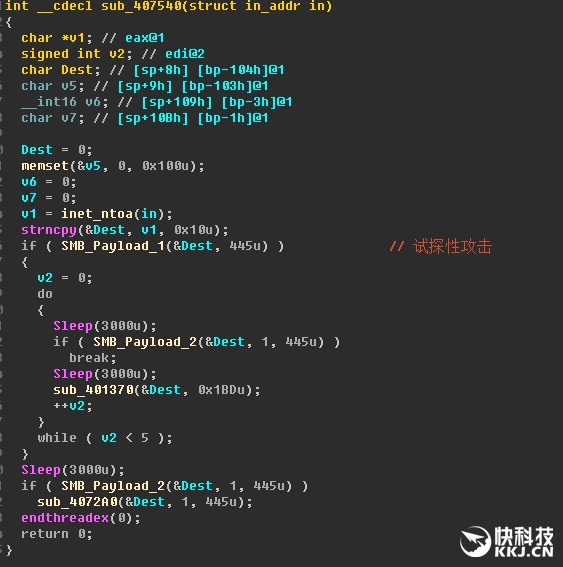
- 漏洞利用: 利用 SMBv1 協議漏洞 (CVE-2017-0144 等),經 TCP 445 端口無需用戶交互即可遠程執行代碼,具備蠕蟲自我傳播能力。
- 載荷: 部署 DoublePulsar 後門 → 下載執行勒索模組 → 加密文件 (AES-128 + RSA-2048) → 修改桌面背景、彈出勒索視窗索取比特幣 (約 $300-$600)。
- 變種家族: 主要為 Onion 與 WNCRY 兩大家族,持續迭代更新殺毒特徵碼。
為何中國高校、企業成重災區?
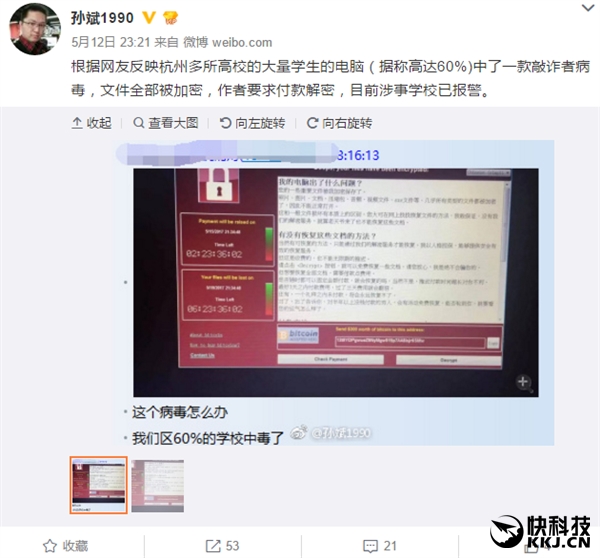
- 內網環境封閉但防護薄弱: 教育網、校園網、企業大局域網大量暴露 445 端口,且運行大量未打補丁的老舊系統 (Win7、WinXP、Server 2003/2008)。
- 缺乏資產管理與補丁管理流程: 微軟 3 月已發布補丁,但大量設備未及時更新。
- 殺毒軟體部署率低或病毒庫未更新: 無法攔截初始攻擊與後續傳播。
緊急應對清單 (企業/機構/個人)
- 立即斷網隔離: 發現感染機器立即拔網線/斷 Wi-Fi,防止橫向移動。
- 安裝 MS17-010 补丁: 參考上文下載對應 KB 补丁離線安裝,或開啟 Windows Update。
- 封鎖 445/135/137/139 端口: 境界防火牆、主機防火牆、路由器 ACL 全方位封鎖 SMB 相關端口。
- 全網掃描清除: 使用 360/金山/火綜等專項免疫工具全盤掃描清除。
- 關閉 SMBv1 協議: 控制台 → 程式和功能 → 開啟或關閉 Windows 功能 → 取消勾選「SMB 1.0/CIFS 檔案共用支援」。
- 備份關鍵數據離線存儲: 遵循 3-2-1 備份原則 (3 份拷貝、2 種介質、1 份異地離線)。
- 升級作業系統: 淘汰 XP/Server 2003/Win7 等生命週期結束產品,遷移至 Win10/11 或 Linux 長期支援版。
安全廠商響應
微軟、金山、360、火綜、騰訊等廠商第一時間釋出專項免疫工具、病毒庫更新、漏洞掃描腳本、應急響應白皮書。金山毒霸並發布詳細傳播分析與防護方案。
後續警示
「永恆之藍」漏洞利用代碼已公開,未來將衍生更多變種 (挖礦蠕蟲、遠控木馬、破壞性蠕蟲)。**打補丁、關端口、做備份、升系統** 是長期有效的核心防禦策略。
推薦文章
- 筆電無法安裝 Win7?「正在啟動 Windows」卡死解決:禁用 ACPI 或…
- Win7 變更視窗顏色與桌面主題:個人化設定完整圖解
- Win8/Win8.1 禁用 Win 鍵防誤觸:註冊表 Scancode Map…
- USB 安裝 Win7 32位元重開機出現 error 15: file not…
- Windows 7 開機時間查看方法:事件檢視器精確到秒、排序技巧比較啟動速度
- Win7 筆記型電腦觸控板啟用邊緣滾動(單指垂直/自由滾動)設定教學
- 筆電Win7插電源 vs 純電池模式:發熱、效能、電池壽命深度對比
- Win7 頻繁掉線非下載軟體之過:關閉網卡電源管理解決方案
- Win7 記憶體越大的三大好處:速度、開機、多工
- Win7 一鍵共享工具使用教學:啟動、新增資料夾、設定權限
copyright © 萬盛學電腦網 all rights reserved