您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
Flash P2P 協議 RTMFP 深度解析:基於 UDP 的實時媒體流傳輸、會話建立、NAT 穿透與群組通信
前言:RTMFP —— Flash 時代的 WebRTC 前身
Real-Time Media Flow Protocol (RTMFP) 是 Adobe 於 2008 年 Flash Player 10 引入、10.1 增加 Groups 功能的 **基於 UDP 的點對點實時媒體傳輸協議**。雖 Flash 已退役,但 RTMFP 的設計思想 (UDP 可靠傳輸、NAT 穿透、P2P 群組網狀、DTLS-like 安全) 直接啟發了 WebRTC (ICE/STUN/TURN、DTLS、SRTP、DataChannel)。本文深度解析 RTMFP 協議結構、會話建立、封包格式、流控與群組架構。
協議架構與典型部署
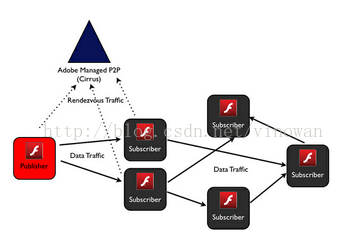
Flash 10 (P2P 基礎版)
- Cirrus (Adobe 雲) / Cumulus (開源):提供 **Rendezvous (會合/信令) 服務**,不存儲/轉發媒體數據。
- Peer ID 交換需**應用層自行實現** (信令服務器、WebSocket、HTTP 長輪詢等)。
- NetStream 單播模式:Publisher 需向每個 Subscriber **單獨發送一份數據**,擴展性受限 (扇出壓力大)。

Flash 10.1 (Groups / 網狀組播)
- Cirrus/Cumulus 提供 **Rendezvous + 完整鄰居列表分發**。
- Client 獲取鄰居後自組 **網狀覆蓋網絡**,音視頻/數據在 Peer 間直接交換,Publisher 單份數據經網狀分發,極大降低源端上行壓力。
- 支持 **Object Replication (物件複製)**、**Multicast/Unicast/Posting** 多種通信模式。
協議核心概念
| 概念 | 定義 |
|---|---|
| Session | 兩個 UDP 端點 (IP:Port) 之間的雙向邏輯管道,由 4 次握手建立,擁有唯一 Session ID。 |
| Flow | Session 內從一個實體到另一個實體的邏輯路徑。一個 Session 可包含多個 Flow (如音頻、視頻、數據並行)。 |
| Packet | 網絡層實際傳輸單位,包含 **Scrambled Session ID (4字節) + AES-128 加密的 Encrypted Part**。一個 Packet 可攜帶多個 Message。 |
| Message | 業務負載:Audio、Video、Data (用戶數據)、Control (控制幀)。 |
關鍵機制:Scrambled Session ID (會話 ID 混淆)
目的:防止 NAT 設備、L4 防火牆/IDS 基於固定 Session ID 識別/干擾/封鎖 RTMFP 流量。
// 發送端
scrambled_session_id = session_id ^ b ^ c
// b, c = encrypted_part 前 8 字節 (前兩個 32bit 字)

// 接收端
session_id = scrambled_session_id ^ b ^ c  // 同樣 b, c 還原
Session ID 用於標識連接、派生加密密鑰 (DH 密鑰交換)。**會話建立前 3 個握手包 Session ID 欄位為 0**,第 4 包 (Responder Initial Keying) 攜帶合法 Session ID。
封包結構詳細解析
RTMFP Packet
├── Scrambled Session ID (4 bytes)
└── Encrypted Part (AES-128-CBC, Key 從 DH 導出)
    └── Raw Part (解密後)
        ├── Checksum (16 bytes, 基於 Network-Layer-Data + Padding 計算)
        ├── Network-Layer-Data (變長)
        │   ├── Flags (1 byte)
        │   │   ├── Bit 7-6: TC (Time Critical Forward) / TCR (Time Critical Reverse)
        │   │   ├── Bit 5-4: Reserved
        │   │   ├── Bit 3: TS (Timestamp Present)
        │   │   ├── Bit 2: TSE (Timestamp Echo Present)
        │   │   └── Bit 1-0: Mode (11=Handshake, 01=Initiator, 10=Responder, 00=Invalid)
        │   ├── Timestamp (2 bytes, 可選, 精度 4ms, 計算: int(time*1000/4) & 0xFFFF)
        │   ├── Timestamp Echo (2 bytes, 可選, 接收端回聲, 用於 RTT 估算)
        │   └── Chunks (一個或多個)
        │       ├── Type (1 byte, 0xFF 保留作 Padding 標識)
        │       ├── Size (2 bytes, Payload 長度, 網絡字節序)
        │       └── Payload (變長, 依 Type 而定)
        └── Padding (0xFF 填充至 16 字節倍數, 滿足 AES 分組)
Chunk 類型表 (關鍵業務標識)
| Type (Hex) | 含義 | 類別 |
|---|---|---|
| 0x30 | Initiator Hello | Handshake |
| 0x70 | Responder Hello | |
| 0x38 | Initiator Initial Keying | |
| 0x78 | Responder Initial Keying | |
| 0x0F | Forwarded Initiator Hello (NAT 穿透轉發) | |
| 0x71 | Forwarded Hello Response | |
| 0x0C | Session Failed (Client Side) | Control |
| 0x4C | Session Died | |
| 0x01 | Reset Keepalive Request | |
| 0x41 | Reset Keepalive Response | |
| 0x5E | Negative ACK | |
| 0x51 | Selective ACK | |
| 0x10 | Normal User Data | Flow (Data) |
| 0x11 | Next User Data | |
| 0x?? | Buffer Probe | |
| 0x?? | Flow Exception Report |
會話建立:四次握手 (防 DoS/SYN Flood 設計)
1. Initiator → Target:  Initiator Hello (Session ID=0)
   Payload: First(1B) | EPD Type(1B) | EPD Value | Tag(16B 隨機數)
   EPD Type: 0x0A (Client-Server, 值為 Server RTMFP URL) / 0x0F (P2P, 值為 Target Peer ID, 32B)

2. Target → Initiator: Responder Hello (Session ID=0)
   Payload: Tag Echo (同 Initiator Tag) | Cookie (64B 隨機數, 防 SYN Flood) | Responder Certificate (DH Public Key)

3. Initiator → Target: Initiator Initial Keying (Session ID=0)
   Payload: Initiator Session ID | Cookie Echo | Initiator Certificate (DH Public Key) | Initiator Component | 'X'

4. Target → Initiator: Responder Initial Keying (Session ID=合法值, 會話建立成功)
   Payload: Responder Session ID | Responder Certificate | Responder Component | 'X'
DH 密鑰交換參數
- 群參數:`g=2`,`p` 為 1024-bit 安全質數 (RFC 3526 Group 5 或類似)。
- Responder 私鑰 `x2`,公鑰 `y2 = g^x2 mod p` (64/128 字節),放入 Certificate。
- Initiator 同理生成 `x1, y1`。雙方計算共享密鑰 `K = y2^x1 = y1^x2 mod p`,導出 AES-128 加密/解密鑰、HMAC 鑰、IV。
NAT 穿透與重定向
- NAT 穿透:Cumulus 作為 Forwarder,將 Initiator Hello 轉發給 Target (內網),Target 回復 Forwarded Hello Response。
- Server Redirect:Cumulus 回復 Responder Redirect,指引 Client 連接另一 Server (負載均衡/就近接入)。
- Man-in-the-Middle:Server 主動發起 Initiator Hello 給 Client (Cumulus 特有,實驗性)。
會話類別與消息流
- Handshake:建立會話、協商密鑰、NAT 穿透、重定向。
- Control:Keepalive (Ping/Pong)、Rekeying (周期性換鑰)、Close/Close Ack、Forwarded Hello。
- Flow:User Data、Next User Data、Buffer Probe、ACK/NACK、Flow Exception Report。
安全特性
- 強制加密:所有數據包 (除握手前 3 包外) 均 AES-128 加密,防竊聽/篡改。
- 身份認證:基於 Peer ID (證書指紋/公鑰哈希) + DH 密鑰交換,防中間人 (需信任錨點/證書鏈驗證)。
- 防重放/防洪水:Cookie 機制、Sequence Number、Timestamp/Window、Rate Limiting。
歷史地位與遺產
RTMFP 是 **瀏覽器插件時代實現真正 P2P 實時音視頻的里程碑**,證明了「UDP + 加密 + NAT 穿透 + 應用層擁塞控制」在大規模商用可行。其核心設計直接映射到 WebRTC:
- Session ↔ ICE/DTLS Transport
- Flow ↔ Media/Data Channel
- Scrambled Session ID ↔ Connection ID (QUIC) / ICE ufrag/pwd
- Cookie ↔ ICE Binding Request/Response
- DH Key Exchange ↔ DTLS-SRTP Key Derivation
- Groups Mesh ↔ MeshSFU / Selective Forwarding Unit (SFU) 架構
總結
RTMFP 以 **UDP 為傳輸基礎**,通過 **四次握手建立加密會話**、**Scrambled Session ID 反特徵識別**、**Chunk 化多路復用**、**AES-128 強制加密**、**Groups 網狀組播** 等創新,解決了瀏覽器插件環境下實時 P2P 傳輸的核心難題。雖 Flash 已成歷史,但 RTMFP 協議設計精髓在 WebRTC、QUIC、SRT、WebTransport 中延續發光,是學習實時傳輸協議設計的經典案例。
推薦文章
- 斐訊 K1 智慧型路由器安裝設定完整圖文教學:一頁式設定極速上網
- 獵豹免費 Wi-Fi 開啟失敗完整解決方案:台式機必買 USB 隨身熱點,筆電改…
- 聯想 Newifi Mini 靜態 IP 分配教程:基於 SSH 的 UCI 配…
- 新手必看:十大流氓軟件黑名單與防範指南(3721、淘寶廣告、易趣工具欄、Dudu…
- Java 程式語言深度解析:跨平台、物件導向、生態霸主的三十年進化史
- Windows VPN 伺服器遠端連線部署與疑難排解完整指南
- 迅雷下載卡在 99% 怎麼辦?八大實用解法:暫停重下、IE 設定、清理快取、選擇…
- 360 隨身 Wi-Fi:解決無線網絡覆蓋盲區的利器
- TP-Link全系列路由器/交換機/AP/ADSL/打印服務器恢復出廠設置圖文詳…
- FreeBSD 平台 qmail 郵件系統全棧構建:從安裝包定製到中文化與註冊功…