您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
Windows Server 2003 禁止 Ping (ICMP) 的 IPsec 策略配置教程
為防止惡意掃描/DoS/偵察,生產服務器常需拒絕外部 Ping (ICMP Echo Request)。Windows Server 2003 可通過本地 IP 安全策略 (IPsec) 實現,無需第三方防火牆。本文提供圖文級完整配置步驟。
配置邏輯
- 建立 IP 篩選器:匹配 **ICMP 協議**、源地址「任何」、目的地址「我的 IP」。
- 定義篩選器操作:**阻止** 連接。
- 創建 IP 安全策略:綁定篩選器與操作,指定「所有網絡連接」生效。
- 指派策略使其生效。
詳細步驟 (含圖文對應)
1. 添加 IP 篩選器「禁止 PING」
- 「開始」→「管理工具」→「本地安全策略」。
- 右鍵「IP 安全策略,在本地計算機」→「管理 IP 篩選器表和篩選器操作」。
- 「管理 IP 篩選器列表」頁籤 → 「添加」 → 名稱「禁止 PING」,描述「禁止任何其他計算機 PING 我的主機」 → 「添加」。
- 嚮導:下一步 → 源地址「我的 IP 地址」 → 目的地址「任何 IP 地址」 → 協議類型 **ICMP** → 完成 → 確定。

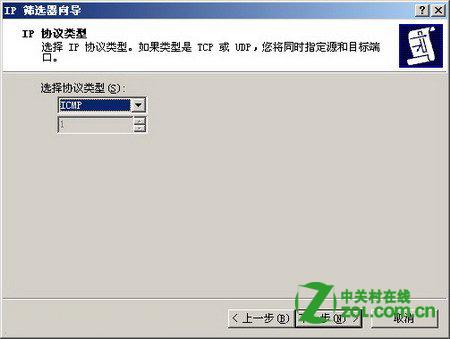
2. 定義篩選器操作「阻止所有連接」
- 切換「管理篩選器操作」頁籤 → 「添加」 → 名稱「阻止所有連接」,描述「阻止所有網絡連接」 → 下一步。
- 選擇「阻止」作為操作行為 → 下一步 → 完成 → 關閉。
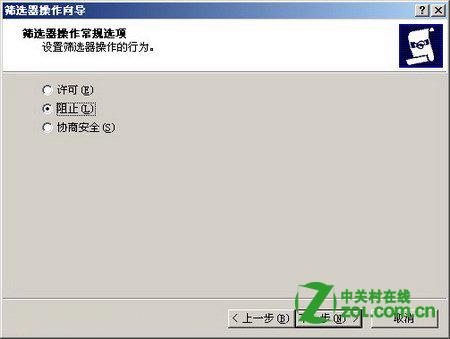
3. 創建 IP 安全策略「禁止 PING 主機」
- 右鍵「IP 安全策略,在本地計算機」→「創建 IP 安全策略」。
- 名稱「禁止 PING 主機」,描述「拒絕任何其他計算機的 PING 要求」 → 下一步。
- 勾選「激活默認響應規則」→ 下一步。
- 認證方式選「使用此字符串保護密鑰交換」,輸入字符串如「NO PING」→ 下一步。
- 勾選「編輯屬性」→「完成」。
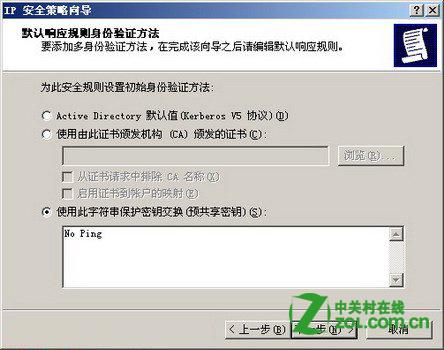
4. 配置策略規則
- 在屬性對話框「規則」頁籤 → 「添加」→ 下一步。
- 隧道選「此規則不指定隧道」→ 下一步。
- 網絡類型選「所有網絡連接」→ 下一步。
- IP 篩選器列表選「禁止 PING」→ 下一步。
- 篩選器操作選「阻止所有連接」→ 下一步。
- 取消「編輯屬性」→「完成」。
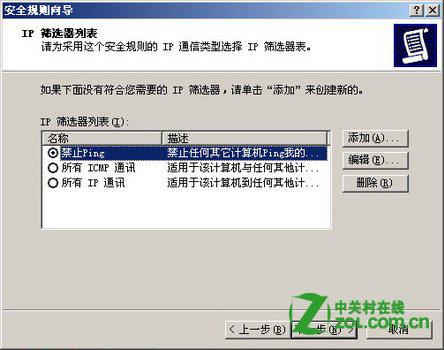
5. 指派策略生效
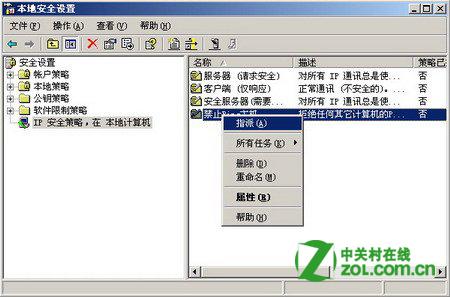
- 右鍵右側列表「禁止 PING 主機」→「指派」。
- 策略狀態變為「是」,即時生效。
驗證與說明
- 外部機器 `ping <服務器IP>` → 請求超時/目標主機不可達。
- 本機 `ping 127.0.0.1` / `ping <本機IP>` → **正常** (本地回環不經 IPsec 策略)。
- 如需放行特定管理 IP Ping,可在篩選器源地址改為「特定 IP 地址」或新增允許規則置頂。
適用範圍: Windows Server 2003 / XP / 2000。Win7/2008+ 建議用「高級安全 Windows 防火牆」入站規則阻斷 ICMPv4/v6,更直觀易維護。
推薦文章
- 區域網路隱私保護進階技巧:四大「刪除」操作讓共享無痕
- 無線路由器安全加固五大基石:從禁用DHCP到主動更新的完整防護體系
- 騰達 Tenda 無線路由器設定圖文完整教學:硬體連線、登入、寬帶/無線/進階全…
- 善用系統日誌強化網路安全:事件檢視器實戰分析 IIS 攻擊、掃描行為、異常登入
- 網管員必備軟件工具箱:防火牆、殺毒、一鍵還原、上網行為管理
- XP 系統局域網互訪失敗七大解決之道
- Cisco 交換機生成樹協議 (STP) 完整配置指南與狀態機制解析
- 路由器硬件故障診斷與修復全攻略:從指示燈到IOS重建
- 超文本與超鏈接基礎知識詳解
- WLAN 無線區域網防護技巧總結:配置、客戶端、內網防禦、RADIUS/VPN、…
copyright © 萬盛學電腦網 all rights reserved