您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路應用技術 >> 應用程式教學
無線路由器安全加固七步法:從加密到MAC過濾全方位防蹭網
無線路由器能上網不等於安全。本文提供七層防護體系,將「裸奔」無線網絡升級為鐵桶江山。
第一層:無線加密—— 基石中的基石
菜單:無線設置 → 無線安全設置。三種模式:
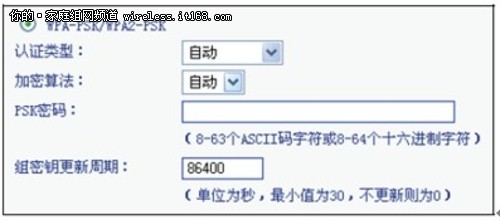
- WPA-PSK/WPA2-PSK (推薦):共享密鑰模式,配置簡單、安全性高。
— 認證類型:自動 / WPA-PSK / WPA2-PSK
— 加密算法:自動/AES (11n 必須 AES,TKIP 會降速至 54M)
— PSK 密碼:8-63 ASCII 或 64 十六進制
— 密鑰更新周期:≥30 秒,0 為不更新
- WPA/WPA2 (企業級):需 Radius 認證服務器,成本高、維護繁,家庭不建議。
- WEP (已淘汰):易破解,11n 設備選此會強制降速,僅兼容極舊設備時啟用。
速度警示: 11n 設備只能用 WPA2-AES 才能跑滿速,選 WEP 或 TKIP 將鎖定 54Mbps。
第二層:修改管理帳號密碼
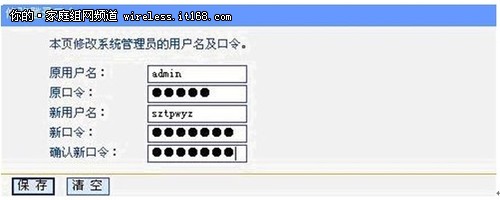
默認 `admin/admin` 等於無密碼。系統工具 → 修改登錄口令,設置強密碼。
第三層:修改管理端口
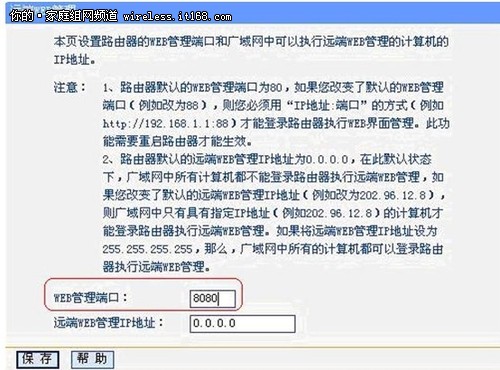
默認 80 端口掃描器秒發現。改為非常用端口 (如 8080),訪問需 `https://IP:8080`。
安全設置 → 遠端 WEB 管理 → 修改端口。
第四層:關閉 DHCP 服務器
開啟 DHCP 讓蹭網者自動獲取合法 IP。關閉後,合法設備手動配靜態 IP,蹭網者不知網段無法接入。
DHCP 服務器 → 不啟用。
第五層:修改 LAN 口 IP 非常用網段
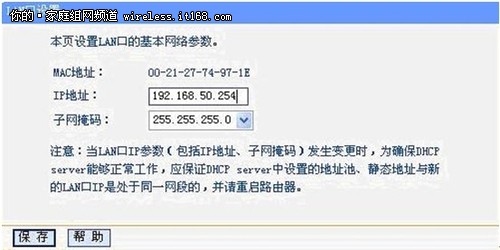
默認 `192.168.1.1` 太好猜。改為 `192.168.50.254` 等,配合關閉 DHCP,雙重阻斷。
網絡參數 → LAN 口設置。
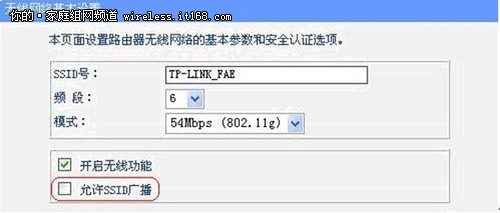
第六層:隱藏 SSID 廣播
無線設置 → 基本設置 → 取消「允許 SSID 廣播」。蹭網者掃不到網絡名,無法嘗試連接。合法設備需手動添加配置文件連接一次後可再開啟廣播。
第七層:防火牆 IP/MAC 雙重過濾
只允許白名單設備通過路由器訪問 Internet。
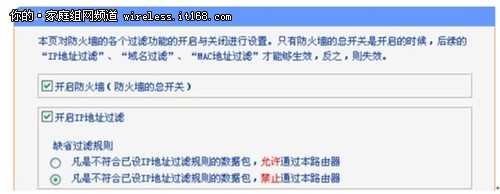
IP 過濾實例: 默認規則「禁止不符合規則的包」,添加允許規則 `192.168.1.103` 全通行,其餘自動阻擋。
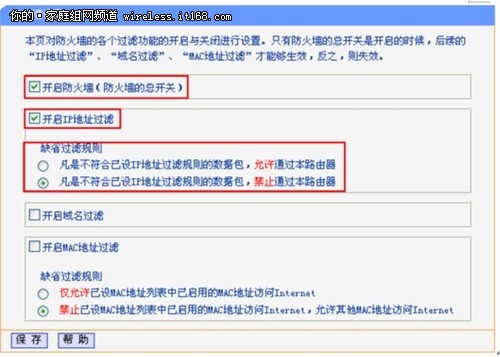
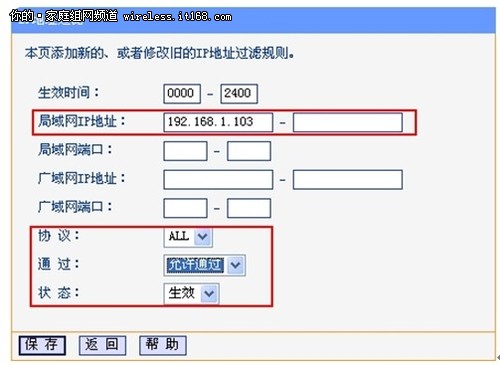
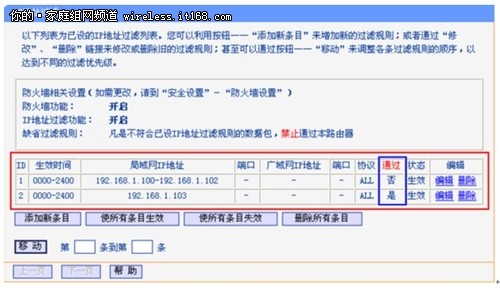
MAC 過濾同理,綁定網卡物理地址,防偽裝 IP。七層疊加,蹭網成本指數級上升。
- 上一篇網絡安全: 蜂窩數據網 (CDPD) 架構與協議棧深度解析
- 下一篇網絡安全: 3G無線路由器共享上網設置全攻略:Tenda 3G611R 實測教學
推薦文章
- 思科認證體系全解析:六大方向、三級認證與專家路徑
- 電子郵件常見故障總匯:客戶端與伺服器端問題完整解決方案
- 獵豹免費 WiFi 遠程關機/關屏操作指南:手機掃碼秒控電腦
- 網絡連接故障六步排查法:從物理層到應用層
- 360 安全路由 P1 安裝設定全紀錄:外觀鑑賞、智能引導、Web 管理介面體驗
- 家庭Wi-Fi安全加固五步法:從「裸奔」到「堡壘」的完整指南
- Windows 修改已保存 WiFi 密碼圖文教程 (Win7/8/10/11 …
- TP-LINK 路由器無線密碼設定圖文教程:WPA2-PSK/WPA3 最安全
- 小米路由器下載電影三大法:專用鏈接、迅雷離線、APP 直下
- IE 瀏覽器網頁亂碼/編碼自動切換至日文:關閉自動選擇編碼、安裝語言包徹底解決
copyright © 萬盛學電腦網 all rights reserved