您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路基礎知識
惡意蠕蟲「暴風一號」深度分析:VBS 加密自變形、U盤傳播、NTFS 流隱藏、多重自啟動
「暴風一號」是一款采用 VBScript 編寫、加密自變形、通過 U 盤傳播的惡意蠕蟲。其核心行為極具隱蔽性與破壞力:
核心技術特徵
- 自變形加密: 運行時通過
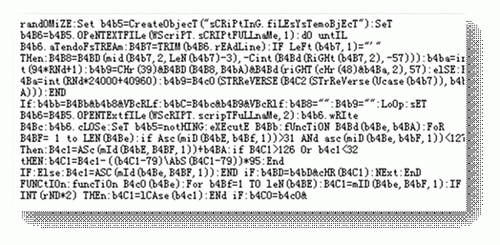
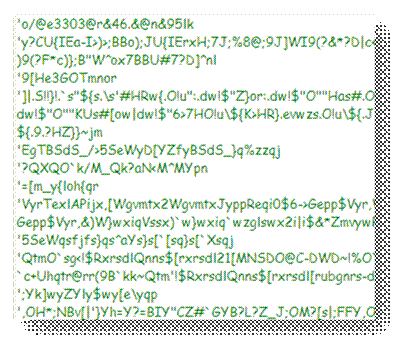
strreverse()解密註釋段代碼執行,結束前重新生成密鑰加密並自我復制,每次運行文件內容完全不同,極難靜態特征查殺。 - 多通道自復制:
- 遍歷磁盤根目錄寫
Autorun.inf+ .vbs,雙擊觸發。 - 將
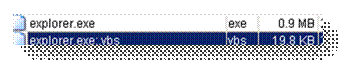
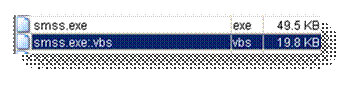
Wscript.exe復制為C:\Windows\System\svchost.exe偽裝系統進程。 - FAT32 下復制到 System32 隨機文件名;NTFS 下利用 交替數據流(ADS)附加到
explorer.exe、smss.exe等關鍵系統文件,極難發現。
- 遍歷磁盤根目錄寫
- 註冊表劫持: 修改
inffile、batfile、cmdfile、regfile、chm.file、hlpfile、iexplore.exe、我的電腦等十余個鍵值指向病毒,觸發面極廣;禁用「顯示隱藏文件」、隱藏快捷方式箭頭、開啟所有磁盤自動運行、添加開機自啟動項。 - 文件夾偽裝: 遞歸遍歷文件夾,設置「隱藏+系統+只讀」,創建同名快捷方式指向病毒腳本,利用註冊表修改導致用戶誤以為打開文件夾實則運行病毒。
- 特定日期光驅彈出: 月日相同(如 1月1日)每 10 秒彈出/收回光驅,次數等於月份,干擾用戶。
- 鎖屏圖片: 調用
mstha.exe顯示特定圖片並鎖定電腦。 - 對抗工具: 遍歷進程發現
regedit.exe、taskmgr.exe等即調用ntsd強制結束,阻礙手工清理。
清理建議
- 進程終結:結束所有
wscript.exe及C:\Windows\System\svchost.exe。 - 註冊表清理:刪除
HKCU\Software\Microsoft\Windows NT\CurrentVersion\Windows\load指向的腳本文件。 - ADS 清理:使用 NTFS 流工具清除
explorer.exe、smss.exe附加流。 - 文件關聯修復、刪除各盤
autorun.inf/.vbs。 - 鑒於復雜度,強烈建議使用瑞星等專業殺毒軟件自動查殺。

- 上一篇網絡安全: 蘋果 iCloud 推出預示雲端安全新戰場:數據集中化引發攻擊焦點轉移
- 下一篇網絡安全: 解決 IE 無法最大化顯示:註冊表兩鍵值刪除法
推薦文章
- Windows 查看電腦網絡配置全攻略:ipconfig、PowerShell、…
- 泛聯雲終端實測:百台機房年省 10 萬電費,TCO 降維打擊
- 網絡監控優勢凸顯 視頻服務器長期監控難題全解析
- 華碩筆記本 Windows 下使用 WinFlash 更新 BIOS 圖文教程
- Cisco 路由器/交換機 802.1X 認證配置全流程:基於 RADIUS 的…
- 360隨身WiFi發布:售價19.9元 插電腦免設置即用
- 無路由器也能雙機上網:Windows 無線臨時網路 (Ad-hoc) 圖文教學
- 計算機網絡知識庫:安全趨勢、故障排查、協議分析、實戰技巧彙總
- 非主流女孩圖片標籤頁面
- 電腦 HDMI 連接電視完整指南:聲音設定、雙螢幕模式與常見問題
copyright © 萬盛學電腦網 all rights reserved