您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路基礎知識
妙用 NTFS 權限打造 U 盤「寫保護鎖」:病毒死在 U 盤外
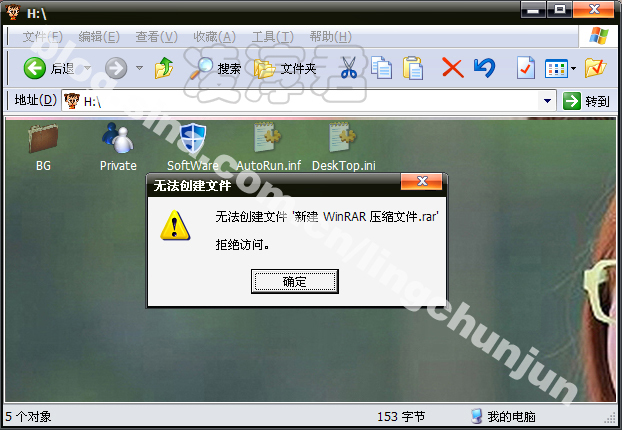
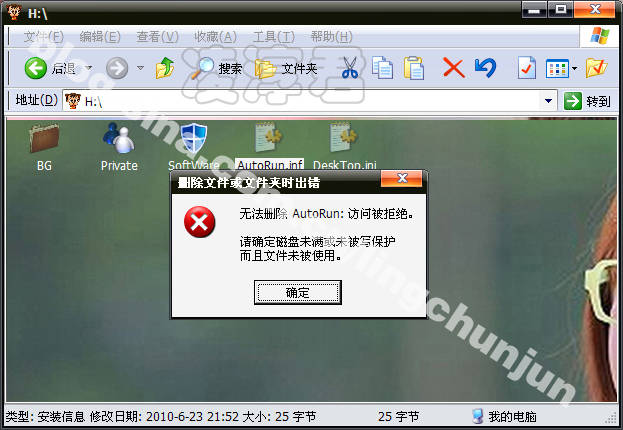
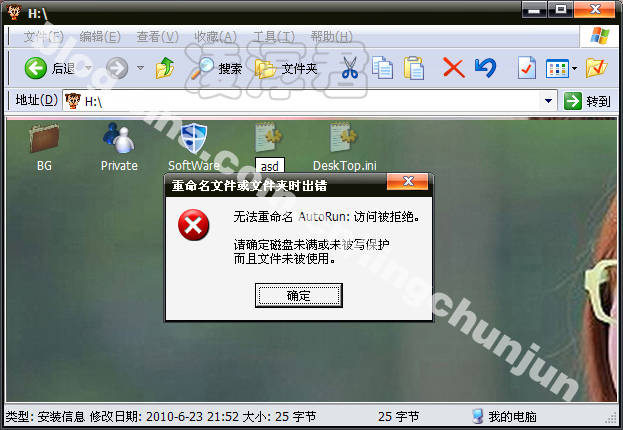
無寫保護開關的 U 盤插入感染機極易中招(生成 autorun.inf、注入 PE 文件、污染壓縮包)。利用 NTFS 權限模擬寫保護,安全度極高,作者 U 盤 07 年至今零中毒(驅動級病毒除外)。
操作步驟
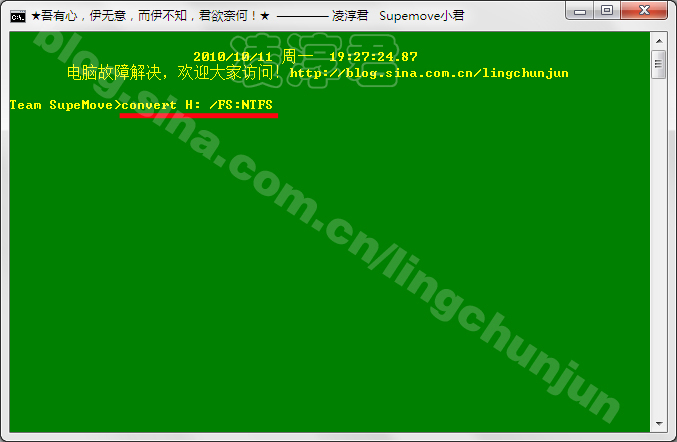
- 轉換為 NTFS: 管理員 CMD 執行
convert H: /fs:ntfs(H 為 U 盤盤符)。 - 先存文件再設權限: 將所有文件/資料夾拷入 U 盤,權限生效後將無法寫入新文件。
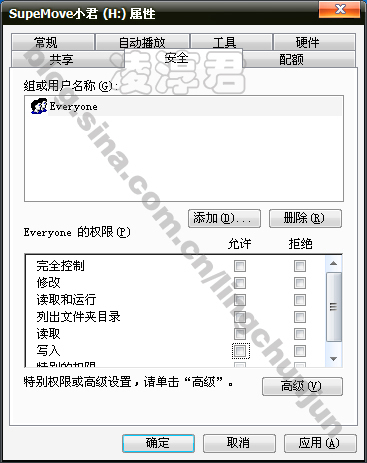
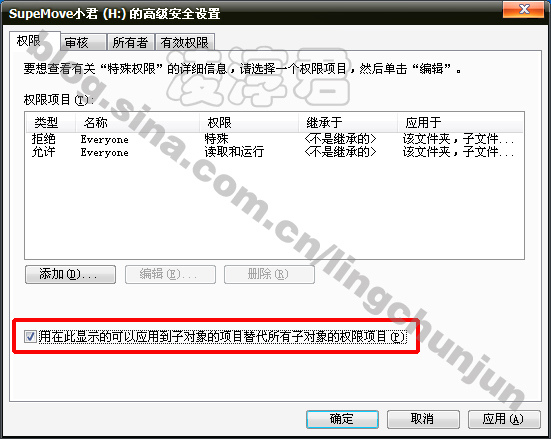
- 根目錄權限鎖死: 右鍵 U 盤 → 屬性 → 安全 → 刪除除 Everyone 外所有用戶/組 → 高級 → 選 Everyone → 編輯 → 權限僅保留「遍歷文件夾/執行文件」、「列出文件夾/讀取數據」、「讀取屬性」、「讀取擴展屬性」、「讀取權限」(即只讀權限) → 確定 → 勾選「用這裡顯示的權限項目替換所有子對象權限項目」。
此時 U 盤根目錄及所有子項不可寫/刪/改,病毒無法落地。
創建可寫「臨時區」
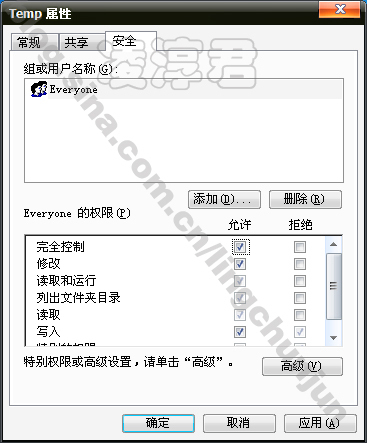
- 按需建立一個資料夾(如
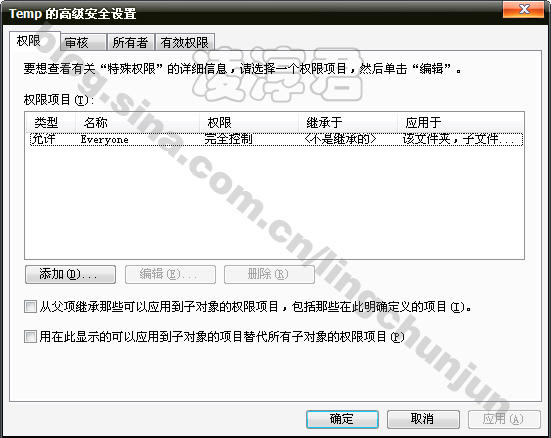
Temp)。 - 右鍵該資料夾 → 安全 → 編輯 Everyone → 勾選「完全控制」。
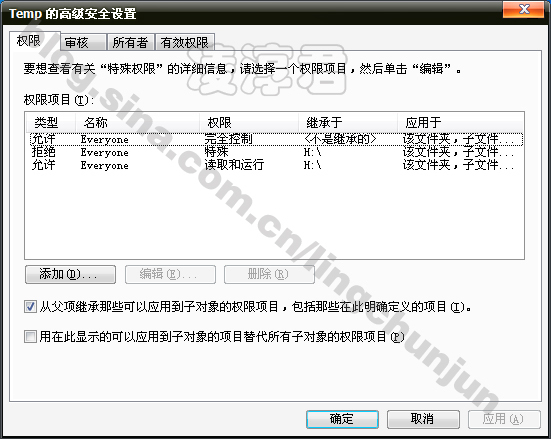
- 高級 → 刪除繼承自父級的 Everyone 項 → 取消勾選「從父對象繼承權限」 → 彈窗選「刪除」 → 僅保留一條「完全控制」的 Everyone。
該資料夾成唯一可讀寫區,其餘文件只讀,極大提升數據安全性。可搭配磁盤配額限制臨時區大小,防止佔滿空間。


推薦文章
- 網絡營銷全流程實戰指南:三步走戰略、四大關鍵環節與五步曲執行法
- 網頁視頻全螢幕黑屏只有聲音?IE 快取清理、重設、修復工具、顯卡驅動四步驟修復
- 無線路由器連不上網?從斷電重啟到固件升級的完整排錯實錄
- Win7 無線網絡黃色驚嘆號「已連線但無法上網」終極排查清單
- 指法練習打字軟體 V2.0:全鍵盤模擬、中英打字測速、適合財會/辦公人員
- 網絡適配器黃色驚嘆號故障全維度解決方案:從驅動修復到系統還原
- 華泰證券專業版 2 V5.47 官方版功能詳解與下載
- 孫陶然六次創業啟示錄:天生創業者的殘酷真相與破局之道
- Windows 7 設定有線網路優先於無線網路,雙網並存享高速
- 計算機網絡服務架構深度解析:從設計原則到運維實踐
copyright © 萬盛學電腦網 all rights reserved