您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 資訊安全防護
封堵駭客入侵大門:兩招輕鬆關閉高危端口
駭客入侵電腦,必須先找到「門」——即端口。電腦與外界通信全靠端口傳輸數據,無論正常業務還是惡意攻擊,無一例外經過端口。只要封堵高危端口,駭客入侵難度指數級上升。本文介紹兩種原生與防火牆雙重防護方案。
端口基礎認知
端口是電腦與外部通信的通道,伺服器透過不同端口提供不同服務(如 Web 用 80、郵件用 110/25、文件共享用 139/445、冰河木馬用 7626)。了解常見病毒木馬利用的端口,針對性關閉,即可預防大量攻擊。
方法一:Windows 內建 TCP/IP 篩選(零成本、無需安裝)
- 進入 控制台 → 網絡連接,右鍵「區域連線」→「屬性」。
- 選中「Internet 協議 (TCP/IP)」→「屬性」→「進階」→「選項」標籤。
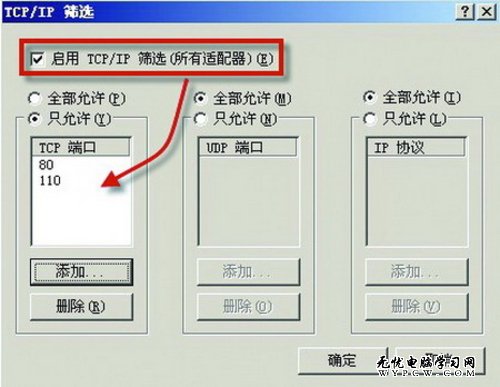
- 雙擊「TCP/IP 篩選」,依次配置 TCP 與 UDP 端口:
選擇「僅允許」,點「新增」添加業務必需端口(如 80、110、443 等),不添加即等於關閉。
同理設置 UDP 端口。最後勾選「啟用 TCP/IP 篩選 (所有適配器)」。

方法二:網絡防火牆——圖形化、規則豐富、更靈活
以「天網防火牆」為例:
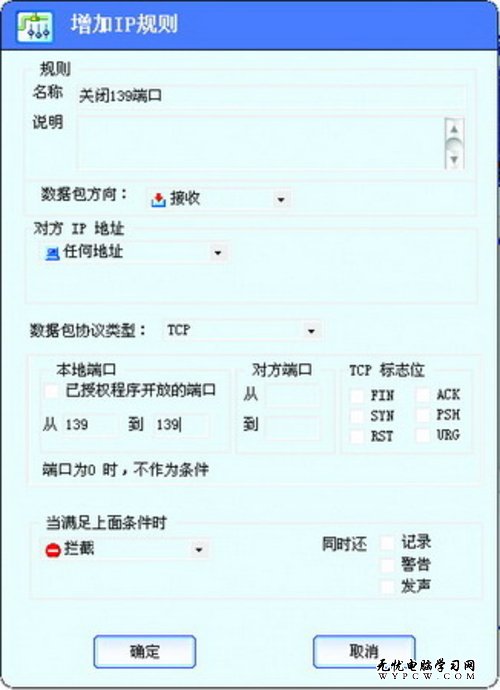
- 點擊「IP 規則管理」→「增加規則」。
- 名稱/說明自定,「數據包方向」選「接收」(防外部連入)或「發送」(防反彈木馬外連)。
- 「對方 IP」選「任何地址」,「協議類型」選 TCP/UDP。
- 「本地端口」填入欲封鎖端口(如 139-139 封鎖 139)。
- 「滿足條件時」選「攔截」。
同理可建立多條規則,精準控制進出流量。防火牆還提供日誌、即時監控,排查異常連接更直觀。
建議策略
- 最小權限原則:僅開放業務必需端口,其餘一律封鎖。
- 雙重防護:TCP/IP 篩選作為系統級基線,防火牆提供動態規則與日誌審計。
- 定期審計:使用
netstat -an或 TCPView 檢查異常監聽端口。
封堵端口不是一次性動作,而是持續的安全衛生習慣。配合系統補丁、強密碼、最小權限原則,才能真正把駭客擋在門外。
- 上一篇網絡安全: 遠程辦公新紀元:VPN 如何構建安全隧道?
- 下一篇網絡安全: 不是病毒!深度解析 Windows 核心進程 Explorer.exe 與 Svchost.exe
推薦文章
- 瑞星防火牆 2012 永久免費版:功能特色、雲安全架構與下載提示
- 九江都昌縣築牢廉潔征兵「防火牆」:多措並舉保透明
- 查詢電腦 IP 位址的三種快速方法(指令、網狀態、線上查詢)
- 90 後駭客 DDOS 攻擊網吧勒索「開通費」 兩嫌犯落網 暫時緩解兩招
- 斯諾登再爆「精靈計畫」:美情報機構 2011 年發動 231 次網攻,近 75%…
- 廣電總局發布電視劇「六禁令」 宮鬥家鬥翻拍游戲小說改編禁上星 編劇吐槽飯碗被砸
- 微軟確定10月發布Windows 8正式版 x86與ARM版同步上市
- 256網址導航「綁定本機賺積分」功能詳解:註冊、綁定、賺取、提現全流程
- 雅虎財經:新興市場股票被低估35% 降息提振信心有望反彈
- 雲端資料儲存安全 10 大必做措施:密碼、加密、雙因子、備份、刪除、防毒...
copyright © 萬盛學電腦網 all rights reserved