您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 資訊安全防護
識別與防禦傳輸層 DoS 攻擊:SYN Flood、UDP Flood、CRC Flood 全解析
傳輸層 (Layer 4) DoS 攻擊直接耗盡目標連接資源,無需完成應用層握手,成本低、破壞力大、難以區分正常流量。本文深度解析三大經典攻擊原理與防禦對策。
1. TCP SYN Flood——經典半連接耗盡
原理:三次握手的利用
- 攻擊者發送大量 SYN 封包(偽造源 IP),目標主機回覆 SYN/ACK 並分配 TCB (Transmission Control Block) 進入 SYN_RECEIVED 狀態(半連接隊列)。
- 攻擊者不發送最終 ACK,半連接佔用內核記憶體、CPU、隊列槽位。
- 隊列滿 → 正常 SYN 被丟棄 → 服務拒絕。

防禦對策
- SYN Cookie:內核不分配 TCB,而是將連接參數編碼在 SYN/ACK 的序列號中,收到合法 ACK 後重算驗證,無狀態抵抗。Linux 內核參數:
net.ipv4.tcp_syncookies = 1。 - 防火牆/負載均衡器 SYN 代理/網關:
① SYN Gateway:代理三次握手,僅建立真連接轉發給後端。
② SYN Relay:防火牆回應 SYN/ACK,收到 ACK 後再向後端發起連接。
廠商實現:F5、Radware、FortiGate、華為/海蜘蛛路由器均支援。 - 調整內核參數:增大
tcp_max_syn_backlog、縮短tcp_synack_retries、啟用tcp_abort_on_overflow。 - 速率限制:邊緣設備限制單 IP SYN 速率(如 100 pps)。
2. UDP Flood——無狀態洪水
原理
UDP 無連接、無握手。攻擊者發送大量偽造源 IP 的 UDP 封包(常見:DNS 放大、NTP 放大、SSDP、Memcached、CharGEN),填滿防火牆/路由器連接表、飽和帶寬、耗盡目標 CPU(處理 ICMP Port Unreachable 回包)。
防禦對策
- 邊緣防禦:運營商/雲廠商清洗中心(BGP 引流、特徵/行為清洗)。
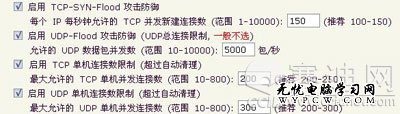
- 防火牆/路由器:限制 UDP 並發連接數、啟用 UDP 狀態檢查(僅允許內部發起的回包)、封鎖已知放大協議端口 (UDP 53/123/1900/11211 等) 入站。
- 應用層:DNS 服務器啟用 RRL (Response Rate Limiting)、關閉開放解析;NTP 禁用
monlist;Memcached 綁定 127.0.0.1 或啟用 SASL。 - 客戶端軟體限制:如海蜘蛛海盾 2.4+ 支援單機 UDP 並發連接數限制。
3. Crikey CRC Flood——針對狀態檢測設備的新型攻擊
原理
利用防火牆為性能不校驗 Checksum 直接建立連接表項的特性。攻擊構造錯誤 TCP/UDP Checksum 的封包,防火牆建立連接表項 → 目標主機因校驗失敗丟棄 → 連接表被虛假條目填滿 → 新合法連接被拒。
防禦對策
- 廠商補丁:升級防火牆固件,啟用強制 Checksum 校驗(性能略降,安全性大增)。
- 縮短連接表老化時間:加速清理非活躍條目(如 TCP 半連接 10s、UDP 30s、ICMP 10s)。
- 連接表容量擴容:高端設備支援擴展內存/硬件加速表項。
- 異常流量行為分析:單 IP/單目的端口 短時大量錯誤 Checksum 封包 → 自動封禁/限速。
綜合防禦架構建議
- 邊緣清洗:運營商/雲 DDoS 防護(流量導流、特徵/行為/信譽清洗)。
- 邊界防火牆/負載均衡:SYN Cookie/代理、UDP 速率限制、Checksum 校驗、連接表優化。
- 主機內核加固:SYN Cookie、調整 backlog/重試參數、啟用 TCP Fast Open (TFO) 減少握手延遲。
- 應用層韌性:無狀態設計、緩存/降級/熔斷、異步處理、健康檢查自動剔除。
- 威脅情報聯動:封鎖已知攻擊源 IP/網段/域名,IOC 自動下發。
- 演練與預案:定期 DDoS 實戰演練 (紅隊/紫隊),驗證清洗鏈路、切換流程、業務恢復時間 (RTO)。
傳輸層 DoS 攻擊手法經典但持續進化,**系統化工程防禦 + 持續演練** 才是制勝關鍵。
- 上一篇網絡安全: 十招教你獵殺潛伏電腦中的入侵者
- 下一篇網絡安全: 揭秘駭客竊取網銀密碼全鏈路:從撿銀行卡到釣魚站的產業鏈
推薦文章
- 騰達 Tenda W311R 150M 無線路由器評測:百元價位 802.11n…
- 深懷憂患謀長遠 實幹托起泉州夢
- 區域網路攻擊工具原理與防範:ARP 欺騙、Netcut 與 IP 衝突攻擊剖析
- 雲計算、虛擬化與 SDN 催生防火牆複雜性危機:下一代防火牆能否破局?
- NASA 發現類地系外行星 UCF-1.01,距地球 33 光年,宜居性未知
- 尼日利亞餐館驚現公開販售人肉 11 人被捕 2 顆人頭被查獲
- 搜狐視頻投入億元打造自制內容 細分高端與娛樂兩大賽道
- 傳統邊界防火牆四大典型部署拓撲與安全區域劃分最佳實踐
- 30餘淘寶店主「被買點卡」賬戶餘額被刷光 嫌疑指向釣魚郵件 朝陽警方立案
- 雲安全三大核心挑戰與破解之道:虛擬化環境、責任邊界、多租戶隔離的系統化對策
copyright © 萬盛學電腦網 all rights reserved