您现在的位置: 萬盛學電腦網 >> 手機 > >> 手機應用 >> Android 教學
Android 應用權限控制五大方法深度解析:從系統機制到第三方工具
為什麼 Android 要逐條列出應用請求的權限?
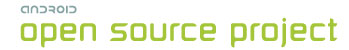
對比 iOS/WinPhone 的封閉生態(官方商店嚴審、僅允許官方來源安裝),Android 選擇**開放**:允許未知來源安裝、SD 卡自由讀寫、多應用市場共存、甚至放棄保修解鎖 Baseband/Root。開放帶來自由,也帶來風險——**惡意軟件、隱私洩露、吸費木馬**層出不窮。Google 必須將「知情權」還給用戶:安裝前強制展示每一項權限請求,讓用戶為自己的選擇負責。
Android 開放了什麼?
- 本地安裝 APK、SD 卡自由操作、自由選擇應用市場。
- 放棄保修可 Root、解鎖 Baseband(除摩托等嚴鎖 Bootloader 機型)。
- **AOSP (Android 開源計劃)** 使絕大部分代碼開源,衍生出 CyanogenMod 等深度定制系統,也催生了多樣的權限控制方案。
開放的風險與「未知來源」開關
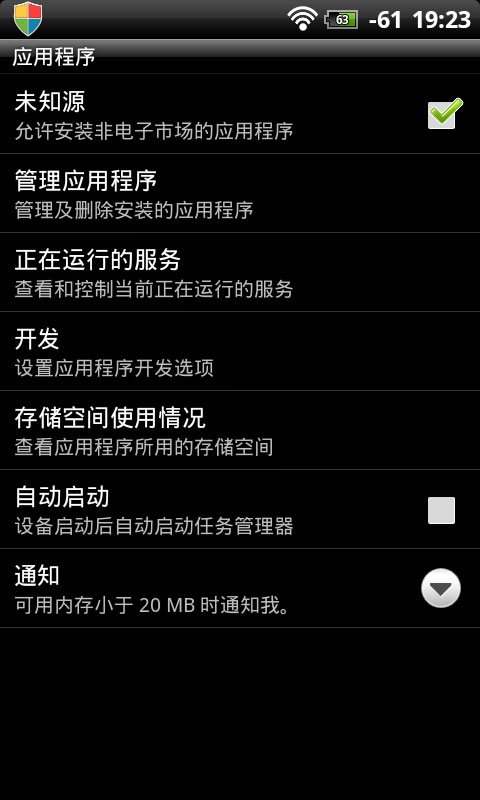
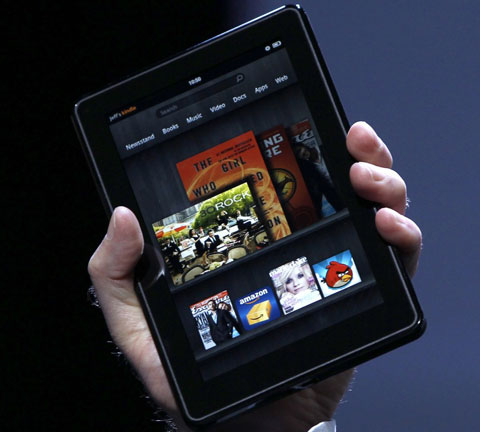
幾乎所有手機病毒針對 Android,官方 Market 亦曾中招。國內水貨機 ROM/ Bootloader 可能被植入後門。**「允許未知來源」** 開關(設置→應用程序)一開,數字簽名驗證機制即被繞過。**反例**:亞馬遜 Kindle Fire 深度定制 Android,**僅允許自家商店安裝**,犧牲開放換安全。
Android 權限體系詳解
Android 在 Linux 內核上構建 HAL、Dalvik、庫層。啟動流程:Bootloader (Hboot) → Linux 驅動 → Android 系統。涉及四層權限:
- Android Permission (核心):約 100 條
android.permission.*對象,應用必須在 Manifest 聲明才能訪問對應資源(聯系人、短信、電話、GPS、控制其他應用等)。例:搜狗輸入法需聲明READ_CONTACTS才能實現智能聯系人聯想。 - Linux 文件系統權限:底層讀寫執行權限 (rwx),Root 可突破。
- 硬件設備訪問權限:由 Kernel 驅動層控制,如相機、麥克風、傳感器。
- SELinux / AppOps (4.3+):更細粒度的運行時權限控制(本文範圍外)。
五種主流權限控制方法
- 系統安裝時聲明審查:用戶肉眼檢查權限列表,拒絕不合理請求(如手電筒申請聯系人、短信)。
- Root + 權限管理應用:如 SuperSU / Magisk + AppOps / Permission Manager,運行時動態授予/撤銷單項權限。
- 自定義 ROM 內置權限管理:CM、MIUI、OmniROM 等在系統級集成「權限管理器」,無需 Root 即可逐項開關。
- Xposed 框架模組:如
XPrivacy、App Settings,Hook 系統 API 實現極精細控制(需 Root + Xposed)。 - 企業/家長控制方案 (MDM/Device Owner):通過 Device Administration API 或 Android Enterprise 策略,遠程強制設置權限白名單、禁用未知來源、靜默安裝/卸載。
理解權限本質,結合自身技術能力選擇適合的控制層級,**「最小權限原則」** 是安全的基石。
- 上一篇智能手機: 騰訊 tita 刷機工具使用指南:一鍵刷入 tita ROM 圖文詳解
- 下一篇智能手機: ROM 是什麼?七大類型詳解:從 Mask ROM 到遊戲 ROM 文件
推薦文章
- 雲呼 App 發起群組語音通話教學:群呼功能步驟詳解
- 刷機核心名詞大全:刷機、ROM、Root、Recovery、Fastboot 五…
- HTC One X (S720e) 手機訊號偏好網路類型設定教學:依 SIM 卡…
- Android ODEX 深度解析:什麼是 ODEX/Deodex、dalvik…
- 安卓男生必玩!推薦幾款讓你愛不釋手的趣味應用
- 刷機精靈一鍵解鎖與授權管理深度評測:HTC 解鎖神器與權限管控新嘗試
- 刷機精靈:LG P920 (Optimus 3D) 官方系統恢復教程 (KDZ …
- 安卓視頻播放器巔峰對決:Mobo Player vs MX Player 深度橫…
- OPPO R7 系統更新失敗怎麼辦?進入 Recovery 手動刷機解決
- HTC ONE X 甜椒 Root 後無限重啟?教你用 Recovery 雙清解…
copyright © 萬盛學電腦網 all rights reserved