您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 伺服器教學
Linux 使用 ipset 批次封鎖 IP 位址,解決 iptables 大量規則效能問題
iptables 單條規則只能匹配單一 IP/CIDR,封鎖千個分散 IP 需建立千條規則,嚴重影響效能。ipset 以核心位圖/雜湊結構儲存大量 IP/網段/埠號,再以單條 iptables 規則引用集合,實現高效批次封鎖。
安裝 ipset
# Debian/Ubuntu/Mint
sudo apt-get install ipset
# Fedora/CentOS/RHEL 7
sudo yum install ipset
基本操作流程
# 建立 hash:net 類型集合(儲存 CIDR 區塊)
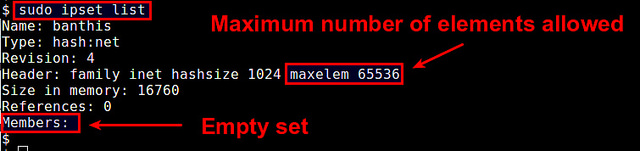
sudo ipset create banthis hash:net maxelem 1000000

# 加入 IP/網段
sudo ipset add banthis 1.1.1.1/32
sudo ipset add banthis 1.1.2.0/24

# 查看集合
sudo ipset list banthis

套用至 iptables
sudo iptables -I INPUT -m set --match-set banthis src -p tcp --dport 80 -j DROP
匯出/匯入集合(持久化)
sudo ipset save banthis -f banthis.txt
sudo ipset destroy banthis
sudo ipset restore -f banthis.txt
自動化:串接 iblocklist 黑名單
# 安裝轉換工具
sudo pip install iblocklist2ipset

# 下載 iblocklist P2P 格式名單並轉為 ipset 格式
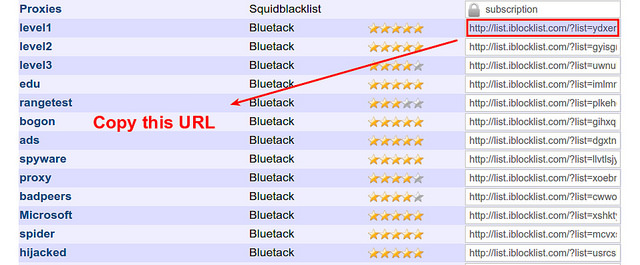
iblocklist2ipset generate --ipset banthis "https://list.iblocklist.com/?list=ydxerpxkpcfqjaybcssw&fileformat=p2p&archiveformat=gz" > banthis.txt

# 匯入並套用
sudo ipset restore -f banthis.txt
sudo iptables -I INPUT -m set --match-set banthis src -p tcp --dport 80 -j DROP
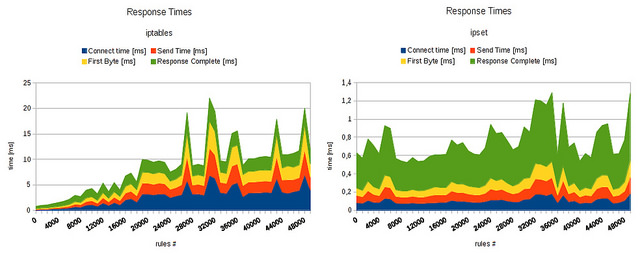
基準測試顯示,使用 ipset 後匹配 23 萬筆規則延遲微秒級,遠優於線性 iptables 規則鏈。
推薦文章
- CentOS 7 安裝 Docker 完整步驟與基本操作
- Linux 系統日誌清理與審計策略最佳實踐
- Linux 系統資訊蒐集神器對決:sosreport (Python) vs s…
- Linux 系統管理員必知的 100 個實用命令大全
- xlive.dll 遺失錯誤解決方案:安裝 GFWL 或手動部署
- Linux 檔案系統損壞修復:Read-only 掛載與 fsck 實戰
- Linux 使用者與群組管理完整實戰手冊
- Ubuntu 切換到 root 用戶的三種方式:sudo、su、圖形登入完整指南
- Linux blockdev 指令:控制區塊裝置、設定預讀大小、唯讀保護
- HTTP 協議狀態碼完整對照表與常見錯誤原因解析 (含 IIS 子狀態碼)
copyright © 萬盛學電腦網 all rights reserved