您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 伺服器教學
Linux 切換用戶命令大全:runuser、su、sudo、gksu/gksudo 詳解與對比
Linux 下切換用戶身份執行命令是常見需求。本文系統梳理 runuser、su、sudo 及圖形前端 gksu/gksudo 的用法、差異與適用場景。
1. runuser — 僅限 root,無需密碼,底層調用
以替代用戶/組 ID 運行 Shell,僅 root 可用。僅觸發會話 PAM 鉤子,無密碼提示,不運行認證/賬戶 PAM 鉤子,比 su 更底層。
語法
runuser -l userName -c 'command'
runuser -l userName -c '/path/to/command arg1 arg2'
常用選項
-l:登錄 Shell,使用runuser -lPAM 配置-g:指定主組-G:追加組-c:傳遞單條命令給 Shell--session-command=COMMAND:傳命令但不創建新會話-m:不重置環境變量
實戰場景
- root 檢查 oracle/nginx/lighttpd 用戶的 Shell 資源限制:
runuser -l oracle -c 'ulimit -SHa' - root 無權訪問 NFS 掛載目錄,但 apache 用戶可訪問:
runuser -l apache -c 'ls -l /nfs/wwwroot/cyberciti.biz/http/'
2. su — 切換用戶,需目標用戶密碼
允許切換到已知密碼的目標用戶,包含關聯的控制台/Shell。
常用形式
su -              # 切換到 root(需 root 密碼)
su - root         # 同義
su - username     # 切換到指定用戶
以 root 執行單條命令
su - root -c "command"
su - -c "command arg1"
以其他用戶執行命令
su - oracle -c 'ulimit -aHS'
日誌記錄在 /var/log/auth.log (Debian/Ubuntu) 或 /var/log/secure (RHEL/CentOS)。注意:部分系統僅允許 wheel 組用戶 su 到 root。
3. sudo — 以其他用戶執行命令,驗證當前用戶密碼
基於 /etc/sudoers 規則授權。與 su 關鍵差異:驗證調用者自身密碼,而非目標用戶密碼。提供審計追蹤,允許管理員委派特定命令給特定用戶/組,無需共享密碼。
語法
sudo command
4. gksu / gksudo — 圖形前端
用於運行需 root 權限的圖形程序,避免啟動 X Terminal 直接用 su。
gksu [-u <user>] [options] <command>
gksudo [-u <user>] [options] <command>
直接輸入 gksu 彈出圖形密碼框。示例:
gksu -u root 'ls /root'
gksu -u oracle 'ulimit -aHS'
gksu -u root -l


總結對比
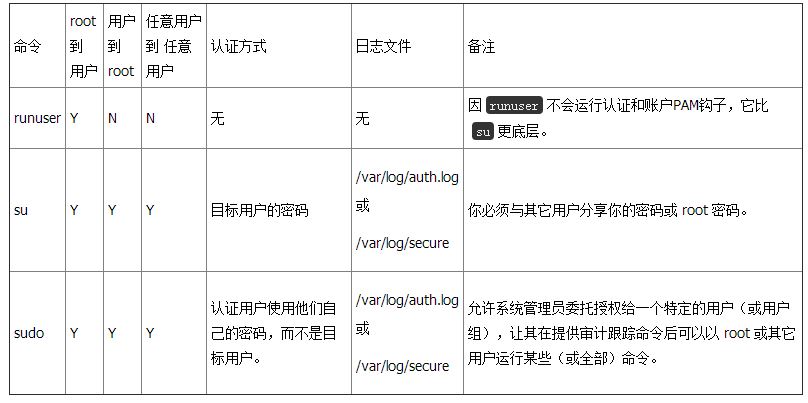
- runuser:root 專用、無密碼、底層、適合腳本自動化切換身份
- su:通用切換、需目標密碼、創建登錄 Shell、適合臨時完全切換環境
- sudo:授權機制靈活、驗證自身密碼、審計追蹤、適合生產環境委派權限
- gksu/gksudo:圖形程序專用前端
- 上一篇程序編程: Linux 重複執行命令利器:watch 與定時輪詢實戰
- 下一篇程序編程: Linux Vim 編輯器安裝 YouCompleteMe 自動補全插件完整指南
推薦文章
- Linux 修改 MTU (最大傳輸單元) 完整指南:臨時、永久與 Jumbo …
- Ubuntu 12.04 解決無法使用中文輸入法:安裝 IBus 框架與 Goo…
- Linux 字符設備驅動開發全流程:設備號申請、file_operations、…
- 什麼是運維?IT 運維、業務運維、日常管理運維三大體系全景解析
- PHP 探針推薦與選型指南:實時監控伺服器環境與效能
- Windows 下使用 curl 命令完整指南:安裝、環境變數與實戰範例
- VMware 虛擬機 CentOS 橋接模式無法自動取得 IP 解決方案
- 創建 QQ 群提示「系統繁忙」解決辦法
- Apache Directory 指令配置詳解:Options、AllowOve…
- SQL Server 2008 資料庫備份與還原圖文完整教學
copyright © 萬盛學電腦網 all rights reserved