您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
Web 2.0 與行動應用安全設計指南:四大經典漏洞與對策
前言
傳統邊界防護 (防火牆、IDS/IPS、存取控制) 無法完全阻擋網頁應用層攻擊,因應用程式直接暴露於網路、接受用戶輸入。**開發人員必須內建防禦思維**,從設計、編碼、測試、部署全生命週期落實安全。
常見弱點與對策
1. 跨站腳本攻擊 (XSS)
原理: 惡意腳本注入受信任網站,受害者瀏覽頁面時在瀏覽器執行。若 HTTP 參數未經過濾直接輸出至 HTML,即構成漏洞。
範例: https://site.com/search?q= → 搜尋結果頁直接輸出 q 參數 → 腳本執行。

對策:
- **輸出編碼:** HTML 實體編碼 (
<→<)、JS 編碼、CSS 編碼、URL 編碼,依輸出語境選擇。 - **輸入驗證/白名單:** 僅允許預期字元集 (如用戶名僅英數底線)。
- **Content Security Policy (CSP):** 限制可執行腳本來源,徹底杜絕內聯/外部惡意腳本。
- **HttpOnly / Secure Cookie 旗標:** 減輕 Cookie 竊取影響。
2. SQL 注入 (SQLi)
原理: 用戶輸入被拼接進 SQL 查詢未經參數化,改變查詢邏輯。
範例: SELECT * FROM users WHERE user='' OR 1=1 --' AND pwd='*' → 條件永真,繞過登入。
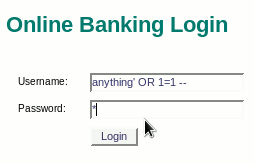
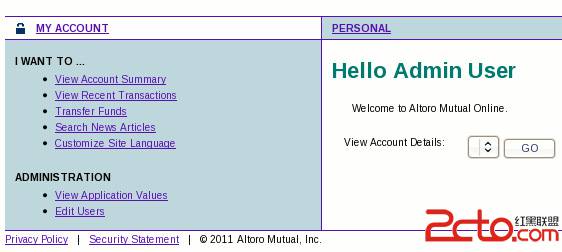
對策:
- **參數化查詢 / 預處理語句 (Prepared Statements):** 所有語言/框架首選方案,徹底分離代碼與資料。
- **輸入白名單驗證:** 拒絕非預期字元。
- **最小權限資料庫帳號:** 應用帳號僅擁有必要表/欄位的 SELECT/INSERT/UPDATE,無 DROP/ALTER 權限。
- **錯誤訊息不外洩:** 生產環境關閉詳細 SQL 錯誤回顯。
3. 資訊洩漏
手法: 遍歷目錄、收集例外堆疊追蹤、分析 HTML 註解、枚舉用戶名 (登入失敗提示「用戶不存在」vs「密碼錯誤」)。
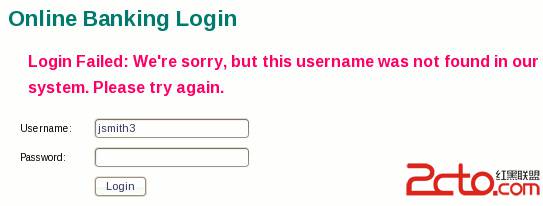
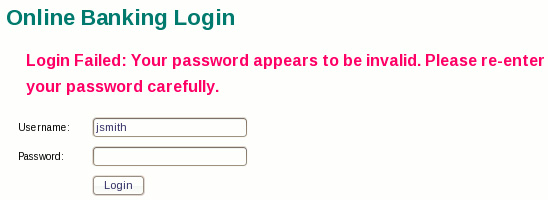
對策:
- 統一錯誤提示:
「帳號或密碼錯誤」,不洩露哪欄位錯誤。 - 生產環境關閉詳細例外頁面,記錄伺服器端日誌供開發除錯。
- 移除 HTML 註解中的敏感資訊 (路徑、版本、TODO)。
- Web 伺服器設定禁止目錄瀏覽、隱藏版本標頭 (
ServerTokens Prod)。
4. 參數竄改
場景: 電商頁面 ?item=1234&price=200,伺服器未驗證價格直接寫入訂單,攻擊者修改 price 低價下單。
對策: **伺服器端權威計算價格**,從資料庫/快取讀取商品現價,絕不信任客戶端傳遞的價格/數量/折扣參數。
行動應用特別考量
- **憑證釘選 :** 防止中間人攻擊竊取 API 流量。
- **本地儲存加密 :** Keychain/Keystore 保護 Token、PII,禁止明文寫入 SharedPreferences/NSUserDefaults。
- **偵測 Root/越獄環境:** 敏感業務拒絕在受損裝置執行。
- **程式碼混淆/加固 :** 提高逆向工程門檻 (ProGuard、DexGuard、iOS 加固服務)。
- **API 版本管理與廢棄策略:** 強制客戶端更新修補已知漏洞。
安全開發生命週期 (SDL) 落地
- **安全訓練:** 所有開發人員接受 OWASP Top 10、安全編碼規範教育。
- **威脅建模:** 設計階段識別資料流、信任邊界、攻擊面 (STRIDE 模型)。
- **靜態/動態/互動式掃描 (SAST/DAST/IAST):** CI/CD 管線整合自動化掃描。
- **滲透測試:** 上線前專業紅隊實戰演練。
- **事件回應與漏洞管理:** 建立 SLA、回饋迴路,確保弱點修補閉環。
結語
安全非功能附加,**而是品質內建**。開發團隊若能「受訓、找模式、測試左移、早報漏洞」,將從根本上降低 Web 2.0 與行動應用的風險暴露。
- 上一篇軟件知識: 善用資料庫 Trigger 監控資安異動
- 下一篇軟件知識: 防毒 11 大黃金法則:從預防到應變全覆蓋
推薦文章
- 病毒感染後圖示變模糊?揭秘 PE 感染型病毒圖示提取機制缺陷
- Windows 管理員帳號克隆技術深度解析與防禦
- 百度殺毒掃描慢怎麼辦?排查內存/文件/衝突,反饋官方專人解決
- Windows Server 2003 安全事件 ID 快速查閱手冊:帳戶登入與…
- AV-Test发布Win8杀毒软件评测:Bitdefender夺冠
- 金山毒霸評測:通過 VB100 國際權威認證的國產優秀防毒軟體
- 金山毒霸永久關閉熱點新聞彈窗:兩步設定乾淨無廣告
- 綠盟視訊會議系統 SQL 注入:可取得管理帳密進入會議竊取敏感資訊
- Windows 7 雙網卡同時連內網與外網:永久路由表設定完整教學
- 360安全衛士 IE 盾甲開啟教學:安全防護中心→瀏覽器防護→三項全開才生效
copyright © 萬盛學電腦網 all rights reserved