您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
提升 SSH 安全性的四大捷徑:金鑰認證、禁用 Root 登入、修改預設埠、強制密碼保護私鑰
SSH 雖為遠端管理標準,但預設設定仍有風險。四個簡單且高效的加固動作,大幅提升安全等級。
1. 改用 SSH 金鑰認證(棄用密碼登入)
- 本機執行
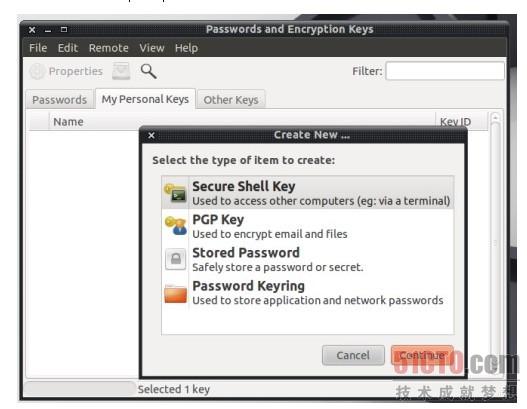
ssh-keygen -t dsa產生金鑰對。 ssh-copy-id -i ~/.ssh/id_dsa.pub user@remote_host部署公鑰至遠端。- 圖形介面:系統 → 偏好設定 → 密碼與加密金鑰 → 個人金鑰 → 新增 SSH 金鑰。
- Windows 使用 PuTTYgen 產生金鑰對,存公鑰上傳伺服器。
- 重要:私鑰務必設定強密碼保護,禁止空密碼金鑰。
2. 禁止 Root 遠端登入
vi /etc/ssh/sshd_config
PermitRootLogin no
service ssh restart
之後嘗試以 root 登入將被直接拒絕。
3. 修改預設埠 22 為非標準埠
vi /etc/ssh/sshd_config
Port 2222  (或其他未使用埠)
service ssh restart
連線時加參數:ssh -p 2222 -v -l user host。雖屬「安全模糊化」,但能有效避開自動掃描腳本。
4. 總結
這四招成本極低、部署快速,配合「永不允許 root 直接登入」鐵律,能將 SSH 安全性推向實用高度。記住:任何超越此底線的便利性妥協,都是糖衣炮彈。
推薦文章
- 病毒防範十大常識:從郵件附件到防火牆的完整防護指南
- 卡巴斯基聯手微軟殲滅 Kelihos 僵屍網絡 重創幕後主機商
- Linux iptables 緩解 DDoS 與 CC 攻擊實戰規則集:SYN …
- 殺毒軟體使用五大禁忌:不升級、忽略郵件、疏於設定、輕信網路、輕視備份
- 分區助手遷移系統教程:將 OS 無損克隆到 SSD/HDD 新硬盤
- 火絨互聯自訂掃描檔案類型教學:針對特定格式查殺縮短時間
- USB 隨身碟病毒全解析:傳播機制、autorun.inf 利用、隱藏手法、演變…
- 無線連線提示「Windows 無法連線到選定網路」?兩大主因與精準解決方案
- 金山毒霸感恩節版發布:U盤衛士秒識縮水盤 贈20GB雲盤
- 病毒殺不掉的五大成因與對策:進程駐留、系統還原區、DOS 掃毒、註冊表修復
copyright © 萬盛學電腦網 all rights reserved