您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
木馬行為分析:主動防御未知威脅的核心技術解析
傳統特徵碼掃描無法識別未知變種木馬,「木馬行為分析」透過監控程式運行時的高風險行為模式(如修改啟動項、注入系統進程、竊取鍵盤輸入、連接可疑 C&C 伺服器),在惡意行為造成實質破壞前即時攔截並提示使用者處置。本文解析技術原理、觸發提示範例與個性化設定方法。
核心運作機制
- 行為規則庫:定義數十類高風險行為特徵(註冊表啟動項寫入、進程注入、驅動程式載入、敏感檔案竊取、網路連線異常等)。
- 即時監控引擎:核心層 Hook 關鍵 API(
RegSetValueEx、CreateRemoteThread、WriteProcessMemory、InternetConnect等),攔截可疑呼叫。 - 決策邏輯:單一行為可能為誤判,組合評分機制(如「寫入啟動項」+「連接外網 IP」+「無數位簽章」= 高風險)觸發攔截彈窗。
觸發提示範例與處置建議
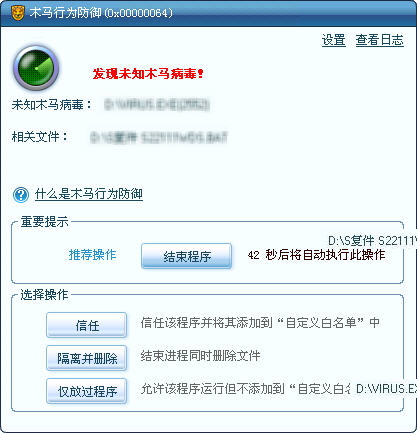
(圖1:行為攔截提示視窗)

(圖2:處置建議說明)
- 允許:確認為信任程式(如合法管理工具),加入白名單不再攔截。
- 阻擋並記住:判定為惡意,終止進程、刪除檔案、清除關聯登錄/啟動項。
- 僅阻擋一次:暫時阻止,下次再詢問(適合不確定情況)。
- 提交雲端分析:上傳檔案特徵至廠商雲端鑑定,協助更新規則庫。
個性化設定路徑
主介面 → 設定 → 電腦防護 → 木馬行為防禦
- 啟用/停用整體功能。
- 調整防護等級:高/中/低(影響評分門檻)。
- 自訂規則:針對特定程式/路徑/行為類型設定例外或加強。
- 白名單管理:匯入/匯出受信任應用程式清單。
木馬行為分析是「零時差」防禦未知威脅的關鍵技術,配合雲端鑑定與傳統掃毒,構成立體防護網。
- 上一篇軟件知識: Wi-Fi 無線網路安全防護 11 大原則:從 WPA2-Enterprise 到物理安全全面部署
- 下一篇軟件知識: 智慧型主動防禦:針對系統弱點攻擊面的精準加固技術
推薦文章
- 豆豆 U盤啟動盤安裝 Win7 系統教程:GHO 文件準備、PE 進入、一鍵還原…
- 360 安全衛士隔離沙箱正確開啟與使用教學:運行程式、看影片、清理檔案
- 讓企業「騰雲」更安全的四大關鍵技術:格式保留加密、高效能處理、資料中心加密、無狀…
- QQ 電腦管家徹底解除安裝雙方案:360 軟體管家強力清除 / 控制台標準移除
- Win10遠程服務器管理工具(RSAT)安裝、啟用停用與卸載完整指南
- 金山毒霸鎖定 IE 主頁教學:防範惡意篡改,一鍵設定專屬首頁
- UDP洪水攻擊原理與防禦:無連線協議的致命弱點
- Windows電腦中流氓軟件?教你幾招快速辨識與清除
- Wireshark 顯示 SNMP MIB 名稱而非 OID 完整配置指南
- 金山毒霸支持主流代理軟件升級:CCProxy/ISA/Sygate 等均兼容
copyright © 萬盛學電腦網 all rights reserved