您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
智慧型主動防禦:針對系統弱點攻擊面的精準加固技術
惡意程式常利用作業系統既知弱點(如 DLL 劫持、COM 劫持、權限提升漏洞、瀏覽器漏洞利用套件)發動攻擊。「智慧型主動防禦」預先識別並監控這些高風險系統呼叫與機制,當任意程式嘗試利用弱點時即時攔截並警示,實現「修補前防護、免疫 0-day」的主動防御能力。
防禦重點弱點類別
- DLL 搜尋順序劫持:監控
LoadLibrary從非標準路徑載入 DLL。 - COM 物件劫持:攔截
CoCreateInstance指向非預期 CLSID/路徑。 - 權限提升漏洞利用:偵測
NtQuerySystemInformation、ZwSetInformationProcess等核心 API 異常呼叫模式。 - 瀏覽器/文件格式漏洞利用:監控 Office/PDF/瀏覽器進程產生子進程、寫入可執行檔、修改記憶體保護屬性 (DEP 繞過) 等行為。
- 惡意腳本/巨集執行:攔截 WSH、PowerShell、Office Macro 執行可疑命令 (下載執行、修改啟動項等)。
攔截警示範例與處置
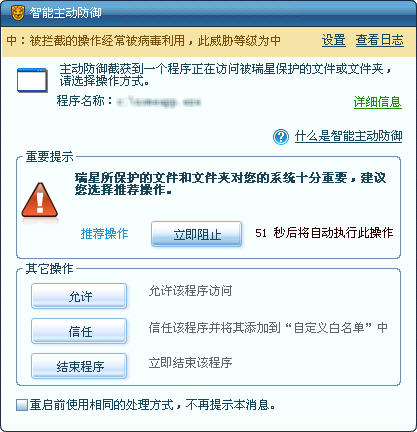
(圖1:主動防禦攔截警示視窗)

(圖2:處置操作指引)
- 允許執行:確認為合法管理/開發工具操作,加入信任清單。
- 阻擋並修復:終止進程、回滾登錄/檔案變更、清除殘留。
- 查看詳細資訊:顯示觸發規則、呼叫堆疊、檔案簽章、網路連線等取證資訊。
- 提交樣本:協助廠商分析新變種攻擊手法。
設定調整路徑
主介面 → 設定 → 電腦防護 → 智慧型主動防禦
- 總開關與防護強度 (嚴格/平衡/寬鬆)。
- 弱點防護模組獨立啟用/停用 (DLL 劫持、COM 劫持、權限提升、瀏覽器防禦、腳本防禦)。
- 例外清單:指定信任的開發/測試工具路徑,避免誤攔正常編譯除錯行為。
智慧型主動防禦將「被動等待特徵碼」轉為「主動守護弱點」,大幅縮短暴露窗口,是現代端點防護不可或缺的核心層次。
- 上一篇軟件知識: 木馬行為分析:主動防御未知威脅的核心技術解析
- 下一篇軟件知識: ARP 攻擊原理深度解析與 HiPER 雙向綁定完整解決方案
copyright © 萬盛學電腦網 all rights reserved