您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路基礎知識
CF「三屍蠱」MBR 型盜號木馬深度分析與手工清除教程(含 gmer、Bootice 操作)
安全中心捕獲「CF 三屍蠱」盜號木馬,屬 MBR 型帶驅動遠控木馬,隱蔽性高、持久性強、內部瓦解系統防禦。傳播途徑:CF 遊戲外掛捆綁。已有大量玩家中招。

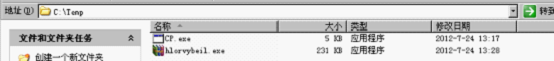
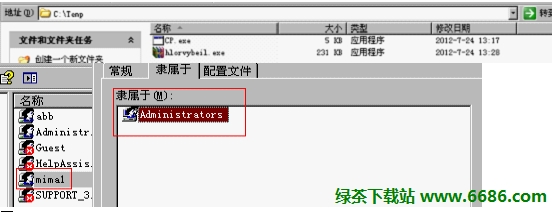
五階段攻擊鏈
- 三重保險進系統: 修改 MBR 主引導記錄優先啟動、感染
beep.sys系統檔、建立mima1管理員帳號並用cp.exe斷網安裝驅動。 - 切斷求救路: 主體
safemon.dll修改瀏覽器首頁、過濾安全廠商網址,讓用戶無法查詢解毒資訊。 - 驅動級完美隱藏: 安裝
NtHook.sysHook 核心檔案/註冊表操作函數,隱藏自身檔案、進程、註冊表項,長期遠控變「肉雞」。 - 注入主體內部瓦解: 監視進程建立,將
safemon.dll注入所有新進程,從核心層瓦解系統。 - 屏蔽雲查殺: 封鎖安全軟體雲查殺 IP,導致雲端掃描失效、無法更新病毒庫。
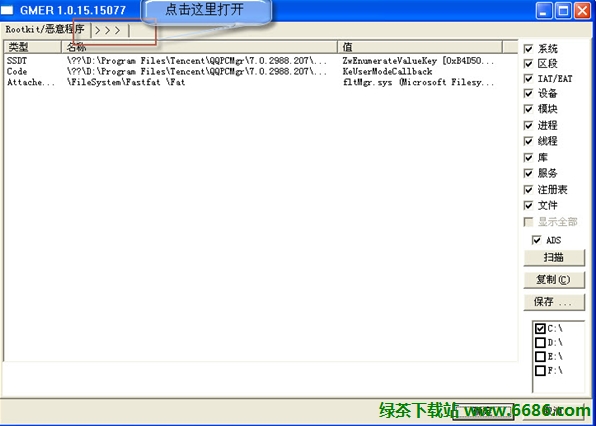
手工清除步驟(需工具 gmer、Bootice)
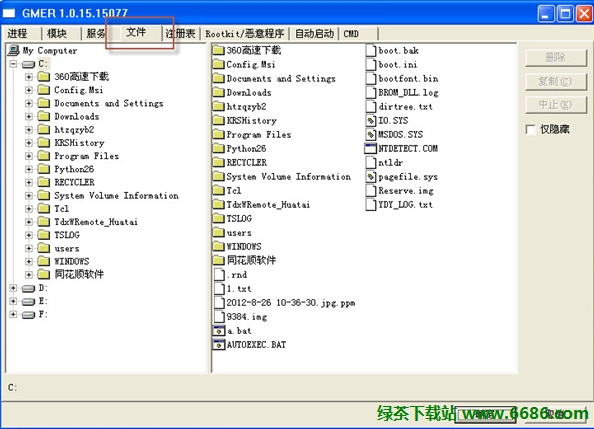
- 開啟 gmer → File → 刪除:
c:\Windows\System32\safemon.dllc:\Windows\System32\drivers\nthook.sysc:\Windows\System32\drivers\beep.sys
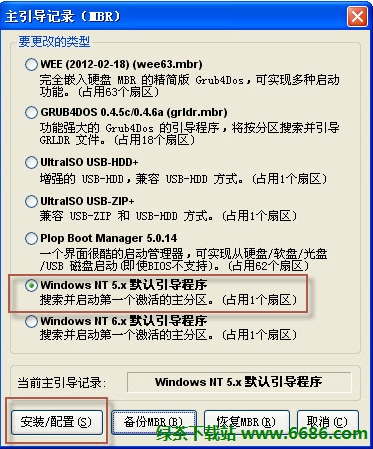
若存在亦刪p2phook.sys。 - 用 Bootice 重置 MBR:XP 選「Windows NT 5.x 預設引導程式」,Vista/Win7 選「Windows NT 6.x 預設引導程式」,點「安裝/配置」。或 DOS 下
fdisk /mbr。 - 新建同名資料夾佔坑免疫:
c:\Windows\System32\safemon.dll(資料夾)c:\Windows\System32\drivers\nthook.sys(資料夾)c:\Windows\System32\drivers\p2phook.sys(資料夾)
目前 QQ 電腦管家已可攔截查殺,建議玩家拒用不明外掛、保持防毒軟體即時更新。
- 上一篇網絡安全: 百度成立安全聯盟,攜手騰訊、金山、瑞星、小紅傘、知道創宇共享惡意網址庫提升搜尋安全
- 下一篇網絡安全: Windows 設定開機密碼圖文教程:保護電腦資料安全第一步
推薦文章
- ADSL 頻繁掉線八大元兇全解析:線路、網卡、Modem 設定、同步、病毒、防火…
- 電腦中毒六大典型癥狀與自查指南:從任務管理器到註冊表
- 網路兼職打字員 99% 是詐騙:八大經典套路深度揭秘
- 「肉雞」術語解析:被駭客植入木馬、淪為跳板的受害主機
- 計算機網絡發展史:從分時系統、ARPANET到Internet 2.0的演進軌跡
- 《通信技術》期刊論文發表指南:征稿範圍、格式規範與投稿流程全解析
- Silverlight / C# 呼叫 WinINet API 快速檢測網路連線…
- 小米「WiFi密碼共享」上線2天夭折:32萬密碼被銷毀,蹭網烏托邦撞上安全與產權…
- 構建職業農民開放教育培訓體系:借鑒西方信息化經驗,實現「半農半讀、送教下鄉」新模…
- 無線網卡十天半月搜不到信號?驅動自動更新裝了不兼容版本
copyright © 萬盛學電腦網 all rights reserved