您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路基礎知識
針對 APT 攻擊的四大防御策略:縱深防護體系、威脅檢測貫穿全生命周期、ADLab M2S2.0 服務實戰
APT 攻擊全景剖析與企業級防御體系建設指南
APT (Advanced Persistent Threat,高級持續性威脅) 針對明確目標,持續、複雜、隱蔽地實施網絡攻擊。2010 年 Google 承認遭受嚴重攻擊後,APT 成為信息安全熱點。本文系統梳理 APT 特徵、攻擊鏈、防御策略及啟明星辰 ADLab M2S2.0 實戰方案。

APT 三大核心特徵
- 針對性極強:鎖定特定目標 (機構/個人),精心策劃,不達目的不罷休,不隨機擴散。
- 隱蔽性極高:利用 0day、定制木馬、社工、加密通道,繞過傳統簽名/行為檢測,攻擊周期長 (月/年級)。
- 復雜性極高:多階段、多手段組合 (鯨魚釣魚郵件/惡意鏈接/網站漏洞/供應鏈投毒/購買肉雞),攻擊路徑曲折。
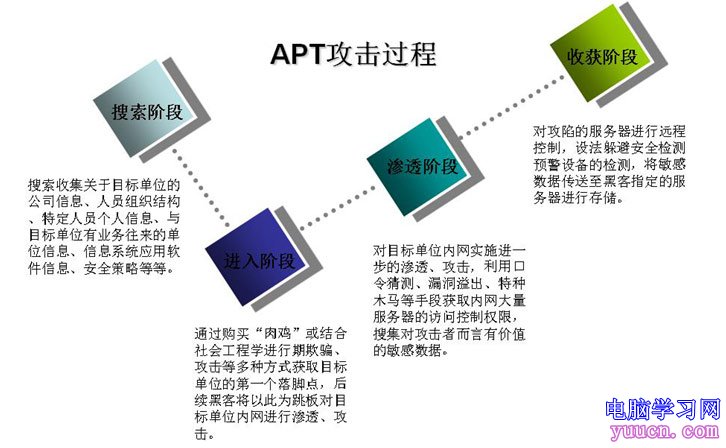
APT 攻擊四階段生命週期 (Kill Chain)
- 偵察 (Reconnaissance):收集目標組織架構、人員、業務系統、網絡拓撲、軟件版本、漏洞情報;制定計劃、開發/採購武器化工具 (0day、特種木馬、口令猜測、滲透框架)。
- 進入 (Initial Access / Weaponization + Delivery):
- 釣魚郵件/IM 發送攜帶惡意代碼的 PDF/Word/URL。
- 利用 Web 漏洞 (SQLi/文件上傳/RCE) 控制 Web 服務器作跳板。
- 從地下黑市購買已被控制的內網「肉雞」。
- 滲透 (Lateral Movement / Privilege Escalation):以立足點為跳板,橫向移動、提權、竊取憑證、繞過防火牆/EDR、定位核心資產 (AD/數據庫/代碼倉庫/郵件歸檔)。
- 收獲 (Exfiltration / Action on Objectives):建立隱蔽數據外傳通道 (DNS 隧道/HTTPS/雲存儲/郵件),持續竊取機密數據 (知識產權/個人信息/金融數據/戰略規劃),無時間限制,貪婪持續。
企業自省清單 (知己)
- 與哪些機構通訊交互?供應鏈/合作伙伴/客戶/監管機構。
- 組織架構/關鍵人員/核心資產/數據分級分類。
- 現有安全策略/產品/流程/人員能力矩陣。
- 是否具備 APT 檢測技術手段 (NDR/EDR/沙箱/威脅情報/TI)。
- 是否有完善應急響應流程 (IRP) 並定期實戰演練。
- 員工安全意識水平、釣魚演練點擊率。
四階段對應防御措施 (知彼知己,縱深防護)
| 階段 | 防御重點 | 關鍵措施 |
|---|---|---|
| 偵察 | 提前發現、提高攻擊門檻 | 威脅情報訂閱/資產測繪/攻擊面管理;定期滲透測試/紅藍對抗/攻擊面收斂;員工安全意識培訓/釣魚演練。 |
| 進入 | 阻斷初次落地、及時發現 | 郵件/網關沙箱、URL 信譽、附件解析;IPS/NGFW 精準策略阻斷已知攻擊;EDR 端點行為基線異常檢測;社工防範培訓/郵件標籤/外部郵件警示;啟動 IRP 應急響應。 |
| 滲透 | 限制橫向移動、保護核心資產 | 網絡微分段/零信任架構;特權賬號管理 (PAM)/最小權限/會話審計/雙因子認證 (MFA);蜜罐/欺騙技術誘捕偵測;持續威脅狩獵/日志關聯分析 (SIEM/SOAR)。 |
| 收獲 | 截獲數據外傳、止損 | 數據防洩漏 (DLP)/敏感數據標籤/加密;出口流量異常檢測 (大流量/非常用端口/異地登錄/數據指紋);加密流量可視化 (TLS 解密/JA3 指紋);自動化阻斷/隔離/取證。 |
核心結論:單一產品無法有效防御 APT
企業必須建立 「安全技術 + 安全管理」結合的縱深防護體系。威脅檢測貫穿全生命週期,唯有及時發現、快速響應、持續完善,才能在攻防博弈中立於不敗之地。
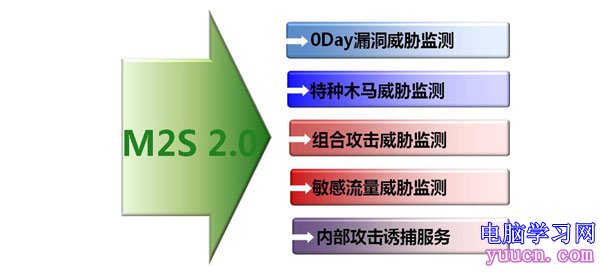
啟明星辰 ADLab M2S2.0 持續威脅監測服務
- 目標:專業安全產品監測異常行為/惡意攻擊 (0day利用/特種木馬/間諜軟件/組合攻擊) + ADLab 專家深度挖掘分析 → 分析報告驅動及時處置。
- 技術融合:傳統 IDS/IPS + 蜜罐 + 異常流量檢測 + 敏感流量檢測 + 惡意代碼檢測 + 新興檢測技術 → 統一平台,實現監測/識別/告警一體化。
- 服務成果:半年內多個重點客戶試點,檢測到數起惡意入侵行為,助力構建 APT 防御壁壘。
面對 APT,不僅要買產品,更要建體系、養團隊、引專家、練實戰。M2S2.0 以「產品+服務」模式,為缺乏深度安全運營能力的企業提供可落地的 APT 防禦路徑。
- 上一篇網絡安全: 小米 WiFi 密碼分享引爭議 48 小時叫停:互聯精神不是強佔資源,安全合規成底線
- 下一篇網絡安全: 網絡人遠程控制軟件:醫療設備遠程診斷與維護最佳實踐方案
推薦文章
- 筆電資安生存指南:分級分類、雲端分流、緊急應變全方案
- 串口 (Serial Port) 基礎知識:RS-232、UART、通訊原理與現…
- 網絡營銷全流程實戰指南:三步走戰略、四大關鍵環節與五步曲執行法
- 國家計算機四級網絡工程師考試完整指南:考試大綱、獲證條件、題型與備考重點
- 網頁打開慢非瀏覽器鍋:帶寬、DNS、病毒、P2P佔用五大優化實戰
- 寬帶連接錯誤 651 完整解決指南:從物理線路到系統級修復
- IP 衝突根治術:善用 DHCP 伺服器自動分配避免人為設定錯誤
- 打印機接口類型全解析:並口、USB、串口技術演進與選購指南
- 三星 Galaxy Note 8.0 京東售 3688 元,支援通話功能
- 網速變慢六大元兇與對策:從伺服器負載到系統資源耗盡
copyright © 萬盛學電腦網 all rights reserved