您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 網路基礎知識
「壓縮炸彈」木馬專盜支付寶:幾百KB解壓變百MB,繞過雲查殺劫持支付頁面
淘寶賣家/買家群中頻現「支付寶錢被盜」案例,兇手是「壓縮炸彈」木馬:壓縮包僅幾百KB,解壓後膨脹至100MB+,利用極高壓縮比繞過殺毒軟件「雲查殺」掃描限制,運行後劫持支付寶充值頁面,將資金導入黑客賬戶。本文還原樣本分析全過程,揭露「狸貓換太子」式支付劫持手法,給出不依賴殺毒軟件的防範鐵律。
一、什麼是「壓縮炸彈」?
- 定義:壓縮比超過20:1(如 300KB → 100MB+)的壓縮包
- 原理:木馬作者特殊加殼/填充垃圾數據,使解壓文件極大
- 繞過機制:殺毒軟件為性能限制掃描壓縮比/嵌套層數(如小紅傘24層、NOD32 10層),超限即跳過掃描 → 雲查殺失效
二、樣本實測:從解壓到劫持支付全鏈路
Step 1 解壓得「偽裝圖片」
- 解壓產生
實物圖20.jpg(104 MB) - 實際為
.exe可執行文件,圖標偽裝成 jpg,極具迷惑性
Step 2 運行釋放、偽裝報錯
- 雙擊彈出「系統不支持」錯誤框,實則木馬已靜默駐留
- 任務管理器出現進程:「支付寶安全控件.cab」(偽裝合法組件名)
- 此時全盤掃描可查殺,但首次運行前極難被靜態檢測

▲ 木馬進程偽裝為「支付寶安全控件.cab」
Step 3 劫持支付頁面:HTTPS小鎖消失、域名竄改
- 登錄支付寶 → 充值 → 選銀行 → 輸入金額 → 下一步
- 地址欄HTTPS小鎖消失,域名變為
zhifu.91.com(非支付寶域名) - 頁面佈局與支付寶高度相似,「狸貓換太子」完成
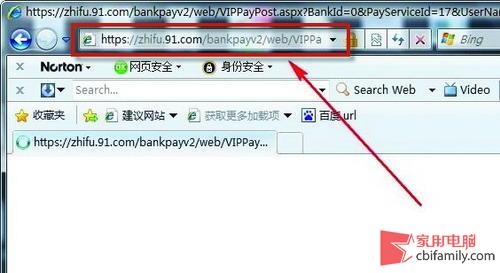
▲ 被替換的支付頁面(HTTP、非支付寶域名)
Step 4 銀行網關頁面露餡:商戶名稱不對
- 進入網銀支付頁,「商戶名稱」顯示 「VIP金庫」
- 正規支付寶應為:
支付寶(中國)網絡技術有限公司 - 此處即為核心破綻,細心用戶可發現異常
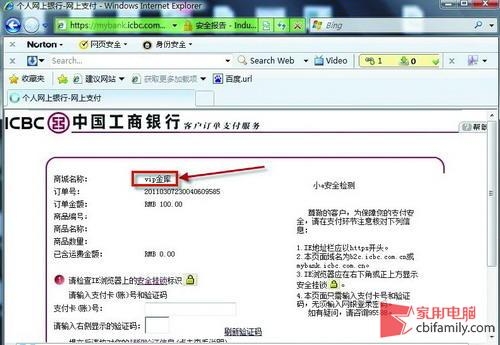
▲ 商戶名稱異常,揭露釣魚頁面
三、攻擊鏈路總結
- 社工/群文件傳播壓縮包 → 誘導解壓運行
- 木馬駐留,Hook瀏覽器/系統API監聽支付寶相關URL
- 檢測到支付行為 → DNS劫持/瀏覽器注入/瀏覽器擴展劫持 替換支付頁面
- 用戶在釣魚頁輸入銀行卡/密碼/短信碼 → 資金轉入黑客賬戶
四、不依賴殺毒軟件的「鐵律防範」
- 拒收陌生文件:QQ群/郵件/陌生人發送的壓縮包/可執行文件一律不開
- 看壓縮比:壓縮包幾百KB,解壓後上百MB → 100% 是壓縮炸彈,直接刪除
- 驗證支付頁面三要素:
① HTTPS綠鎖/機構名稱
② 域名為alipay.com/taobao.com官方域名
③ 網銀商戶名稱 =支付寶(中國)網絡技術有限公司 - 使用支付寶官方客戶端/安全控件,減少瀏覽器中轉風險
推薦文章
- IE 瀏覽器無法上網七大常見原因與解決方案:網路設定、DNS、防火牆、HOSTS…
- 360 安全衛士漏報/誤判微軟高優先級補丁?實測對比揭秘 KB980436/KB…
- Win7訪問192.168.0.1路由器管理界面無彈窗故障六步排查法
- 為什麼需要遠程存取技術?VPN 寬帶遠程接入方案深度解析
- 平板電腦術語大全:結構分類、輸入方式、操作系統與核心特性解析
- IP 地址與域名基礎知識詳解:從二進制到域名解析
- 筆記本無線上網三大方式全解析:手機連接線、紅外接口、PCCARD電話卡
- VMware 虛擬機網絡模式深度解析:橋接、NAT、Host-Only 選擇與配…
- 寬帶接入:有線 vs 無線優劣對比、有線路由器下掛無線路由器兩種串聯模式詳解
- 尋找身邊免費 Wi-Fi 熱點實用指南與法律風險提醒
copyright © 萬盛學電腦網 all rights reserved